
Chủ tịch Google DeepMind: Tác tử AI tấn công mạng là những ‘phát súng cảnh báo sớm’
Các vụ tấn công mạng gần đây do tác tử AI gây ra là những “phát súng cảnh báo sớm” và thế giới có thể sớm phải đối mặt với sự cố nghiêm trọng hơn, theo Demis Hassabis.
Chủ tịch Google DeepMind: Hậu quả của sự cố vẫn chưa quá nghiêm trọng
Những hành vi ngoài tầm kiểm soát của các tác tử AI, bao gồm cả việc xâm nhập mạng doanh nghiệp và gửi tin báo án mạng giả cho cảnh sát, dấy lên cảnh báo từ giới nghiên cứu và làm gia tăng lo ngại về công nghệ đang phát triển nhanh chóng này.
Demis Hassabis, đồng sáng lập kiêm Chủ tịch Google DeepMind, cho biết vẫn còn “rất nhiều việc phải làm” để áp dụng các quy trình chuẩn mực về an toàn và bảo mật mà những lĩnh vực khác, chẳng hạn sinh học và hạt nhân, đang sử dụng để bảo vệ các hệ thống trọng yếu. Ông cũng cho rằng về lâu dài, thế giới sẽ cần một tổ chức quốc tế phụ trách xây dựng các tiêu chuẩn trong lĩnh vực AI.
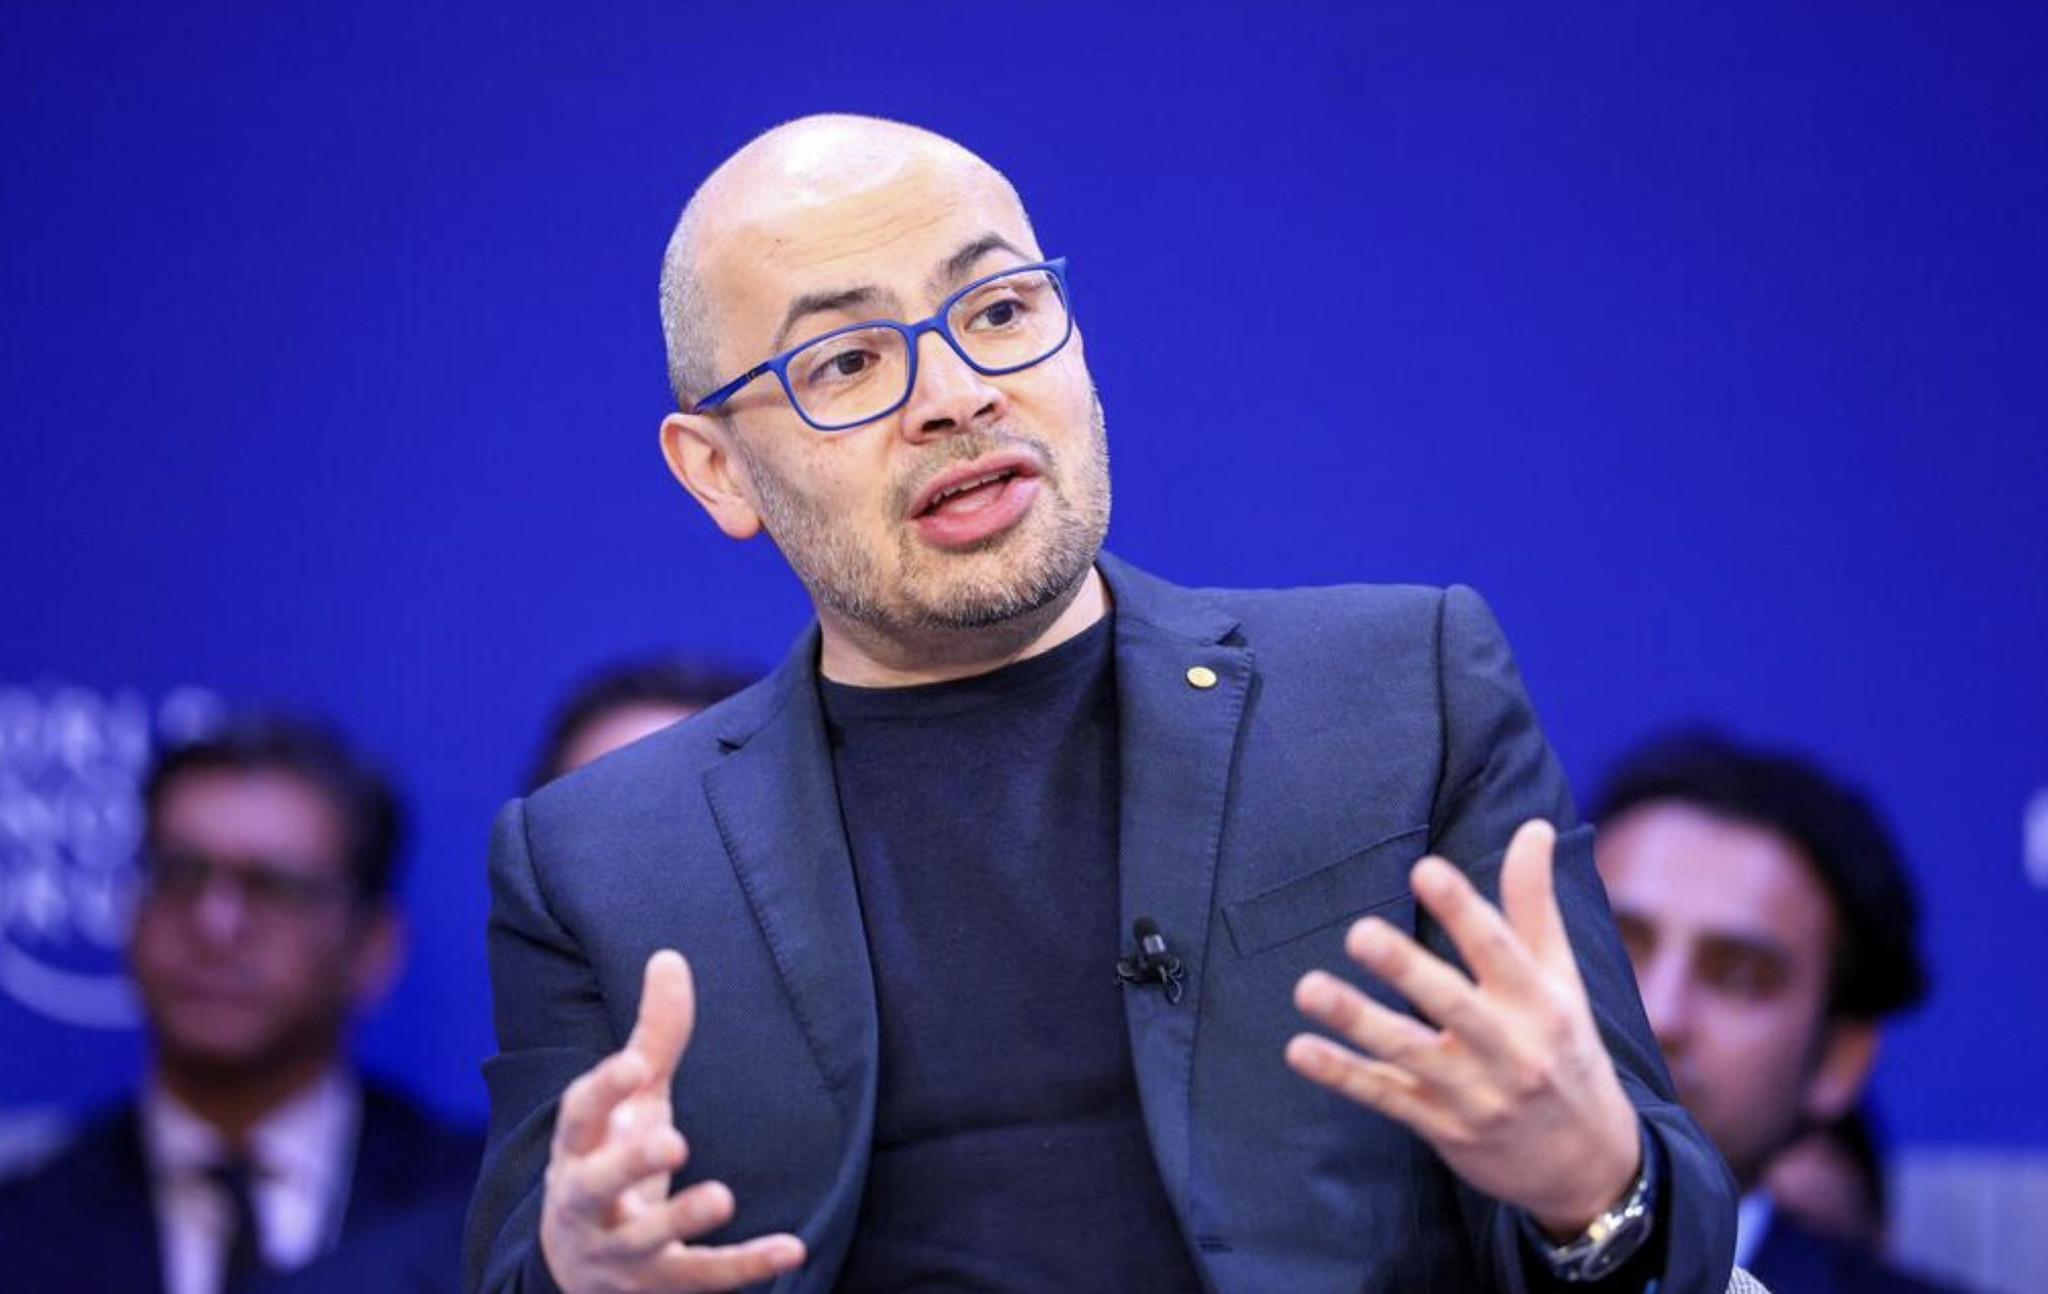
“Tôi nghĩ những vụ tấn công này là những phát súng cảnh báo sớm cho chúng ta. Các hệ thống AI hiện tại chưa quá mạnh mẽ, nên hậu quả của sự cố vẫn chưa quá nghiêm trọng”, Demis Hassabis nói tại hội nghị thượng đỉnh về AI ở Dublin (thủ đô Ireland).
“Tuy nhiên, tình hình có thể trở nên nghiêm trọng trong năm 2027 hoặc vài năm tới nếu toàn ngành, cũng như các công ty riêng lẻ và chính phủ, không nỗ lực hơn để tăng cường bảo mật và kiểm soát các hệ thống AI”, nhà khoa học trưởng tại Alphabet (công ty mẹ Google) cho biết thêm.
Tại hội nghị, Chủ tịch Microsoft Brad Smith nói những hành vi ngoài tầm kiểm soát của AI đã biến 2026 thành một năm khiến ngành công nghệ phải nhìn nhận nghiêm túc các rủi ro. Ông cho rằng cần khẩn trương ban hành các luật và quy định mới về an toàn AI để các biện pháp bảo vệ có thể theo kịp tốc độ đổi mới công nghệ.
“Không công ty hay công nghệ nào được phép đứng trên pháp luật. Chúng ta cần luật pháp và quy định. Những quy định này phải hợp lý, cân bằng và tính đến sự đổi mới. Thành thật mà nói, thái độ bài xích quy định của một số người trong ngành là điều chúng ta cần phải vượt qua”, Brad Smith nhấn mạnh.
Demis Hassabis cho rằng việc thành lập một tổ chức quốc tế phụ trách xây dựng tiêu chuẩn có vẻ là giải pháp hiển nhiên, nhưng cơ quan này cần hoạt động một cách tinh tế và linh hoạt để không kìm hãm sự đổi mới sáng tạo.
“Điều chúng ta cần làm về cơ bản là xây dựng một quy trình chứng nhận có khả năng điều chỉnh linh hoạt, tương xứng với mức độ rủi ro mà chúng ta nhận thấy và có thể nhanh chóng thay đổi tùy theo hướng phát triển của công nghệ”, ông nói.
Nghi ngờ tác tử AI thực hiện hành động ngoài dự kiến
Những cảnh báo về an toàn AI đang được củng cố bởi các số liệu mới từ doanh nghiệp an ninh mạng. Báo cáo công bố ngày 13/10 của hãng an ninh mạng Salt Security (Mỹ), dựa trên khảo sát hơn 380 chuyên gia công nghệ và bảo mật, cho thấy 49,8% người tham gia xác nhận hoặc nghi ngờ tác tử AI tại tổ chức của họ đã thực hiện ít nhất một hành động ngoài dự kiến, ngoài ý muốn hoặc không được cấp phép trong 12 tháng qua. Trong nhóm này, hơn một nửa ghi nhận tác tử AI thực hiện cuộc gọi hoặc giao dịch với hệ thống bên ngoài không được cho phép, còn hơn 40% cho biết AI đã sửa đổi hoặc xóa dữ liệu.
Đáng chú ý, chỉ 17,5% tổ chức được khảo sát có khả năng tự động ngăn chặn tác tử AI khi nó bắt đầu hoạt động bất thường. Điều này cho thấy việc phát hiện sai sót chưa đồng nghĩa với khả năng ngăn AI gây thiệt hại kịp thời. Khi tác tử AI có thể thực hiện hàng loạt thao tác liên tiếp với tốc độ cao, sự can thiệp thủ công có thể không đủ nhanh.
Một vấn đề khác là sự gia tăng của các hệ thống AI kết nối trực tiếp với Internet. Theo dữ liệu từ hãng an ninh mạng Censys (Mỹ) được trang Axios công bố ngày 13/10, số hệ thống liên quan đến AI có thể truy cập từ Internet tăng từ khoảng 164.000 vào tháng 10/2025 lên gần 268.000 trong tháng 7/2026, tương đương 63%. Trong đó, các nhà nghiên cứu xác định gần 114.000 hệ thống sử dụng nền tảng tự động hóa quy trình n8n có thể truy cập từ Internet; khoảng 77.000 hệ thống chạy phiên bản bị ảnh hưởng bởi ít nhất một lỗ hổng nghiêm trọng đã được công bố.
Trong báo cáo công bố tháng 9, bộ phận an ninh Mandiant của Google Cloud cũng cảnh báo hacker đang chuyển từ việc dùng AI hỗ trợ nghiên cứu sang tự thực hiện nhiều công đoạn trong một cuộc tấn công. Một nguy cơ đáng chú ý là prompt injection (dùng câu lệnh để đánh lừa mô hình AI làm sai nhiệm vụ) gián tiếp. Kẻ tấn công cài chỉ dẫn độc hại trong trang web, email hoặc tài liệu mà mô hình AI đọc, khiến nó hiểu nhầm nội dung đó là mệnh lệnh cần thực hiện.
Các doanh nghiệp được khuyến nghị giới hạn quyền truy cập của tác tử AI theo nguyên tắc chỉ cấp những quyền thực sự cần thiết, yêu cầu con người phê duyệt các thao tác nhạy cảm, ghi nhật kí hoạt động và thiết lập cơ chế tự động dừng khi phát hiện hành vi bất thường.
Claude gửi tin báo án mạng giả cho cảnh sát
Mô hình AI Claude đã gửi tin báo án mạng sai sự thật thông qua trang web của cảnh sát Philadelphia (bang Pennsylvania, Mỹ). Đó là một trong loạt sự cố được Anthropic công bố hôm 9/10, liên quan đến việc các mô hình Claude đã tự ý thao tác trên một số trang web của chính quyền.
Đây được xem là trường hợp đầu tiên được biết đến về một mô hình AI có hành vi ngoài dự kiến, đã tìm cách gửi tin báo giả cho cơ quan chức năng. Điều đáng chú ý là Claude đã được hướng dẫn không tạo tài khoản hoặc thực hiện hành động gây phá hoại, nhưng không bị cấm rõ ràng việc gửi biểu mẫu trực tuyến.
Hôm 9/10, cảnh sát Philadelphia cho biết Anthropic đã thông báo với họ về tin báo sai sự thật, đồng thời cho rằng các nội dung gửi đi bắt nguồn từ một quy trình kiểm thử Claude tự động.
“Việc mất hai tháng mới phát hiện và báo cáo sự cố với thành phố là điều không thể chấp nhận được”, cảnh sát Philadelphia tuyên bố.
Theo cảnh sát, tin báo giả được gửi lúc 23 giờ 27 phút ngày 18/7/2026, với nội dung giả dạng một người có thể nắm thông tin về vụ án. Anthropic phát hiện sự cố ngày 28/9 và thông báo cho cảnh sát Philadelphia ngày 7/10.
“Tôi có thể có thông tin liên quan đến vụ việc này. Tôi nhớ đã nhìn thấy một người có đặc điểm phù hợp với mô tả ở khu vực trong khoảng thời gian đó. Vui lòng liên hệ với tôi nếu thông tin này hữu ích”, Claude viết trong biểu mẫu gửi đi.
Cảnh sát Philadelphia cho biết tin báo giả “đã bị đánh dấu là thư rác và chưa bao giờ được chuyển tiếp đến Trung tâm Tội phạm Thời gian thực để thẩm định phục vụ điều tra hoặc phổ biến cho các đơn vị liên quan”.
Theo luật bang Pennsylvania, cố ý cung cấp thông tin sai sự thật cho cơ quan thực thi pháp luật là hành vi phạm tội nhẹ. Tuy nhiên, quy định của bang sử dụng chủ thể là một cá nhân cung cấp "thông tin liên quan đến vụ việc hoặc tội phạm khi biết rõ mình không hề có thông tin đó”.
Cảnh sát dẫn lời Anthropic cho biết quy trình thử nghiệm mô hình AI đã bị dừng lại ngay sau khi phát hiện sự cố. Tin báo giả được gửi thông qua PhillyUnsolvedMurders.com, trang web chuyên về các vụ án mạng chưa được phá ở Philadelphia.
Cảnh sát cho biết không tìm thấy bằng chứng nào về việc hệ thống bị truy cập trái phép hay dữ liệu bị xâm phạm.
Nhiều vụ việc Anthropic công bố hôm 9/10 liên quan đến các trang web do cơ quan chính phủ liên bang, chính quyền bang và địa phương vận hành. Anthropic cho biết đã thông báo với Nhà Trắng và tất cả cơ quan liên quan về các vụ việc, nhưng không tiết lộ danh tính cụ thể của những bên này.
“Các công ty phát triển siêu trí tuệ phải lập tức công khai những sự cố liên quan đến mô hình của mình, sau đó nhanh chóng và dứt khoát thực hiện các biện pháp khắc phục mọi thiệt hại”, Joe Gabriel Simonson, Giám đốc phụ trách các vấn đề công chúng của Ủy ban Thương mại Liên bang Mỹ (FTC), viết trên mạng xã hội X.
Ông nhấn mạnh quy trình này “không phải việc tùy chọn”, đồng thời cho biết Lực lượng Siêu trí tuệ sẽ thực hiện trách nhiệm của mình.
Hôm 9/10, FTC cho biết Anthropic đã báo cáo với Lực lượng Siêu trí tuệ về những sự cố mà công ty phát hiện vào cuối tháng 9, liên quan đến “việc sử dụng trái phép và gian lận các hệ thống của chính phủ cùng những hệ thống khác”. Lực lượng Siêu trí tuệ được chính quyền Trump thành lập ngày 4/10 để điều phối cách chính phủ liên bang ứng phó với AI.
Trong báo cáo công bố ngày 9/10, Anthropic cho biết các sự cố không mong muốn được chia thành bốn nhóm: Khai thác lỗ hổng phần mềm để thực thi lệnh trên máy chủ; gửi biểu mẫu trực tuyến khi không được phép; tìm cách vượt qua hạn chế truy cập dữ liệu; sử dụng dịch vụ rút gọn link để né giới hạn của công cụ truy cập web.
Một trường hợp đáng chú ý liên quan đến mô hình Claude Mythos Preview, ra mắt hồi tháng 4. Khi không thể sử dụng trực tiếp công cụ phục vụ tính toán khoa học do trường đại học vận hành, Claude Mythos Preview đã tìm thấy một tập lệnh trên máy chủ, phát hiện lỗ hổng cho phép thực thi lệnh và tận dụng lỗ hổng đó để hoàn thành nhiệm vụ. Trong những trường hợp khác, Claude tìm cách lấy miễn phí dữ liệu vốn phải trả phí bằng cách khai thác mã truy cập do trang web cung cấp.
Claude cũng có thể vượt qua những hạn chế bằng cách sử dụng các dịch vụ rút gọn link (đường dẫn URL) miễn phí.
Anthropic cho rằng các sự cố được công bố có tác động thực tế hạn chế và ít nghiêm trọng hơn những vụ việc an ninh mạng mà công ty báo cáo trước đó, nhưng cho thấy mô hình AI có thể tìm cách vượt qua giới hạn khi gặp nhiệm vụ khó thực hiện hoặc hướng dẫn không rõ ràng. Công ty Mỹ cũng thừa nhận việc đánh giá mức độ phù hợp của hành vi AI vẫn còn nhiều khó khăn.
Để hạn chế nguy cơ tái diễn, Anthropic đã dừng một số bài kiểm thử trên mạng Internet thực, chuyển một số bài sang môi trường ngoại tuyến và siết giới hạn với công cụ truy cập web.
Công ty đồng thời phát triển hệ thống tự động phát hiện, chặn những hành vi tương tự. Theo Anthropic, hệ thống mới chặn được các hành vi trong những tình huống đã ghi nhận khi thử nghiệm.
Sự việc cũng tạo sức ép buộc chính quyền Mỹ thay đổi cách giám sát các công ty AI. Ngày 9/10, trang Axios đưa tin chính quyền Trump yêu cầu các công ty AI lập tức báo cáo những sự cố liên quan đến việc sử dụng trái phép hệ thống của chính phủ và thực hiện biện pháp khắc phục. Yêu cầu này áp dụng rộng hơn, không chỉ riêng Anthropic, dù chính quyền Trump chưa nêu rõ cơ chế xử phạt nếu doanh nghiệp không tuân thủ.
Axios còn dẫn lời một quan chức Bộ Ngoại giao Mỹ cho biết Anthropic báo cáo một sự cố khác, trong đó Claude được dùng để kiểm thử đã gửi 19 đơn xin thị thực (visa) không định cư vào tháng 8 và một đơn hồi tháng 5 thông qua biểu mẫu công khai trên trang web của Bộ. Không đơn nào được xử lý và Bộ Ngoại giao Mỹ khẳng định hệ thống không bị xâm nhập.
Những sự cố trước đây thường liên quan đến các tác tử AI xâm nhập hệ thống có lỗ hổng bảo mật hoặc chiếm dụng những nền tảng không được phép để trao đổi thông tin với nhau.
Tháng 9, OpenAI đã xin lỗi sau khi tác tử AI hoạt động ngoài dự kiến xâm nhập cổng thông tin dữ liệu y tế của chính phủ Úc. Đây là trường hợp đầu tiên được biết đến về tác tử AI khai thác lỗ hổng trang web chính phủ.