

Dấu ấn chuyên gia an ninh mạng Việt trên thế giới: Từ công cụ dịch ngược đến săn lỗ hổng zero-day
Từ công cụ phân tích mã máy được cộng đồng quốc tế sử dụng đến các chiến thắng tại cuộc thi săn lỗ hổng bảo mật và nghiên cứu mã độc nhắm vào tổ chức trong nước, chuyên gia Việt Nam đang tạo dấu ấn ở nhiều lĩnh vực an ninh mạng.
Thành tựu của các chuyên gia an ninh mạng Việt Nam
An ninh mạng đang trở thành lĩnh vực công nghệ quan trọng, khi các cuộc tấn công ngày càng nhắm vào phần mềm doanh nghiệp, smartphone, thiết bị kết nối Internet và hạ tầng trí tuệ nhân tạo (AI). Trong cuộc đua này, phát hiện lỗ hổng trước khi hacker khai thác, hiểu cách mã độc hoạt động và phát triển công cụ hỗ trợ phân tích là những năng lực có ý nghĩa đặc biệt.
Các chuyên gia Việt Nam đã có những kết quả đáng chú ý ở cả ba hướng trên. Nhà nghiên cứu Nguyễn Anh Quỳnh phát triển những công cụ phục vụ phân tích mã máy và giả lập bộ xử lý. Viettel Cyber Security nhiều lần đạt thứ hạng cao tại Pwn2Own, cuộc thi khai thác lỗ hổng bảo mật quốc tế. Trong khi đó, VNPT Cyber Immunity vừa đưa nghiên cứu về bộ mã độc nhiều giai đoạn nhắm vào các tổ chức Việt Nam đến Virus Bulletin Conference 2026 (Hội nghị Quốc tế về An ninh mạng và Mã độc Virus Bulletin 2026).
Những trường hợp trên cho thấy chuyên gia Việt Nam đang đóng góp cho lĩnh vực an ninh mạng theo nhiều cách như phát triển công cụ để cộng đồng sử dụng, tìm ra lỗ hổng trong các sản phẩm công nghệ và phân tích mã độc để hiểu rõ cách thức tấn công. Thành công không chỉ được đo bằng số giải thưởng hay số lỗ hổng phát hiện được, mà còn ở việc những nghiên cứu này có giúp phát hiện mối đe dọa sớm hơn, khắc phục điểm yếu và bảo vệ hệ thống hiệu quả hơn hay không.
Nguyễn Anh Quỳnh đứng sau Capstone, Unicorn và Keystone
Nguyễn Anh Quỳnh, nhà nghiên cứu an ninh hiện làm ở Đại học Công nghệ Nanyang (Singapore), là kiến trúc sư của Capstone, Unicorn và Keystone - ba dự án mã nguồn mở phục vụ những công việc nền tảng trong phân tích phần mềm và nghiên cứu bảo mật.
Capstone là công cụ dịch ngược mã máy, giúp chuyển những dãy lệnh mà bộ xử lý thực thi thành dạng hợp ngữ để con người có thể đọc và phân tích. Unicorn cung cấp môi trường giả lập bộ xử lý, cho phép nhà nghiên cứu chạy thử những đoạn mã trong điều kiện kiểm soát. Keystone thực hiện công việc theo chiều ngược lại, chuyển hợp ngữ thành mã máy.
Ba công cụ giải quyết những vấn đề khác nhau nhưng có thể bổ trợ cho nhau trong quy trình nghiên cứu. Khi phân tích một chương trình đáng ngờ, chuyên gia có thể dùng Capstone để hiểu các lệnh máy, Unicorn để kiểm tra hành vi của một đoạn mã và Keystone để tạo những đoạn lệnh phục vụ thử nghiệm.
Các công cụ như vậy đặc biệt hữu ích trong dịch ngược phần mềm, phân tích mã độc và nghiên cứu lỗ hổng. Thay vì phải tự xây dựng mọi thành phần từ đầu, nhà nghiên cứu có thể sử dụng những nền tảng có sẵn, sau đó tích hợp chúng vào công cụ chuyên biệt của mình.
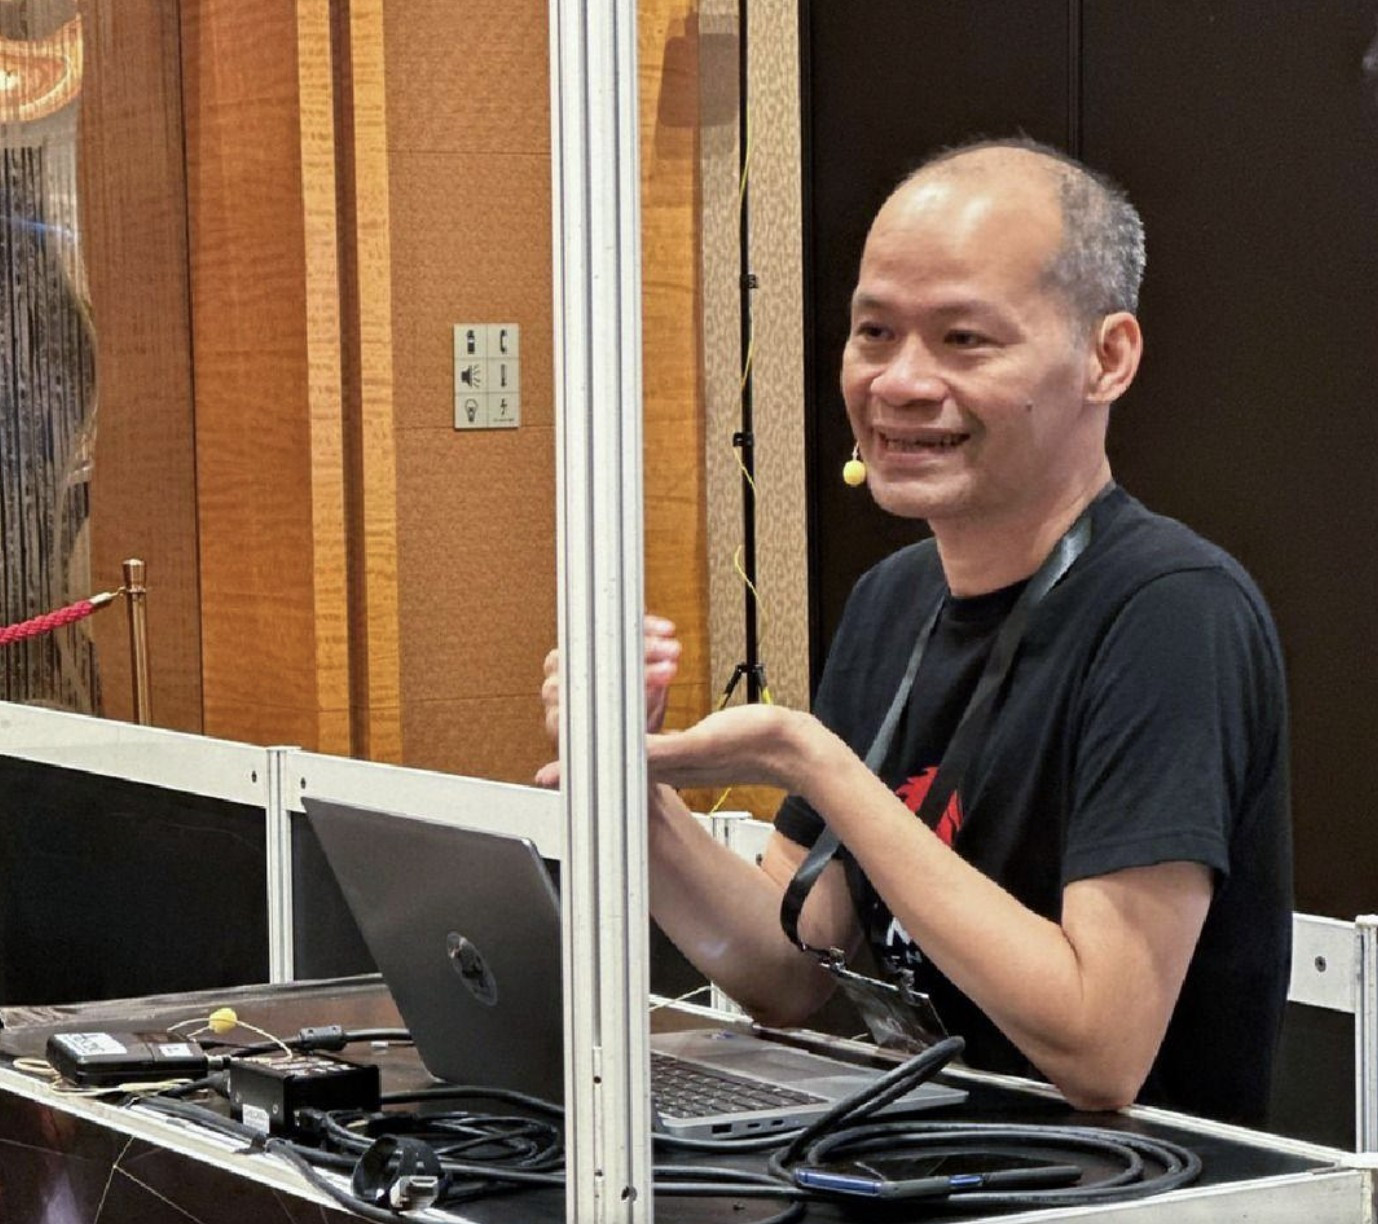
Hồ sơ của Nguyễn Anh Quỳnh trên diễn đàn như Black Hat ghi nhận ông tham gia phát triển những công cụ này và trình bày nghiên cứu tại các hội nghị chuyên ngành quốc tế. Đây là dạng đóng góp có khả năng tạo ảnh hưởng lâu dài: Công cụ mã nguồn mở có thể được nhiều nhóm nghiên cứu tiếp tục sử dụng, kiểm tra và phát triển.
Điểm khác biệt giữa đóng góp này với giải thưởng tại cuộc thi là phạm vi tác động. Một chiến thắng cho thấy năng lực của đội thi trong thử thách cụ thể, còn công cụ được sử dụng rộng rãi có thể hỗ trợ nhiều nhóm chuyên gia giải quyết những vấn đề khác nhau trong thời gian dài.
Viettel và những cuộc săn lỗ hổng zero-day
Nếu Nguyễn Anh Quỳnh đại diện cho hướng nghiên cứu công cụ nền tảng, Viettel Cyber Security (VCS) là ví dụ nổi bật về năng lực phát hiện và khai thác lỗ hổng trong các sản phẩm công nghệ thực tế.
VCS là Công ty TNHH Một thành viên An ninh mạng Viettel, thuộc tập đoàn Viettel, chuyên nghiên cứu, phát triển và cung cấp sản phẩm, dịch vụ bảo đảm an toàn thông tin cho cơ quan nhà nước, doanh nghiệp và người dùng. VCS chính thức hoạt động theo mô hình doanh nghiệp độc lập từ ngày 1/4/2025
Zero-day là lỗ hổng bảo mật mà nhà sản xuất chưa biết hoặc chưa có bản vá tại thời điểm được phát hiện. Trong các cuộc thi như Pwn2Own, chuyên gia phải chứng minh khả năng khai thác lỗ hổng theo những điều kiện và quy tắc được ban tổ chức quy định. Kết quả được chuyển đến nhà sản xuất theo quy trình công bố có trách nhiệm.
Năm 2023, VCS giành danh hiệu Master of Pwn tại Pwn2Own Toronto với 30 điểm và 180.000 USD tiền thưởng.
Master of Pwn là danh hiệu dành cho cá nhân hoặc đội nghiên cứu an ninh mạng tích lũy nhiều điểm nhất tại một mùa giải Pwn2Own. Có thể hiểu đơn giản đây là danh hiệu nhà vô địch toàn cuộc.
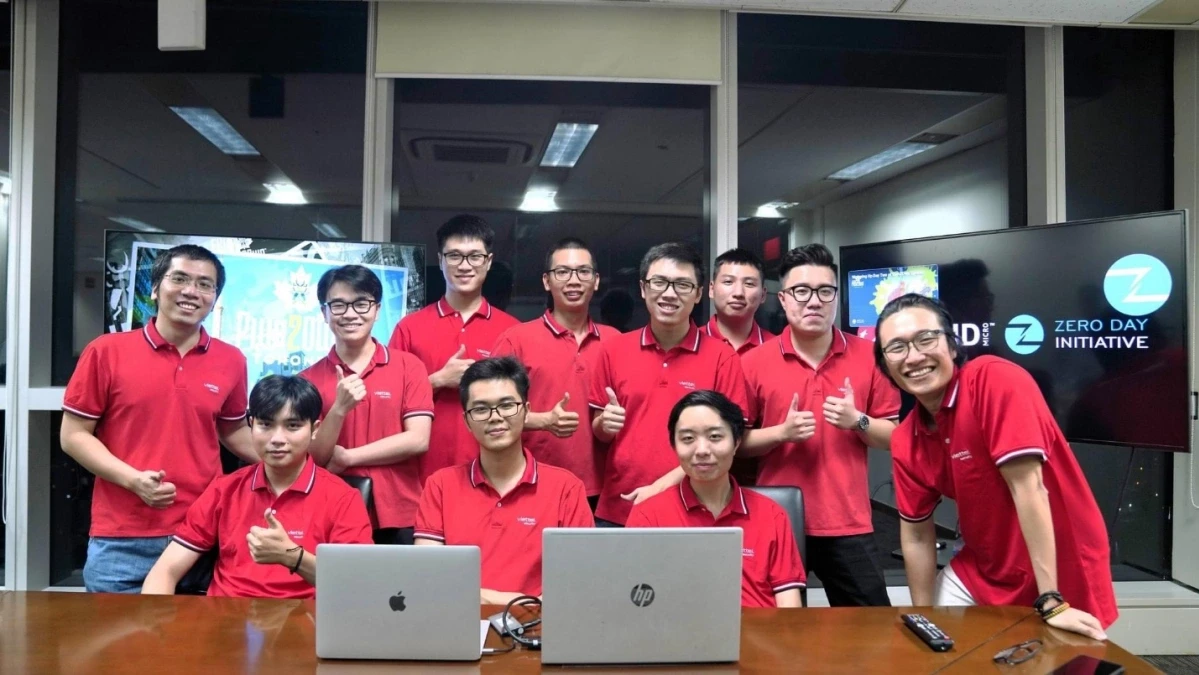
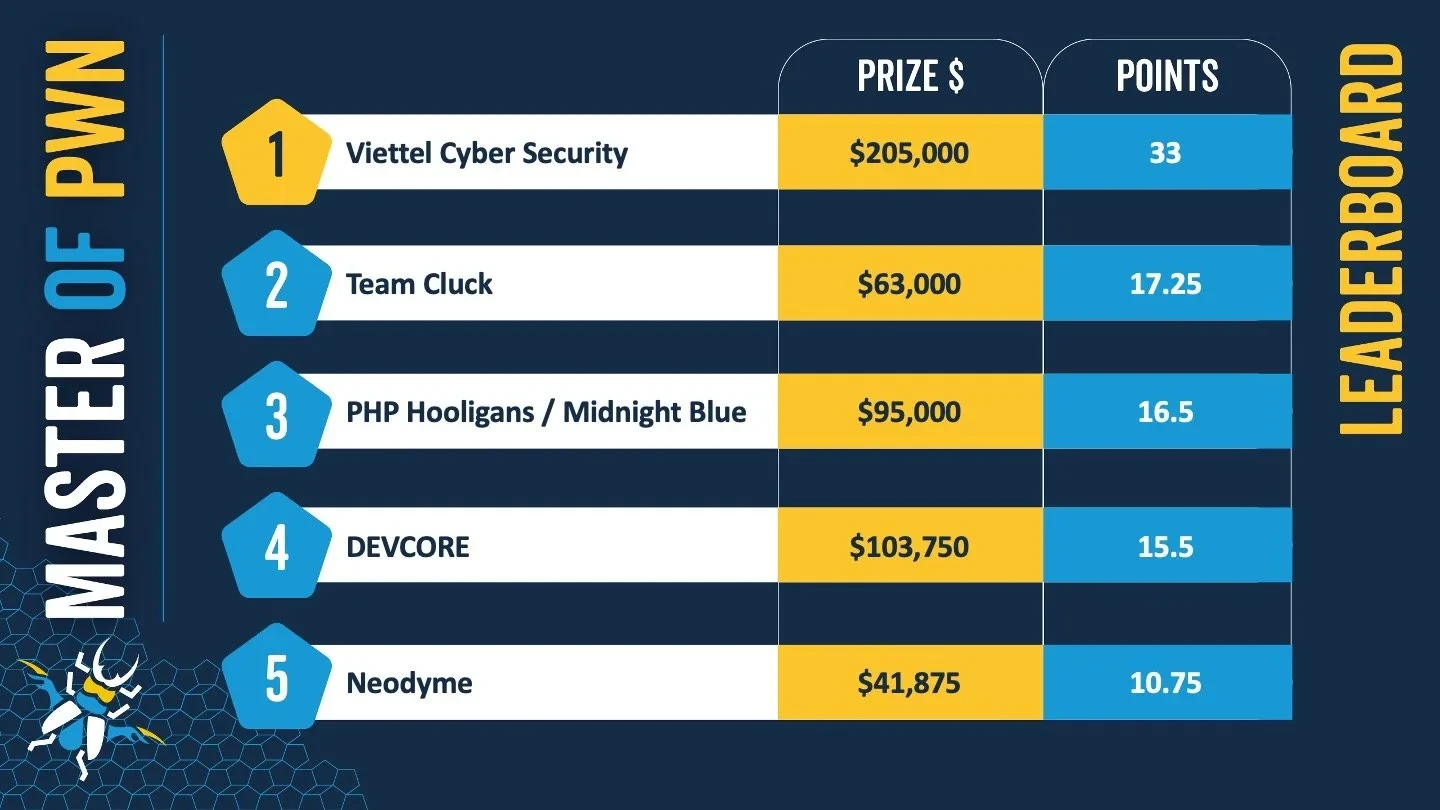
Đến tháng 10/2024, đội tiếp tục vô địch Pwn2Own Ireland, đạt 33 điểm và nhận 205.000 USD. Hai chiến thắng liên tiếp cho thấy khả năng nghiên cứu và khai thác lỗ hổng trên các thiết bị, phần mềm thương mại của đội ngũ Việt Nam tại sân chơi quốc tế có tính cạnh tranh cao.
Tuy nhiên, cần phân biệt số lần khai thác thành công với số lỗ hổng zero-day mới được phát hiện. Pwn2Own có những trường hợp khai thác được chấp nhận dù lỗ hổng đã được nhà cung cấp biết trước hoặc trùng với phát hiện khác.
Thành tích tiếp tục được nối dài tại Pwn2Own Berlin 2025. VCS đạt điểm tuyệt đối 15,5/15,5 trong những mục tiêu đã khai thác thành công và đứng thứ hai chung cuộc. Đáng chú ý, đội chuyển trọng tâm từ các thiết bị thông minh vốn là thế mạnh truyền thống sang những nền tảng phức tạp hơn, gồm môi trường ảo hóa, ứng dụng doanh nghiệp và mục tiêu liên quan đến AI.
Tại Pwn2Own Berlin 2026, VCS lọt vào top 5 với các nghiên cứu khai thác nhắm đến nhiều nền tảng, từ công cụ lập trình có AI hỗ trợ như Claude Code của Anthropic và Cursor đến trình duyệt Firefox và nhân hệ điều hành Windows 11. Đáng chú ý, đội đã khai thác thành công lỗ hổng nâng quyền trên Windows 11 bằng lỗi tràn số nguyên, nhận 7.500 USD và 3 điểm Master of Pwn trong ngày thi đấu cuối cùng.
Tuy nhiên, không phải mọi thử nghiệm đều thành công: Lần khai thác OpenAI Codex của VCS không vượt qua được giới hạn thời gian, còn thử nghiệm Claude Code bị ghi nhận trùng với lỗ hổng đã được nhà cung cấp biết trước.
Đến Pwn2Own Ireland tháng 10/2026, VCS xếp thứ 8 với 7,5 điểm Master of Pwn và 41.750 USD tiền thưởng. Trong ngày đầu, chuyên gia Nguyễn Thanh Đạt của VCS khai thác thành công Samsung Galaxy S26 bằng cách kết hợp bốn lỗi, nhưng ba lỗi đã được nhà cung cấp biết trước. Đội vẫn được ghi nhận thành tích theo quy tắc cuộc thi.
Kết quả này cho thấy VCS tiếp tục duy trì hoạt động nghiên cứu ở sân chơi quốc tế, dù thứ hạng và số điểm thay đổi theo từng mùa giải.
Ý nghĩa của việc săn lỗ hổng không dừng ở tiền thưởng. Khi lỗ hổng được báo cáo và xử lý đúng quy trình, nhà sản xuất có thể sửa điểm yếu trước khi nó bị khai thác trên diện rộng. Điều này giúp giảm nguy cơ lộ dữ liệu, chiếm quyền điều khiển thiết bị hoặc xâm nhập hệ thống doanh nghiệp.
Tuy nhiên, việc trình diễn khai thác thành công tại cuộc thi không đồng nghĩa mọi lỗ hổng đều có thể bị khai thác dễ dàng trong thực tế. Khả năng tấn công còn phụ thuộc cấu hình, phiên bản phần mềm, quyền truy cập ban đầu và các biện pháp bảo vệ đang được triển khai.
VCSLab với hơn 400 thông báo lỗ hổng và hơn 20 thành tích được ghi nhận
Bên cạnh các cuộc thi, VCSLab - phòng nghiên cứu của VCS - xây dựng danh mục công bố lỗ hổng và các công trình nghiên cứu bảo mật. Theo số liệu được đơn vị công bố, VCSLab đã ghi nhận hơn 400 thông báo lỗ hổng, hơn 50 công bố nghiên cứu và hơn 20 thành tích được ghi nhận.
Danh mục của VCSLab bao gồm các phát hiện liên quan đến nhiều nhà cung cấp, trong đó có Microsoft, Oracle, Google, VMware, QNAP và Mozilla. Phạm vi này phản ánh hoạt động nghiên cứu trên nhiều loại phần mềm, từ hệ điều hành, ứng dụng doanh nghiệp đến nền tảng ảo hóa và thiết bị kết nối mạng.
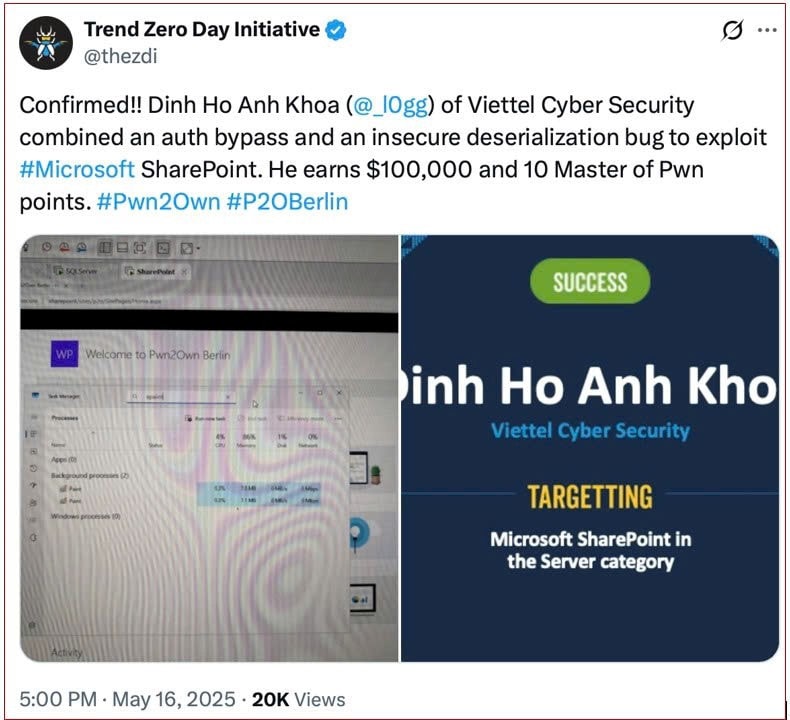
Một ví dụ đáng chú ý là nghiên cứu về Microsoft SharePoint, nền tảng cộng tác được sử dụng trong môi trường doanh nghiệp. Tại Pwn2Own Berlin 2025, chuyên gia Đinh Hồ Anh Khoa của Viettel kết hợp những điểm yếu liên quan đến xác thực và xử lý dữ liệu để khai thác SharePoint, nhận 100.000 USD tiền thưởng. Trường hợp này cho thấy việc nghiên cứu lỗ hổng có thể đòi hỏi phải kết hợp nhiều điểm yếu thành một chuỗi khai thác, thay vì chỉ tìm ra một lỗi riêng lẻ.
Trong năm 2026, danh mục VCSLab tiếp tục cập nhật các thông báo liên quan đến những sản phẩm như Visual Studio Code, Microsoft Office SharePoint và PowerPoint. Các hồ sơ này cần được đọc theo từng mã CVE, điều kiện khai thác và mức độ ảnh hưởng, bởi không phải lỗ hổng nào cũng có mức độ nghiêm trọng hoặc khả năng khai thác giống nhau.
VNPT giải mã bộ mã độc nhiều giai đoạn nhắm vào Việt Nam
Một hướng nghiên cứu khác là phân tích mã độc và tái dựng các chiến dịch tấn công có chủ đích. Tại Virus Bulletin Conference 2026 diễn ra từ ngày 14 đến 16/10 ở thành phố Seville (Tây Ban Nha), Lương Minh Anh - Trưởng nhóm Nghiên cứu và Phân tích mã độc của VNPT Cyber Immunity (VCI) - trình bày công trình Reverse engineering a multi-stage implant targeted Vietnamese organizations (Dịch ngược một bộ mã độc nhiều giai đoạn nhắm vào các tổ chức Việt Nam).
Nghiên cứu sử dụng phương pháp dịch ngược để phân tích mã độc được thiết kế với nhiều giai đoạn hoạt động, qua đó làm rõ cách các thành phần phối hợp và vận hành trên hệ thống bị xâm nhập. Bên cạnh việc phân tích cơ chế hoạt động, nghiên cứu tập trung vào các kỹ thuật che giấu, né tránh phân tích và cơ chế giao tiếp với máy chủ điều khiển.
Từ các phát hiện kỹ thuật, nhóm nghiên cứu phát triển công cụ hỗ trợ phân tích và xây dựng phương pháp phát hiện mã độc, hướng tới khả năng nhận diện dấu hiệu đáng ngờ và phục vụ hoạt động săn tìm mối đe dọa.
Một trọng tâm của nghiên cứu là tái dựng chuỗi thực thi của mã độc qua nhiều giai đoạn, đồng thời phân tích kỹ thuật làm rối mã và các cơ chế kiểm tra môi trường nhằm gây khó khăn cho quá trình phân tích. Việc gỡ rối mã giúp khôi phục những thành phần cần thiết để hiểu rõ hơn cách mã độc hoạt động.
Nghiên cứu cũng xem xét cơ chế giao tiếp giữa mã độc và máy chủ điều khiển (Command and Control – C2), trong đó có kiến trúc trung chuyển kết nối Sidecar Proxy và mô hình giao tiếp nhiều lớp. Phân tích này giúp làm rõ cách mã độc tổ chức trao đổi dữ liệu, cung cấp thêm cơ sở để nhận diện các dấu hiệu liên quan đến hoạt động giao tiếp đáng ngờ.
Giá trị của nghiên cứu nằm ở việc chuyển quá trình phân tích một bộ mã độc cụ thể thành những công cụ và dấu hiệu có thể phục vụ phòng thủ.
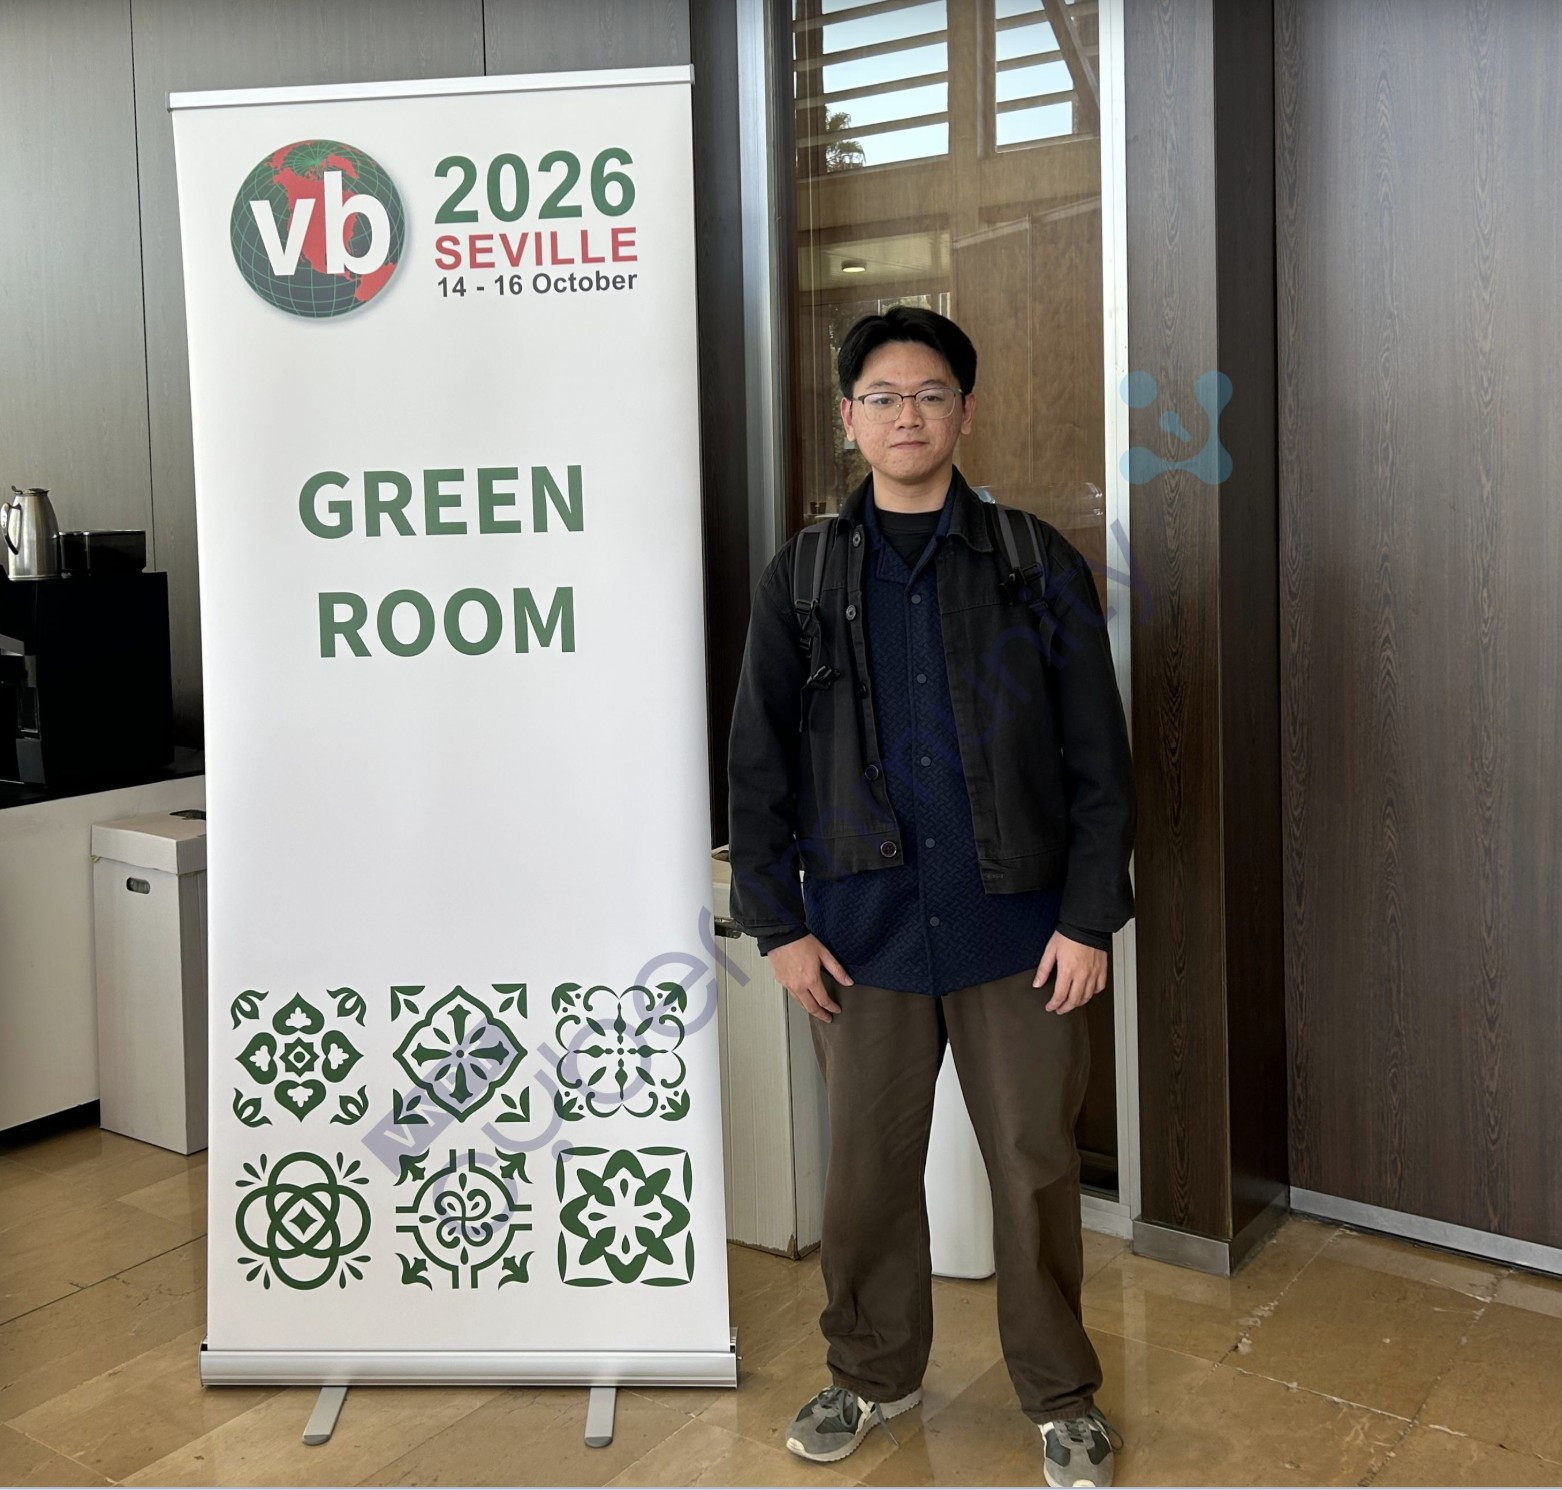
Trước khi trình bày tại Virus Bulletin 2026, Lương Minh Anh đã tham gia nhiều hoạt động nghiên cứu và thi đấu an ninh mạng quốc tế. Các dấu ấn chuyên môn gồm Top 3 International Cybersecurity Championship 2025, Flare-On 12 Finisher 2025 với thứ hạng 31 toàn cầu và trình bày nghiên cứu tại AVAR 2025 ở Malaysia cùng nhiều thành tích nổi bật khác.
VCI là thương hiệu an ninh mạng của VNPT, cung cấp các giải pháp và dịch vụ bảo vệ hệ thống thông tin, dữ liệu của cơ quan nhà nước và doanh nghiệp. VCI phát triển từ Trung tâm An toàn thông tin VNPT, hiện hoạt động trong hệ sinh thái Công ty Công nghệ thông tin VNPT (VNPT-IT).