

Định danh tác tử AI: Doanh nghiệp Việt Nam có thể tốn thêm chi phí
Khi các tác tử AI tự gửi email, đặt hàng, gọi API, truy cập dữ liệu và thực hiện giao dịch thay con người, làm thế nào để hệ thống biết chính xác ai đang hành động và được người nào ủy quyền?
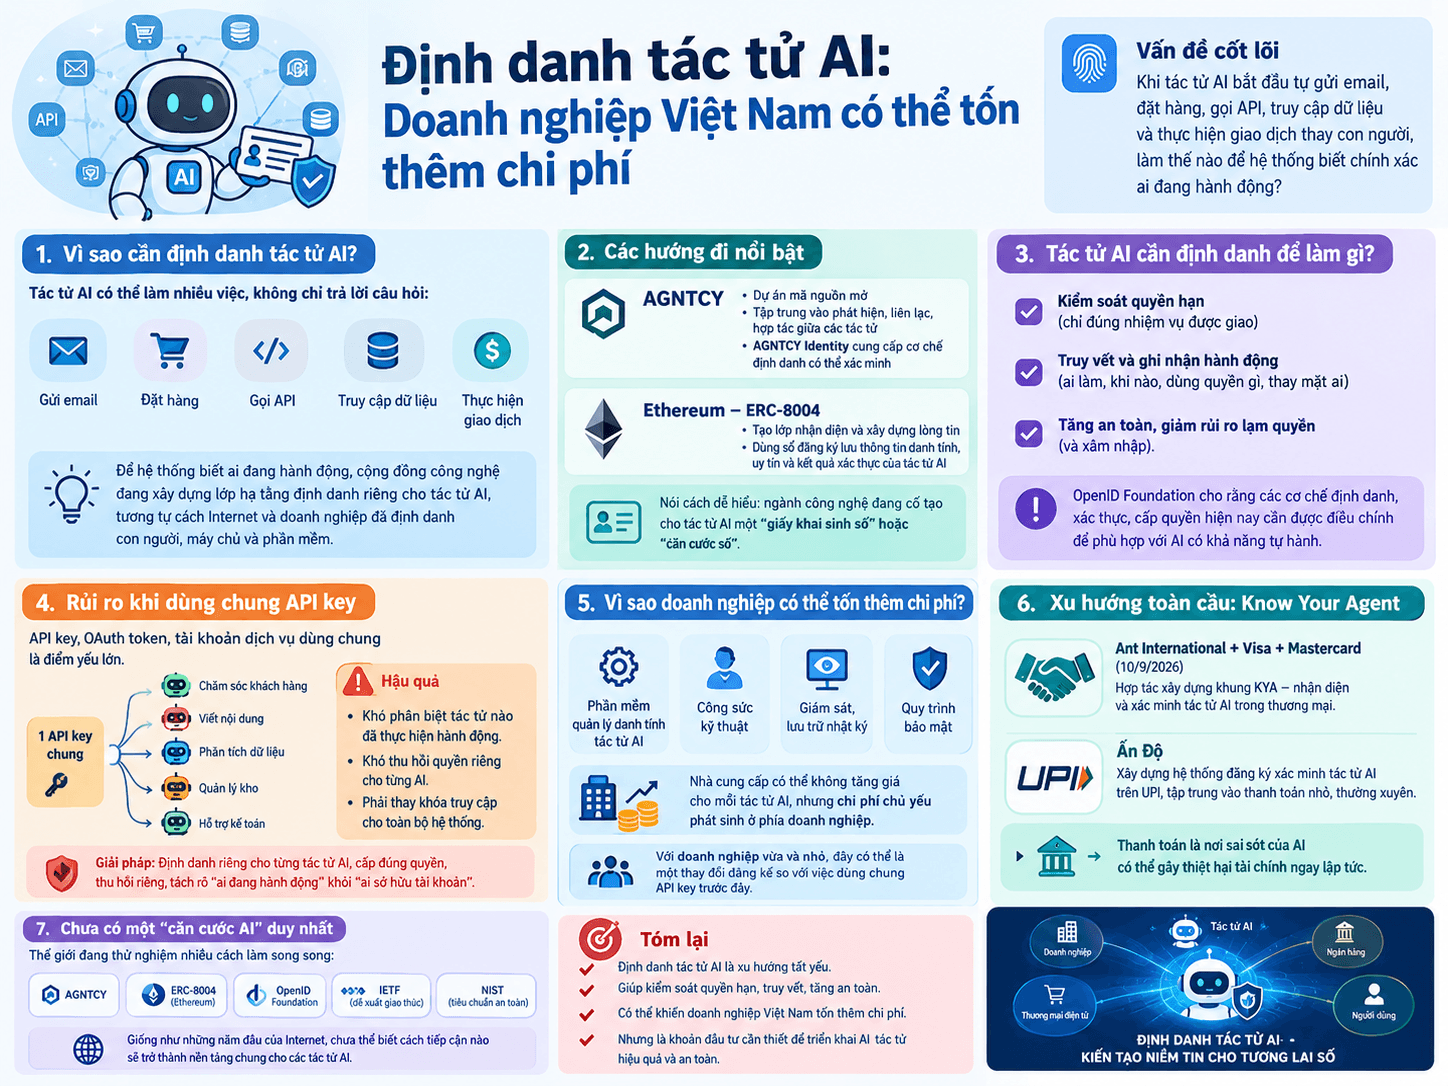
Đó là lí do cộng đồng công nghệ đang xây dựng một lớp hạ tầng định danh riêng cho tác tử AI, tương tự cách Internet và các hệ thống doanh nghiệp từng định danh con người, máy chủ và phần mềm. Một trong những hướng đáng chú ý là AGNTCY, sáng kiến mã nguồn mở thuộc tổ chức phi lợi nhuận Linux Foundation, giúp các tác tử AI có thể phát hiện, định danh, liên lạc an toàn và phối hợp với nhau giữa các nền tảng khác nhau. Trong đó, AGNTCY Identity là hệ thống định danh dành cho tác tử AI và các thành phần liên quan.
Ngoài ra, nền tảng blockchain phi tập trung Ethereum đã đề xuất ERC-8004, một tiêu chuẩn nhằm tạo lớp nhận diện và xây dựng lòng tin cho tác tử AI hoạt động giữa các tổ chức mà không cần thiết lập quan hệ tin cậy từ trước. ERC-8004 sử dụng các sổ đăng kí để lưu thông tin về danh tính, uy tín và kết quả xác thực của tác tử AI.
Nói một cách dễ hiểu, ngành công nghệ đang cố tạo cho tác tử AI thứ giống như “căn cước số” hay “giấy khai sinh số”.
Tác tử AI cần định danh để làm gì?
Một chatbot AI thông thường chủ yếu làm nhiệm vụ trả lời câu hỏi. Nếu câu trả lời sai, hậu quả thường dừng ở việc người dùng nhận được thông tin không chính xác.
Tác tử AI thì khác hẳn, vì có thể được giao nhiệm vụ tìm chuyến bay, đặt khách sạn, gửi email cho khách hàng, lấy dữ liệu từ hệ thống doanh nghiệp, tạo hóa đơn, mua hàng hoặc thực hiện thanh toán. Hôm 8/9, Meta đã đưa tác tử AI Muse vào thử nghiệm với khả năng tự quản lí nhiều tác vụ thông qua các ứng dụng của người dùng, bao gồm email, lịch, thanh toán, mua sắm và các dịch vụ khác.
Theo Meta, Muse được phát triển dựa trên cách tiếp cận của tác tử AI mã nguồn mở OpenClaw, có thể truy cập các ứng dụng của người dùng trong nhiều lĩnh vực như email, lịch, thanh toán, sức khỏe, mua sắm, nhà thông minh... Người dùng có thể tự lựa chọn những ứng dụng mà Muse được phép kết nối và có thể thu hồi quyền truy cập bất cứ lúc nào.
Khi tác tử AI bắt đầu hành động thay con người, việc chỉ biết tài khoản nào đang thực hiện hành động không còn đủ. Hãy hình dung một nhân viên được cấp quyền truy cập vào hệ thống bán hàng của công ty. Khi người này thực hiện một việc gì đó, doanh nghiệp cần biết đó là ai, được giao những quyền gì và đã làm gì. Tác tử AI cũng cần một cơ chế tương tự.
Định danh tác tử AI có thể được tạo bằng nhiều cách, chẳng hạn một khóa mật mã, chứng nhận điện tử hoặc mã xác thực đặc biệt. Điều quan trọng là danh tính đó phải theo tác tử AI trong quá trình hoạt động, thay vì bị che khuất phía sau tài khoản của con người.
Tuy nhiên, OpenID Foundation cho rằng các cơ chế định danh, xác thực và cấp quyền hiện nay cần được điều chỉnh để phù hợp với các hệ thống AI có khả năng tự hành, đặc biệt khi tác tử AI phải hoạt động thay mặt người dùng và tương tác với nhiều hệ thống khác nhau.
OpenID Foundation là tổ chức quốc tế phi lợi nhuận chuyên thúc đẩy và phát triển các tiêu chuẩn mở về định danh số và xác thực trên Internet.
Ngày 5/2, Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) công bố dự thảo khái niệm về việc áp dụng các tiêu chuẩn và thực tiễn định danh, cấp quyền cho tác tử phần mềm và AI. Đến ngày 17/2, NIST công bố sáng kiến xây dựng tiêu chuẩn cho tác tử AI, nhằm thúc đẩy các hệ thống AI có khả năng tự hành hoạt động an toàn và có thể tương tác với nhau.
Nếu doanh nghiệp có 100 nhân viên và triển khai 500 tác tử AI, hệ thống có thể cần phân biệt những AI đó thay vì để tất cả hoạt động dưới một tài khoản dịch vụ chung. Một tác tử AI chuyên chăm sóc khách hàng không nhất thiết phải có quyền truy cập dữ liệu tài chính. Tác tử AI phân tích dữ liệu không cần được phép gửi email ra bên ngoài. Tác tử AI được phép tìm giá sản phẩm có thể không được quyền tự đặt hàng.
Vì thế, danh tính tác tử AI trở thành điểm bắt đầu để xây dựng quyền hạn.
Vì sao con người phải buộc tác tử AI để lại dấu vết trách nhiệm?
Đây có thể là cách dễ hiểu nhất để hình dung vai trò của danh tính tác tử AI.
“Dấu vết trách nhiệm” có thể hiểu đơn giản là mỗi hành động quan trọng của tác tử AI đều để lại thông tin đủ để hệ thống kiểm tra lại. Cụ thể là tác tử AI nào thực hiện, hành động diễn ra khi nào, sử dụng quyền gì và đang thay mặt cho ai. NIST hiện xem định danh và cấp quyền cho tác tử là một trong những vấn đề cần giải quyết để triển khai AI tác tử an toàn.
Hãy tưởng tượng một công ty giao cho tác tử AI nhiệm vụ tìm nhà cung cấp và đặt mua hàng. Nếu tác tử AI đặt nhầm đơn hàng trị giá quá lớn, doanh nghiệp cần biết đây là hành động của AI nào và ai đã ủy quyền cho nó. Nếu 5 tác tử AI cùng sử dụng một tài khoản hoặc khóa truy cập, việc xác định nguyên nhân có thể rất khó.
Ngược lại, nếu mỗi tác tử AI có danh tính riêng và hành động được ghi nhận đầy đủ, doanh nghiệp có thể lần theo toàn bộ quá trình.
“Để lại dấu vết trách nhiệm” không có nghĩa buộc tác tử AI phải tự chịu trách nhiệm như con người. Mục tiêu là bằng chứng kỹ thuật giúp con người xác định tác tử AI nào đã làm gì, được phép làm đến đâu và ai đứng sau quyền hạn đó.
Rủi ro khi dùng chung API key
Câu chuyện về định danh tác tử AI đặc biệt đáng chú ý với các cá nhân và doanh nghiệp vừa và nhỏ, bởi nhiều hệ thống hiện nay vẫn dựa vào những cách cấp quyền khá đơn giản như dùng chung API (giao diện lập trình ứng dụng) key, tài khoản dịch vụ hoặc OAuth access token.
Cách làm này thuận tiện và ít tốn công quản lý. Doanh nghiệp có thể tạo một khóa truy cập rồi dùng cho nhiều ứng dụng hoặc quy trình khác nhau. Thế nhưng khi AI bắt đầu tự thực hiện công việc, một khóa dùng chung có thể trở thành điểm yếu.
Hãy hình dung một doanh nghiệp có 5 tác tử AI làm 5 nhiệm vụ gồm chăm sóc khách hàng, viết nội dung, phân tích dữ liệu, quản lí kho và hỗ trợ kế toán. Nếu cả 5 tác tử AI sử dụng chung khóa truy cập, hệ thống rất khó phân biệt AI nào đã thực hiện một hành động cụ thể.
Nếu một tác tử AI bị xâm nhập hoặc sử dụng quyền vượt quá nhiệm vụ được giao, doanh nghiệp cũng khó thu hồi riêng quyền của nó. Trong nhiều trường hợp, họ phải thay khóa truy cập và cập nhật lại cho toàn bộ ứng dụng đang sử dụng khóa này.
Đây là một trong những lí do giới an ninh mạng ngày càng coi API key, OAuth access token, tài khoản dịch vụ và tác tử AI là các “danh tính không phải con người” cần được quản lí chặt chẽ.
Một báo cáo của Cloud Security Alliance năm 2026 lưu ý rằng API key thường nằm rải rác ngoài các hệ thống quản lý tập trung, trong khi OAuth access token dù được thiết kế với phạm vi và thời hạn nhất định vẫn có thể tồn tại lâu hơn dự kiến trong thực tế.
Cloud Security Alliance (Liên minh An ninh đám mây) là tổ chức phi lợi nhuận quốc tế chuyên nghiên cứu, xây dựng hướng dẫn và thúc đẩy các thực hành bảo mật cho điện toán đám mây. Tổ chức này được thành lập từ năm 2008, tập hợp các chuyên gia, doanh nghiệp, tổ chức và các bên liên quan trong lĩnh vực an ninh mạng.
Định danh riêng cho từng tác tử AI giúp giải quyết vấn đề này bằng cách tách rõ “ai đang hành động” khỏi “ai sở hữu tài khoản”. Mỗi tác tử AI có thể được cấp đúng những quyền cần thiết cho công việc của mình và có thể bị thu hồi quyền mà không ảnh hưởng đến các AI khác.
Đổi lại, doanh nghiệp phải quản lý nhiều danh tính và quyền truy cập hơn. Khi số lượng tác tử AI tăng từ vài đơn vị lên hàng chục hoặc hàng trăm, việc cấp quyền, thay đổi quyền, thu hồi quyền, lưu nhật kí và kiểm tra hoạt động trở thành một phần mới của công tác quản trị hệ thống.
API key là chuỗi kí tự dùng để xác thực ứng dụng hoặc dịch vụ khi gửi yêu cầu đến một API và thường được dùng để kiểm soát quyền truy cập, hạn mức sử dụng hoặc theo dõi hoạt động.
OAuth access token là một chuỗi kí tự cho phép ứng dụng truy cập những dữ liệu hoặc dịch vụ mà người dùng đã cấp quyền. Token có thể được giới hạn về phạm vi quyền và thời gian sử dụng, giúp ứng dụng không cần biết mật khẩu của người dùng.
Định danh tác tử AI có thể khiến doanh nghiệp Việt Nam tốn thêm chi phí
Doanh nghiệp Việt Nam trước đây có thể chỉ cần một API key để kết nối với dịch vụ AI. Khi triển khai hàng chục tác tử AI, doanh nghiệp có thể phải quản lí danh tính, quyền hạn, token ngắn hạn, nhật kí hoạt động, cơ chế thu hồi và chính sách riêng cho từng AI.
Đây là điểm mà doanh nghiệp Việt Nam cần cân nhắc. Cấp cho mỗi tác tử AI một danh tính riêng giúp kiểm soát và truy vết tốt hơn, nhưng đồng thời cũng làm việc quản lí hệ thống phức tạp hơn.
Nhà cung cấp có thể không thêm tiền cho mỗi tác tử AI được định danh. Chi phí có thể phát sinh chủ yếu ở phía doanh nghiệp, dưới dạng phần mềm quản lí danh tính tác tử AI, công sức kỹ thuật, giám sát, lưu trữ nhật kí và quy trình bảo mật.
Với các doanh nghiệp vừa và nhỏ vốn quen dùng chung tài khoản hoặc khóa truy cập để giảm chi phí vận hành, đây có thể là sự thay đổi đáng kể.
Một công ty chỉ dùng vài tác tử AI có thể chưa cảm nhận rõ gánh nặng quản lý. Song khi hàng chục tác tử AI cùng làm việc và có quyền truy cập khác nhau, việc quản lí chúng không còn đơn giản như lưu một API key trong phần cài đặt của ứng dụng.
Thế giới đang tiến đến Know Your Agent
Những diễn biến mới nhất cho thấy định danh tác tử AI đang nhanh chóng vượt khỏi phạm vi của giới phát triển phần mềm.
Ngày 10/9, Ant International, Visa và Mastercard công bố hợp tác xây dựng một khung khả năng tương tác Know Your Agent (KYA), nhằm tạo ra các nguyên tắc chung để nhận diện và xác minh tác tử AI trong thương mại. Mục tiêu là giúp mạng lưới thanh toán, ví điện tử, nền tảng tác tử AI và sàn thương mại điện tử có thể xác định AI nào đang thực hiện giao dịch và đánh giá mức độ đáng tin cậy của chúng.
Động thái này đặc biệt quan trọng vì thanh toán là nơi sai sót của AI có thể biến thành thiệt hại tài chính ngay lập tức.
Ấn Độ cũng đang xây dựng một hệ thống đăng kí để xác minh và theo dõi các tác tử AI khi chúng thực hiện giao dịch trên UPI, hệ thống thanh toán số phổ biến ở nước này. Giai đoạn đầu, hệ thống sẽ tập trung vào những khoản thanh toán nhỏ, diễn ra thường xuyên, trước khi có thể mở rộng sang những việc phức tạp hơn như tự mua hàng theo các điều kiện đặt trước hoặc thực hiện các giao dịch đầu tư.
Những động thái trên cho thấy danh tính riêng của tác tử AI có thể trở thành một phần quan trọng trong hệ thống thanh toán trong tương lai.
Khi AI có thể tự tìm sản phẩm, thỏa thuận giá, đặt hàng và thanh toán thay người dùng, ngân hàng hay các sàn thương mại điện tử sẽ không chỉ cần xác định người đang đăng nhập là ai. Họ còn phải biết chính xác tác tử AI nào đang thực hiện giao dịch và có được chủ tài khoản cho phép làm việc đó hay không.
Chưa có một “căn cước số” cho tác tử AI duy nhất
Dù nhu cầu nhận diện tác tử AI đang tăng nhanh, thế giới công nghệ vẫn chưa thống nhất một cách làm duy nhất. Nhiều nhóm đang phát triển các giải pháp khác nhau để xác định tác tử AI là ai, thuộc về tổ chức nào và được phép làm những gì.
AGNTCY đang xây dựng hệ thống giúp các tác tử AI tìm thấy, kết nối và làm việc với nhau, đồng thời cung cấp cách xác minh danh tính của từng AI.
Trong khi đó, ERC-8004 của Ethereum tập trung vào việc giúp các tác tử AI có thể được nhận diện, đánh giá mức độ đáng tin cậy và kiểm tra khi làm việc với nhau.
OpenID Foundation nghiên cứu cách cải tiến những hệ thống nhận diện đang được sử dụng trên Internet để phù hợp với AI có khả năng tự hành.
IETF (tổ chức xây dựng các tiêu chuẩn kỹ thuật quan trọng cho Internet) đang có các bản đề xuất về giao thức định danh tác tử AI, trong đó có một hướng tiếp cận yêu cầu mỗi AI có mã định danh và khóa riêng để kí các hành động gửi ra ngoài.
Tại Mỹ, NIST nghiên cứu các tiêu chuẩn giúp doanh nghiệp triển khai AI tự hành an toàn hơn, trong đó việc xác định rõ tác tử nào đang hoạt động là một phần quan trọng.
Nói đơn giản, thế giới đang ở giai đoạn thử nghiệm nhiều cách làm song song. Giống những năm đầu của Internet, chưa thể biết cách tiếp cận nào cuối cùng sẽ được sử dụng rộng rãi và trở thành nền tảng chung cho các tác tử AI.