
Mỹ muốn doanh nghiệp tự kiểm soát AI, châu Âu chọn cách tiếp cận khác
Trong cuộc đua trí tuệ nhân tạo (AI), Mỹ và Liên minh châu Âu (EU) đang theo đuổi hai hướng quản lí khác nhau. Washington ưu tiên đổi mới, năng lực cạnh tranh và vai trò chủ động của doanh nghiệp, trong khi Brussels xây dựng khung pháp lí dựa trên mức độ rủi ro.
Tuy nhiên, ranh giới giữa hai mô hình không hoàn toàn tách biệt, khi cả hai đều phải tìm lời giải cho bài toán thúc đẩy công nghệ mà không đánh đổi an toàn xã hội.
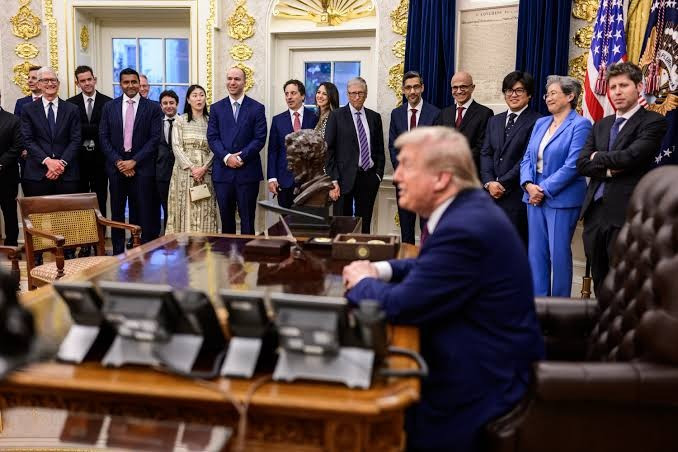
Mỹ đặt niềm tin vào doanh nghiệp, ưu tiên tốc độ đổi mới
Trong nhiều năm, Thung lũng Silicon đã trở thành trung tâm phát triển AI nhờ hệ sinh thái doanh nghiệp công nghệ, nguồn vốn đầu tư lớn và khả năng thương mại hóa nhanh. Với Mỹ, duy trì lợi thế này không chỉ là câu chuyện kinh tế mà còn gắn với vị thế cạnh tranh chiến lược, đặc biệt trong bối cảnh các quốc gia đang tăng tốc phát triển những hệ thống AI tiên tiến.
Cách tiếp cận của Washington vì thế dành nhiều không gian cho khu vực tư nhân thử nghiệm, phát triển và đưa sản phẩm ra thị trường. Thay vì áp dụng một bộ quy định bắt buộc thống nhất cho mọi hệ thống AI trên toàn liên bang, Mỹ kết hợp chính sách thúc đẩy đổi mới, hướng dẫn kĩ thuật và các quy định hiện hành trong từng lĩnh vực.
Một ví dụ là Khung quản lí rủi ro AI (AI RMF) do Viện Tiêu chuẩn và Công nghệ Quốc gia Mỹ (NIST) xây dựng. Khung này giúp doanh nghiệp nhận diện, đánh giá và giảm thiểu rủi ro trong quá trình thiết kế, phát triển và sử dụng AI. Tuy nhiên, đây là công cụ tự nguyện, không phải đạo luật bắt buộc chung đối với mọi doanh nghiệp.
Theo NIST, mục tiêu của khung quản lí là hỗ trợ các tổ chức tích hợp những yếu tố đáng tin cậy vào hệ thống AI. Doanh nghiệp có thể sử dụng hướng dẫn này để xây dựng quy trình kiểm thử, đánh giá độ tin cậy và quản lí các tác động ngoài dự kiến.
Dù vậy, tự quản không đồng nghĩa với việc doanh nghiệp được miễn trách nhiệm. Những hành vi như lừa đảo người tiêu dùng, phân biệt đối xử hoặc vi phạm quyền riêng tư vẫn có thể bị xử lí theo các quy định pháp luật tương ứng.
Sự khác biệt nằm ở cách thức và mức độ can thiệp. Khi có nhiều không gian tự quyết, doanh nghiệp có thể điều chỉnh quy trình nhanh hơn theo sự phát triển của công nghệ. Nhưng nếu cơ chế giám sát không theo kịp, việc đánh giá an toàn có nguy cơ phụ thuộc quá nhiều vào chính những tổ chức phát triển sản phẩm.
Đây cũng là vấn đề đang gây tranh luận tại Mỹ. Một bên cho rằng các quy định quá chặt có thể làm chậm đổi mới và khiến doanh nghiệp mất lợi thế cạnh tranh. Bên còn lại lo ngại rằng nếu thiếu những nghĩa vụ bắt buộc và cơ chế kiểm tra độc lập, các cam kết tự nguyện sẽ khó bảo đảm trách nhiệm giải trình khi AI gây ra thiệt hại.

Châu Âu xây dựng luật chung, phân loại AI theo mức độ rủi ro
Nếu Mỹ chú trọng tạo điều kiện cho doanh nghiệp chủ động quản lí, EU lựa chọn cách tiếp cận dựa trên một khung pháp lí chung. Trọng tâm là Đạo luật Trí tuệ nhân tạo của EU (EU AI Act), có hiệu lực từ ngày 1/8/2024 và được triển khai theo từng giai đoạn.
Thay vì xem mọi ứng dụng AI đều nguy hiểm như nhau, đạo luật phân biệt các nhóm rủi ro và áp dụng nghĩa vụ tương ứng. Một số thực hành bị cấm, trong khi những hệ thống AI có thể tác động đáng kể đến quyền và cơ hội của con người phải đáp ứng các yêu cầu nghiêm ngặt hơn.
Chẳng hạn, các ứng dụng thuộc phạm vi AI rủi ro cao trong tuyển dụng, giáo dục hoặc một số dịch vụ thiết yếu có thể phải thực hiện quản trị rủi ro, lập hồ sơ kĩ thuật, bảo đảm chất lượng dữ liệu và duy trì cơ chế giám sát của con người. Trong khi đó, một số ứng dụng rủi ro thấp không phải chịu cùng mức nghĩa vụ.
Đối với chatbot và nội dung do AI tạo ra, các yêu cầu minh bạch cũng đóng vai trò quan trọng. Mục tiêu là giúp người dùng nhận biết khi họ tương tác với AI hoặc tiếp xúc với một số loại nội dung tổng hợp thuộc diện phải công khai nguồn gốc.
Điểm đáng chú ý là EU không chỉ nhắm đến các công ty phát triển mô hình. Tùy vai trò và hoàn cảnh sử dụng, những tổ chức triển khai AI trong hoạt động của mình cũng có thể phải thực hiện nghĩa vụ pháp lí. Điều này khiến quản trị AI trở thành vấn đề của cả doanh nghiệp ứng dụng công nghệ, chứ không riêng các tập đoàn công nghệ lớn.
Tuy nhiên, xây dựng luật không có nghĩa mọi nghĩa vụ đều được áp dụng cùng lúc. Theo lịch triển khai EU AI Act, nhiều quy định bắt đầu áp dụng trong năm 2026, trong khi một số nghĩa vụ đối với hệ thống rủi ro cao được lùi sang các mốc năm 2027 và 2028.
Đáng chú ý, EU đã thông qua gói điều chỉnh Digital Omnibus on AI, có hiệu lực từ ngày 27/7/2026. Gói này đơn giản hóa một số thủ tục và kéo dài thời hạn áp dụng một số nghĩa vụ về AI rủi ro cao, đồng thời duy trì mục tiêu bảo vệ an toàn và các quyền cơ bản. Theo Ủy ban châu Âu, những điều chỉnh này nhằm hỗ trợ doanh nghiệp, giảm gánh nặng hành chính và tạo thêm không gian thử nghiệm công nghệ.
Diễn biến trên cho thấy châu Âu cũng đang tìm cách cân bằng giữa quản lí và sức cạnh tranh. Vấn đề không chỉ là kiểm soát AI, mà còn là làm sao để các yêu cầu pháp lí đủ rõ ràng, khả thi và không trở thành rào cản không cần thiết đối với đổi mới.


Hai mô hình, một bài toán: Ai chịu trách nhiệm khi AI gây hậu quả?
So sánh Mỹ và EU không đơn giản là đặt một bên đại diện cho tự do công nghệ, bên còn lại đại diện cho quản lí chặt chẽ. Mỹ vẫn có luật liên bang, luật cấp bang và các quy định chuyên ngành điều chỉnh những hành vi liên quan đến AI. Ngược lại, EU cũng đang điều chỉnh cách triển khai đạo luật để giảm chi phí tuân thủ và khuyến khích đổi mới.
Khác biệt chính nằm ở cách phân bổ trách nhiệm. Mô hình thiên về tự quản cho doanh nghiệp nhiều quyền chủ động trong việc lựa chọn quy trình và tiêu chuẩn, nhưng đòi hỏi cơ chế giám sát đủ hiệu quả để tránh xung đột giữa lợi ích thương mại và an toàn công chúng. Mô hình dựa trên luật định giúp xác lập nghĩa vụ rõ ràng hơn, song có thể khiến doanh nghiệp phải đầu tư đáng kể cho hồ sơ, kiểm thử và tuân thủ.
Với doanh nghiệp, cả hai cách tiếp cận đều đặt ra yêu cầu vượt ra ngoài việc phát triển một mô hình AI có năng lực tốt. Họ cần xác định dữ liệu được sử dụng ra sao, hệ thống có thể gây ra những sai lệch nào, ai được quyền can thiệp và quy trình xử lí khi xảy ra sự cố sẽ vận hành như thế nào.
Đối với Việt Nam, kinh nghiệm từ hai phía gợi mở một vấn đề thiết thực: không nhất thiết phải lựa chọn tuyệt đối giữa tự quản và quy định bắt buộc. Doanh nghiệp có thể chủ động xây dựng tiêu chuẩn nội bộ, kiểm thử hệ thống và đánh giá rủi ro, trong khi cơ quan quản lí xác định những lĩnh vực cần nghĩa vụ rõ ràng hơn, đặc biệt khi AI ảnh hưởng đến quyền lợi, dữ liệu cá nhân hoặc sự an toàn của con người.
Cuối cùng, thước đo của một chính sách AI không chỉ nằm ở số lượng quy định hay tốc độ đưa sản phẩm ra thị trường. Điều quan trọng là công nghệ có thể phát triển bền vững, người dùng được bảo vệ và trách nhiệm được xác định rõ khi hệ thống mắc sai sót. Mỹ và châu Âu đang lựa chọn những con đường khác nhau để giải quyết bài toán đó, nhưng cả hai đều phải đối mặt với cùng một câu hỏi: làm thế nào để con người vẫn giữ được quyền kiểm soát khi AI ngày càng có ảnh hưởng sâu rộng đến đời sống kinh tế và xã hội?