Nhận diện các chiêu trò giả mạo người nổi tiếng để lừa đảo
Sự bùng nổ của AI đang trao cho tội phạm mạng những công cụ tinh vi để thao túng niềm tin, đặc biệt bằng trò giả mạo người nổi tiếng.
Từ giả giọng người nổi tiếng, dựng video Deepfake đến thay đổi thông tin tài khoản trong một giao dịch doanh nghiệp, gian lận thời AI đang chuyển từ những vụ lừa đảo thủ công thành một “mô hình công nghiệp” có khả năng hoạt động xuyên biên giới.
Nếu trước đây gian lận mạng thường mang tính thủ công, nhỏ lẻ và chủ yếu dựa vào sự nhẹ dạ của một vài cá nhân, thì AI đang làm thay đổi quy mô cũng như chất lượng của các cuộc tấn công. Deepfake, AI giả giọng nói và những công cụ tạo email ngày càng thuyết phục giúp kẻ gian xây dựng cả một kịch bản giả mạo, nghiên cứu nạn nhân và vận hành chiến dịch với quy mô lớn.
Đáng chú ý, mục tiêu cũng không còn giới hạn ở những cá nhân dễ bị tổn thương. Các tập đoàn, doanh nghiệp xuất nhập khẩu và những người nắm quyền quyết định tài chính đang trở thành đích ngắm của những vụ lừa đảo có thể gây thiệt hại lên tới hàng trăm nghìn, thậm chí hàng triệu USD.
Khi AI biến danh tính người nổi tiếng thành một chiếc bẫy
Một trong những hình thức dễ nhận thấy nhất là khai thác danh tính của người nổi tiếng như diễn viên hoặc những nhân vật có sức ảnh hưởng. Kẻ gian thường bắt đầu bằng một lời mời gọi gây tò mò, sau đó từng bước xây dựng lòng tin và cuối cùng đưa nạn nhân vào một kịch bản tài chính hoặc tình cảm.
Đằng sau phương thức “gợi tò mò rồi dẫn dụ” là khả năng thu thập dữ liệu cá nhân ngày càng sâu. Tội phạm có thể nghiên cứu sở thích, mối quan tâm và tâm lí của nạn nhân để thiết kế lời tiếp cận phù hợp, đánh vào nỗi sợ hãi hoặc tâm lí sợ bỏ lỡ cơ hội, thường được gọi là FOMO.
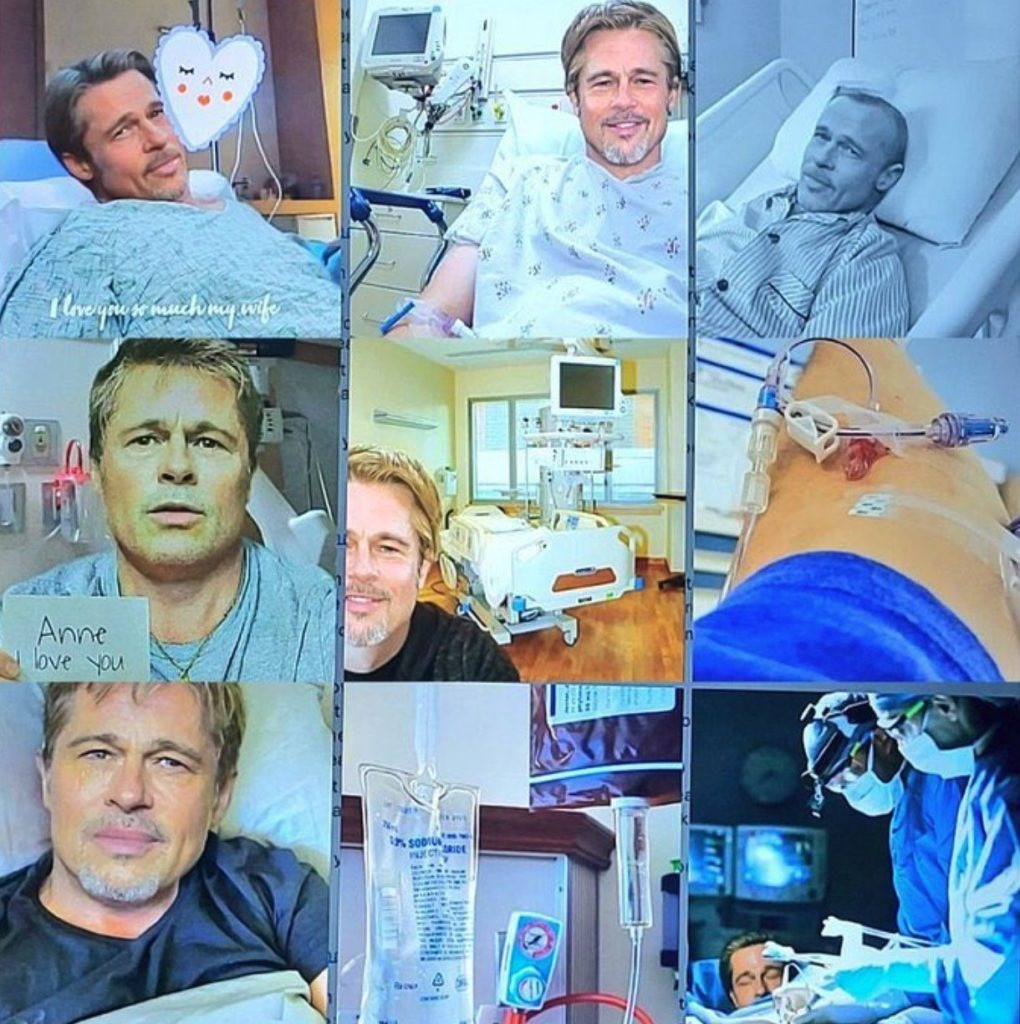
Vụ mạo danh tài tử Brad Pitt tại Pháp trong giai đoạn 2024-2025 là một ví dụ điển hình. Một phụ nữ đã bị đối tượng sử dụng hình ảnh và video tạo dựng bằng AI để giả danh Brad Pitt, duy trì liên lạc tình cảm với bà trong suốt một năm. Kẻ lừa đảo sau đó dựng lên câu chuyện nam tài tử mắc bệnh hiểm nghèo và cần tiền chữa trị khẩn cấp, qua đó chiếm đoạt 850.000 USD. Brad Pitt bị lợi dụng không chỉ một lần. Tại Tây Ban Nha, một băng nhóm cũng lập các trang web giả danh Brad Pitt để hứa hẹn cơ hội hợp tác đóng phim. Hai người hâm mộ đã mắc bẫy và bị lừa tổng cộng 325.000 euro.
Dùng tài tử ăn khách là chiêu cũ nhưng rất hiệu quả. Năm 2025, kẻ lừa đảo tại Mỹ sử dụng công nghệ Deepfake để mô phỏng khuôn mặt, cử chỉ và giọng nói của nam diễn viên Steve Burton trong các cuộc gọi video ngắn. Với lí do “mắc kẹt trong thiên tai, tài sản bị đóng băng”, kẻ mạo danh khiến nạn nhân tin tưởng đến mức bán cả căn hộ gia đình, gây thiệt hại tổng cộng hơn 430.000 USD. Số người sập bẫy vì tưởng quen các diễn viên nữ chắc còn đông đảo hơn nữa.
Tội phạm mạng cũng không bỏ qua những nhân vật có ảnh hưởng chính trị và tài chính. Năm 2020, hacker sử dụng phương thức tấn công phi kỹ thuật để truy cập hệ thống Twitter, sau đó chiếm quyền kiểm soát các tài khoản tích xanh của Barack Obama, Bill Gates, Elon Musk và nhiều nhân vật khác. Những tài khoản này được sử dụng để đăng lời kêu gọi gửi Bitcoin với lời hứa nhân đôi số tiền, qua đó chiếm đoạt hơn 118.000 USD chỉ trong vài giờ.
Năm 2025, một thủ đoạn khác nhắm vào những người ủng hộ Tổng thống Donald Trump. Kẻ gian dựng trang web có giao diện giả mạo trang chính thức của ban tổ chức lễ nhậm chức, gửi email và chạy quảng cáo kêu gọi quyên góp bằng tiền mã hóa, chiếm đoạt hơn 250.000 USD từ các nhà tài trợ trước khi bị ngăn chặn.
Những vụ việc này cho thấy điểm nguy hiểm không chỉ nằm ở việc “giả giống”. Khi hình ảnh, giọng nói và cách giao tiếp của một người có thể được tái tạo bằng AI, thứ bị đánh cắp thực chất là niềm tin của người tiếp nhận thông tin.
Khi nạn nhân có thể là cả doanh nghiệp
Nếu với cá nhân, hậu quả thường bắt đầu từ một mối quan hệ hoặc một lời mời gọi giả mạo, thì trong doanh nghiệp, tội phạm mạng có thể tấn công thẳng vào quy trình vận hành và thanh toán.
Phó giáo sư Greeni Maheshwari từ ngành Quản trị, Đại học RMIT Việt Nam, cho rằng: “Các đối tượng lừa đảo đang đẩy mạnh sử dụng email do AI tạo ra, danh tính doanh nghiệp giả mạo, thậm chí sao chép giọng nói hoặc video của lãnh đạo doanh nghiệp nhằm tạo độ tin cậy và thao túng niềm tin”.
Theo bà, mức độ tinh vi của các cuộc tấn công đã khiến những phương thức xác minh vốn được xem là đủ an toàn trước đây trở nên kém hiệu quả. “Các vụ lừa đảo ngày nay ngày càng dựa trên AI và dữ liệu. Đối tượng lừa đảo sử dụng danh tính số giả, website sao chép và thông tin bị rò rỉ để tạo ra những kịch bản rất thuyết phục, đồng nghĩa với việc các bước xác minh cơ bản không còn đủ nữa”, bà nói.
Một ví dụ đáng chú ý xảy ra tại Italy năm 2025. Kẻ gian sử dụng dữ liệu âm thanh công khai của Bộ trưởng Quốc phòng Guido Crosetto để tạo giọng nói giả theo thời gian thực, sau đó gọi điện cho những người giàu có như Giorgio Armani, lãnh đạo hãng lốp Pirelli và hãng thời trang Prada. Với lí do “an ninh quốc gia tối mật”, kẻ mạo danh yêu cầu chuyển tiền vào một quỹ quốc phòng bí mật. Vụ việc nghiêm trọng đến mức cơ quan an ninh Italy phải phát báo động đỏ.
Một hình thức khác âm thầm hơn nhưng đặc biệt nguy hiểm với doanh nghiệp là tấn công chuyển hướng thanh toán. Kẻ gian xâm nhập vào chuỗi email đang trao đổi giao dịch, sao chép gần như hoàn hảo danh tính của nhà cung cấp rồi thay đổi thông tin tài khoản ngân hàng đúng vào giai đoạn thanh toán cuối cùng.
Trong thương mại quốc tế, doanh nghiệp còn có thể đối mặt với những biến thể phức tạp hơn. Tại UAE, kẻ gian sử dụng giấy phép kinh doanh thật để mạo danh một doanh nghiệp hợp pháp, sau đó yêu cầu đối tác chuyển tiền đặt cọc vào tài khoản giả. Một thủ đoạn khác là cố tình trì hoãn thông quan những lô hàng dễ hư hỏng tại cảng, đẩy doanh nghiệp xuất khẩu vào tình thế phải chịu thiệt hại nặng nề.
Những vụ việc này cho thấy tội phạm không nhất thiết phải “đánh sập” hệ thống công nghệ. Chỉ cần chen vào đúng một mắt xích của quy trình bằng một email, một cuộc gọi, một tài khoản ngân hàng, chúng đã có thể chuyển hướng một giao dịch trị giá rất lớn.
Đằng sau những vụ lừa đảo ấy còn tồn tại cả một hệ sinh thái tội phạm xuyên quốc gia. Tiến sĩ Joshua Dwight, chuyên gia an ninh mạng từ Đại học RMIT Việt Nam, cho biết các trung tâm lừa đảo tại Đông Nam Á đang sử dụng quảng cáo giả mạo trên Facebook, Zalo và Telegram với những lời mời “việc nhẹ lương cao” để tuyển người.
Khi nạn nhân bị đưa vào các trung tâm này, họ có thể bị cưỡng ép sử dụng Deepfake, giả giọng qua các cuộc gọi internet và tạo website giả để tiếp tục lừa đảo người dùng trên toàn cầu.
Theo Tiến sĩ Dwight, tội phạm mạng đặc biệt giỏi khai thác điểm yếu của con người và quy trình. Hệ sinh thái số còn giúp chúng thích ứng rất nhanh. Dù các nền tảng như Meta đã xóa hàng trăm nghìn tài khoản gian lận, quy mô của hoạt động lừa đảo vẫn vượt quá khả năng xử lí nếu chỉ dựa vào những đợt trấn áp.
“Lá chắn” thời AI: Không thể chỉ dựa vào một bước xác minh
Khi AI khiến các dấu hiệu nhận biết “thật - giả” ngày càng khó phân biệt, cách phòng vệ cũng phải thay đổi. Với cá nhân, nguyên tắc đầu tiên vẫn là không để cảm giác tò mò, sợ hãi hay FOMO thúc đẩy quyết định quá nhanh.
Những tiêu đề giật gân, lời mời đầu tư “siêu lợi nhuận” hay thông báo mang tính khẩn cấp cần được kiểm chứng trước khi hành động. Người dùng cũng nên đặc biệt cẩn trọng với các ứng dụng miễn phí không rõ nguồn gốc, chẳng hạn app chỉnh ảnh AI, tính năng “xem ai đã ghé thăm trang cá nhân” hoặc công cụ tìm mã giảm giá. Đây có thể là những cái bẫy nhằm thu thập thông tin đăng nhập để bán trên chợ đen hoặc phục vụ tống tiền.
Người dùng cũng có thể tận dụng các công cụ hỗ trợ kiểm tra như Bitdefender Link Checker để quét URL, chatbot AI Bitdefender Scamio để phân tích hình ảnh, email hoặc văn bản nghi vấn. Tại Việt Nam, ứng dụng nTrust của Hiệp hội An ninh mạng quốc gia Việt Nam có thể hỗ trợ kiểm tra liên kết, mã QR, số tài khoản ngân hàng và phát hiện ứng dụng giả mạo trên điện thoại.
Đối với doanh nghiệp, một nguyên tắc quan trọng là không đặt toàn bộ niềm tin vào một kênh liên lạc duy nhất. PGS. Maheshwari khuyến nghị doanh nghiệp xác minh đối tác qua các kênh độc lập thay vì phụ thuộc hoàn toàn vào email.
Mọi thay đổi liên quan đến tài khoản thanh toán cần được xác nhận kép. Khi có yêu cầu chuyển tiền vào một tài khoản mới, nhân viên nên chủ động gọi lại đối tác qua số điện thoại đã được xác minh từ trước, thay vì sử dụng số điện thoại xuất hiện trong chính email yêu cầu thay đổi.
Doanh nghiệp cũng nên ưu tiên các phương thức thanh toán có cơ chế bảo toàn rủi ro như thư tín dụng (L/C) hoặc dịch vụ ký quỹ đã được xác thực. Các bộ phận tài chính, xuất nhập khẩu và công nghệ thông tin cần được đào tạo thường xuyên về những hình thức lừa đảo có AI hỗ trợ. Khi phát sinh nghi vấn, email hoặc giao dịch nên được chuyển cho bộ phận IT kiểm tra trước khi thực hiện.
Ở cấp độ rộng hơn, Tiến sĩ Joshua Dwight đề xuất các nền tảng mạng xã hội ứng dụng công nghệ phát hiện bất thường và triển khai các tác nhân AI để tự động cảnh báo người dùng khi xuất hiện tin nhắn nghi vấn hoặc số điện thoại lạ. Các nền tảng và doanh nghiệp cũng cần chia sẻ dữ liệu với những tổ chức chuyên môn như Cục An ninh mạng thuộc Bộ Công an, Viettel, VirusTotal hay Trung tâm Ứng cứu khẩn cấp máy tính khu vực ASEAN.
Còn PGS. Maheshwari khuyến nghị chính phủ giữ vai trò nòng cốt trong việc thúc đẩy các tiêu chuẩn xác minh số, xây dựng cơ sở dữ liệu đối tác quốc tế đã được xác thực, đầu tư hệ thống phát hiện gian lận bằng AI và tăng cường hợp tác thực thi pháp luật xuyên biên giới.