

CEO Dương Ngọc Thái cảnh báo sau khi Calif xuyên thủng bảo mật WeChat
Một nhóm nghiên cứu an ninh mạng đã dùng AI để tạo ra một công cụ có khả năng khai thác lỗ hổng trên WeChat và phát tán từ tài khoản này sang tài khoản khác mà gần như không cần người dùng thao tác.
Trang The New York Times dẫn lời ông Dương Ngọc Thái, CEO của Calif, gọi đây là một lỗi “đặc biệt”, thậm chí là “giấc mơ thành hiện thực” đối với hacker. Điều đáng sợ hơn không chỉ nằm ở một lỗ hổng cụ thể, mà ở tốc độ AI đang biến những kĩ thuật từng đòi hỏi nhiều năm nghiên cứu thành vũ khí có thể được tạo ra chỉ trong thời gian rất ngắn.
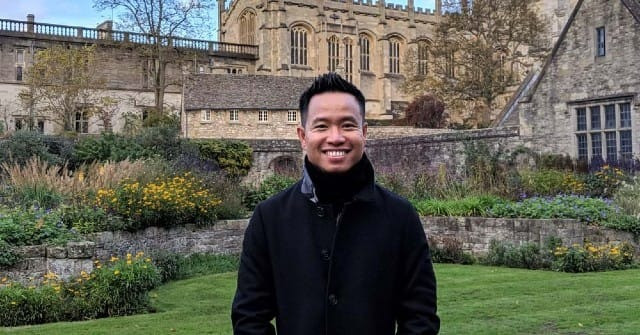
CEO Dương Ngọc Thái: “Đây là giấc mơ thành hiện thực” của hacker
Một cuộc gọi từ người bạn lâu ngày không liên lạc có thể trông hoàn toàn vô hại. Nhưng trong một kịch bản tấn công mới được các nhà nghiên cứu phát hiện, chỉ vài giây sau khi điện thoại đổ chuông, tài khoản của nạn nhân có thể đã rơi vào tay kẻ tấn công.
Điều đặc biệt nằm ở chỗ nạn nhân không nhất thiết phải bấm vào đường link đáng ngờ, mở một tệp lạ hay nhập mật khẩu vào một trang web giả mạo. Đây là dạng tấn công được gọi là “zero-click”, tức tấn công không cần người dùng nhấp chuột hay chạm vào màn hình để kích hoạt.
Calif, một công ty an ninh mạng có trụ sở tại Palo Alto, Mỹ, đã xây dựng công cụ mang tên WeWorm để khai thác một lỗ hổng trên WeChat. Theo nhóm nghiên cứu, công cụ này có thể chiếm quyền kiểm soát tài khoản WeChat và sau đó lợi dụng danh bạ của nạn nhân để tiếp tục phát tán sang những tài khoản khác.
Ông Dương Ngọc Thái, CEO của Calif, đánh giá thẳng thắn về mức độ nghiêm trọng của phát hiện này: “Lỗi này đặc biệt”. Theo ông, sự đơn giản nhưng mạnh mẽ của nó sẽ là “giấc mơ thành hiện thực” đối với hacker.
Nhận xét của CEO Dương Ngọc Thái đáng chú ý bởi Calif không xây dựng công cụ nhằm bán cho tội phạm mạng. Công ty cho biết mục tiêu của họ là nghiên cứu cách thức tấn công để củng cố khả năng phòng thủ an ninh mạng. Thế nhưng chính quá trình đó lại cho thấy một thực tế đáng lo: AI đang làm thay đổi tốc độ phát triển của các cuộc tấn công mạng.
Trước đây, việc tìm ra một lỗ hổng chưa được biết đến, khai thác nó rồi biến thành công cụ có khả năng tự lan truyền thường đòi hỏi trình độ chuyên môn rất cao, thời gian dài và nguồn lực lớn. Những lỗ hổng dạng “zero-day” từng hiếm đến mức có thể được mua bán với giá hàng triệu USD trên các thị trường ngầm. Giờ đây, AI có thể hỗ trợ rút ngắn đáng kể quá trình đó.
Calif cho biết nhóm nghiên cứu chỉ mất hơn một tuần để xây dựng công cụ WeWorm, nhờ kết hợp nhiều mô hình AI nguồn mở với các mô hình AI hàng đầu của Mỹ. Công ty không tiết lộ cụ thể những mô hình nào được sử dụng.
Điều này khiến phát hiện trở nên đáng lo hơn cả bản thân lỗ hổng trên WeChat. Bởi nếu một nhóm nghiên cứu có thể nhanh chóng biến một lỗ hổng thành công cụ tấn công, câu hỏi đặt ra là điều gì sẽ xảy ra nếu những năng lực tương tự rơi vào tay các nhóm tội phạm mạng có tổ chức?


Từ một tài khoản WeChat, cuộc tấn công có thể lan theo cấp số nhân
WeWorm tận dụng một điểm yếu trong cách WeChat xử lí những số điện thoại đã được lưu dưới dạng liên hệ đáng tin cậy. Theo nghiên cứu của Calif, WeChat, cũng như nhiều ứng dụng nhắn tin khác, trao cho những liên hệ được coi là đáng tin cậy một số quyền cao hơn. Nhưng khi một tài khoản trong mạng lưới đó bị chiếm quyền, chính cơ chế tin cậy này có thể bị biến thành vũ khí.
Sau khi tài khoản bị xâm nhập, kẻ tấn công có thể đọc và gửi tin nhắn, thực hiện cuộc gọi và kiểm soát tài khoản. Quan trọng hơn, tài khoản bị chiếm quyền có thể trở thành bàn đạp để tiếp tục tấn công những số điện thoại nằm trong danh bạ. Đây chính là đặc điểm khiến WeWorm trở nên lợi hại.
Một cuộc tấn công thông thường thường cần nạn nhân nhấp vào đường link hoặc mở tệp độc hại. Với một “con sâu máy tính” có khả năng tự lan truyền, chuỗi này có thể diễn ra gần như tự động.
Theo ông Dương Ngọc Thái, cuộc tấn công có thể xảy ra nếu người dùng mục tiêu bắt máy hoặc để cuộc gọi tiếp tục đổ chuông. Chỉ có một hành động rất cụ thể mới có thể ngăn quá trình xâm nhập trong kịch bản được nghiên cứu: từ chối cuộc gọi chỉ vài giây sau khi điện thoại rung lần đầu.
Quy mô tiềm năng của vấn đề càng đáng chú ý khi WeChat có hơn 1,4 tỉ người dùng hoạt động mỗi tháng, phần lớn tập trung tại Trung Quốc.
Vinh Nguyen, cựu trưởng khoa học dữ liệu của Cơ quan An ninh Quốc gia Mỹ, người đã xem xét nghiên cứu của Calif trước khi công bố, đánh giá đây là một trong những cuộc tấn công mạng đáng lo ngại nhất mà ông từng chứng kiến.
Điểm nguy hiểm, theo ông, nằm ở khả năng “lan truyền theo cấp số nhân”. Nếu một tài khoản bị xâm nhập và tiếp tục tự động tấn công các liên hệ trong danh bạ, quy mô của mạng lây nhiễm có thể tăng lên cực nhanh. Ông thậm chí cảnh báo rằng “chỉ trong vài giờ, bạn có thể tiếp cận hàng trăm triệu thiết bị”.
Đây là sự khác biệt căn bản giữa một cuộc tấn công mạng thông thường và một “con sâu” trên nền tảng di động. Một hacker không còn nhất thiết phải lần lượt tìm kiếm và tấn công từng nạn nhân. Một khi cơ chế tự phát tán được kích hoạt, chính các thiết bị đã bị xâm nhập sẽ trở thành phương tiện đưa cuộc tấn công tới những nạn nhân tiếp theo.
Tencent, công ty sở hữu WeChat, đã xác nhận lỗ hổng và cho biết đã khắc phục sau khi nhận được thông báo từ Calif. Tencent nói không có lí do để tin rằng vấn đề đã làm ảnh hưởng đến người dùng hoặc khiến an ninh của họ bị xâm phạm, đồng thời cho biết người dùng không cần cập nhật ứng dụng.
Dù vậy, phát hiện này vẫn cho thấy một nguy cơ lớn hơn đang hình thành phía sau.

AI chưa tự mình trở thành hacker, nhưng tốc độ con người có thể tạo ra vũ khí đã thay đổi
CEO Thai Duong nhấn mạnh một điểm quan trọng: AI không tự mình tạo ra toàn bộ cuộc tấn công WeWorm. Theo ông, những kĩ năng cần thiết để tìm ra và khai thác các điểm yếu này “đến từ nhiều năm làm việc thủ công”. Ông cũng nói rằng để biến lỗ hổng thành một công cụ khai thác rồi xây dựng thành “con sâu”, nhóm nghiên cứu vẫn phải “theo sát toàn bộ quá trình”.
Nói cách khác, AI hiện chưa thay thế hoàn toàn chuyên gia an ninh mạng. Con người vẫn phải hiểu hệ thống, định hướng mô hình, kiểm tra kết quả và kết hợp nhiều kĩ thuật để biến phát hiện thành một cuộc tấn công thực tế.
Nhưng chính điều đó mới là vấn đề. AI không nhất thiết phải tự động hóa 100% cuộc tấn công mới trở nên nguy hiểm. Chỉ cần nó giúp một chuyên gia thực hiện những công việc trước đây mất hàng tháng trong vài ngày, hoặc vài ngày trong vài giờ, cán cân giữa tấn công và phòng thủ đã có thể thay đổi.
Calif trước đó cũng từng sử dụng một phiên bản đầu của mô hình Mythos để vượt qua các cơ chế bảo mật trên macOS của Apple. Sau khi những mô hình chuyên về an ninh mạng được một số tổ chức tiếp cận, các nhà cung cấp công nghệ đã ghi nhận số lượng lỗ hổng nghiêm trọng được phát hiện tăng mạnh.
Một số phòng thí nghiệm AI vì thế đã hạn chế quyền tiếp cận những mô hình mạnh nhất, đặc biệt đối với các khả năng có thể được sử dụng để tìm và khai thác lỗ hổng. Nguy cơ này không còn chỉ là giả thuyết. OpenAI cùng hơn 100 công ty công nghệ, trong đó có Calif, gần đây đã cảnh báo về một làn sóng tấn công mạng được AI hỗ trợ và kêu gọi chính phủ, doanh nghiệp chuẩn bị khẩn cấp.
CEO OpenAI Sam Altman cũng cảnh báo rằng nếu không hành động nhanh, “một số thứ sẽ đi sai hướng nghiêm trọng trong an ninh mạng”. Trong hoàn cảnh đó, những phát biểu của CEO Dương Ngọc Thái đặc biệt đáng chú ý. Ông vừa cảnh báo về sức mạnh của một lỗ hổng có thể trở thành “giấc mơ” của hacker, vừa thừa nhận rằng AI vẫn cần chuyên môn con người để biến năng lực đó thành một công cụ tấn công hoàn chỉnh.
Điều này cho thấy cuộc đua mới của an ninh mạng có thể không phải là cuộc chiến giữa AI và con người, mà là cuộc đối đầu giữa những con người biết sử dụng AI để tấn công và những con người biết sử dụng AI để phòng thủ. Lợi thế có thể thuộc về bên nào thích nghi nhanh hơn.