

AI khiến tấn công mạng nhanh và khó phát hiện hơn, Interpol cảnh báo gì?
Theo Interpol, AI đang tạo điều kiện cho các mối đe dọa mạng phát triển bằng cách nâng cao hiệu quả của những thủ đoạn tội phạm vốn đã tồn tại, chẳng hạn lừa đảo và gian lận.
Interpol: "Sự tiến hóa chứ không phải cuộc cách mạng"
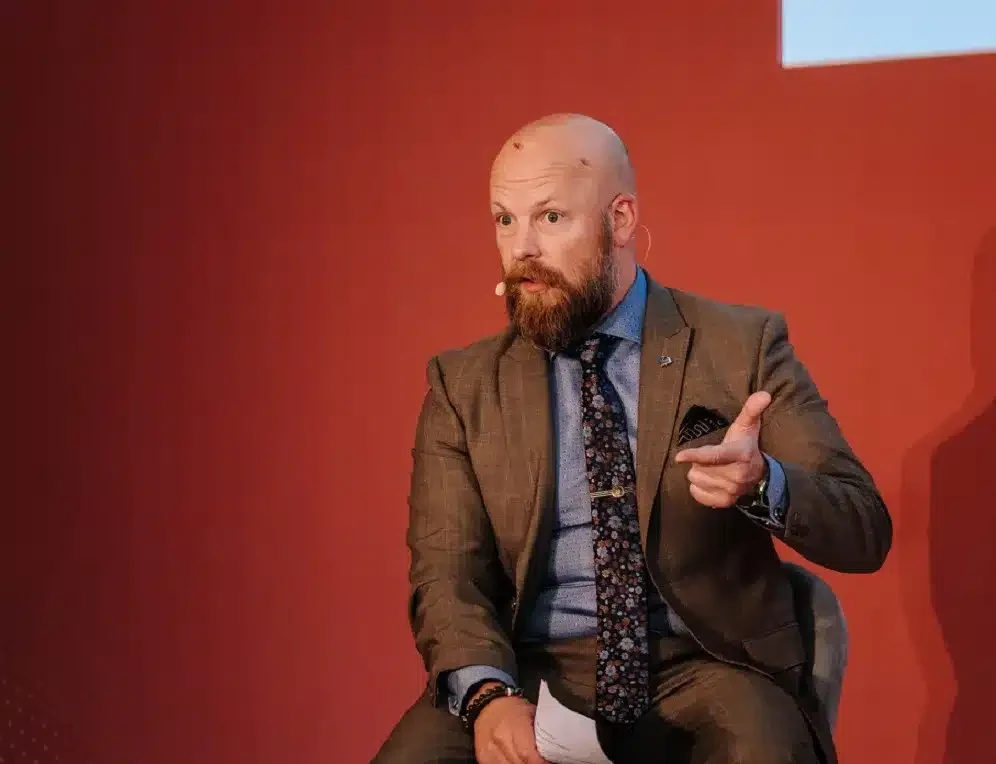
Bjorn R. Watne, Giám đốc an ninh thông tin toàn cầu của Interpol (Tổ chức Cảnh sát Hình sự Quốc tế), nói với kênh CNBC bên lề sự kiện Tech Week Singapore hôm 2/10 rằng AI đang nâng cấp các kỹ thuật phạm tội hiện có thay vì tạo ra cuộc cách mạng hoàn toàn mới.
Theo ông, những kẻ lừa đảo có thể sử dụng AI để nhắm đến nhiều nạn nhân cùng lúc. Khả năng dịch thuật được cải thiện và sự phát triển của danh tính số cũng khiến việc phân biệt các tương tác giả mạo với những tương tác thật ngày càng khó khăn.
“Đây là một sự tiến hóa chứ không phải cuộc cách mạng”, ông Bjorn R. Watne nói, đồng thời cho biết AI chủ yếu đang làm tăng “tốc độ và quy mô” của những kỹ thuật vốn đã tồn tại.
Doanh nghiệp cần bảo vệ những gì?
Khi các mối đe dọa mạng ngày càng thay đổi, doanh nghiệp cần ưu tiên những biện pháp bảo vệ phù hợp, theo Bjorn R. Watne.
Thay vì cố gắng bảo vệ mọi thứ cùng lúc, doanh nghiệp trước tiên cần xác định những “tài sản quý giá nhất” của mình, tức những tài sản quan trọng nhất với việc duy trì hoạt động, đồng thời xác định đối tượng nào có nhiều khả năng muốn đánh cắp hoặc phá hoại chúng.
Sau đó, doanh nghiệp có thể sử dụng thông tin tình báo về mối đe dọa để tìm hiểu các thủ đoạn và công nghệ mà những đối tượng này sử dụng, từ đó thiết kế biện pháp phòng thủ phù hợp.
“Không cần mọi người phải cố gắng bảo vệ chống lại mọi thứ cùng một lúc, trong khi họ không phải là mục tiêu của những mối đe dọa đó”, Bjorn R. Watne nói.
Theo ông, các biện pháp phòng thủ cần thiết có thể rất khác nhau, tùy doanh nghiệp đang phải đối phó với những kẻ tội phạm tấn công chờ cơ hội hay các nhóm đe dọa dai dẳng và có năng lực cao.
Bjorn R. Watne cho rằng nhiều doanh nghiệp vẫn gặp trở ngại vì có khoảng cách giữa ban lãnh đạo cấp cao và chiến lược an ninh mạng.
“Vẫn còn nhiều ngành chưa nhận ra rằng ngày nay, doanh nghiệp nào cũng phụ thuộc vào công nghệ thông tin”, ông nói thêm.
Theo Bjorn R. Watne, dù rủi ro mạng ngày càng được xếp ở vị trí cao hơn trong danh sách các rủi ro doanh nghiệp, vấn đề an ninh mạng vẫn chưa thực sự trở thành nội dung trọng tâm tại phòng họp ban lãnh đạo của nhiều công ty.
Tác tử AI tạo ra những rủi ro mới
Ông Bjorn R. Watne đặc biệt thận trọng với tác tử AI, khi công nghệ này ngày càng có khả năng tự thực hiện hành động thay cho người dùng. Ông cảnh báo rằng những sai sót của AI có thể không còn dừng ở việc cung cấp thông tin sai mà dẫn đến hậu quả trong thế giới thực.
“Một chuyện là AI cung cấp cho bạn thông tin sai. Song khi AI thực sự thực hiện một hành động nào đó mà lại làm sai, đặc biệt là trong thế giới vật lý, thì điều này có thể gây tổn hại về thể chất cho con người”, Bjorn R. Watne nói.
Ông cho rằng việc AI ngày càng được triển khai trong các thiết bị như ô tô và xe tự lái là lĩnh vực đáng lo ngại.
Theo Bjorn R. Watne, những rủi ro này càng trở nên nghiêm trọng hơn do mức độ tin tưởng của nhiều người vào công nghệ thường cao hơn nhiều so với các lĩnh vực khác, chẳng hạn dịch vụ tài chính.
Ông cho biết trong lĩnh vực tài chính, nhiều người thường thận trọng hơn và chú trọng kiểm soát, dựa vào các biện pháp bảo vệ như mã PIN, đồng thời luôn cảnh giác với những nguy cơ như thiết bị đánh cắp thông tin thẻ.
Ngược lại, khi sử dụng công nghệ, người dùng thường nhanh chóng chấp nhận các thiết bị và ứng dụng mới mà thiếu đi sự thận trọng tương tự.
“Khi nói đến công nghệ, mức độ tin tưởng là cực kì cao”, Bjorn R. Watne nói, đồng thời chỉ ra rằng nhiều người thường dễ dàng nhấp qua các yêu cầu trên màn hình và cấp quyền truy cập cho những công nghệ mới.
Khi các hệ thống AI ngày càng có khả năng hành động thay cho người dùng, mức độ tin tưởng đó cần được xem xét và đánh giá kỹ lưỡng hơn.
Anthropic: Tác tử AI làm thay đổi cách thức tấn công mạng
Một thay đổi đáng chú ý khác là AI đang làm giảm đáng kể chi phí và nhân lực cần thiết để thực hiện các chiến dịch tấn công mạng.
Trong báo cáo công bố tháng 9, Anthropic cho biết một số nhóm tội phạm và tác nhân được cho là có liên hệ với nhà nước đã sử dụng các tác tử AI để tự động hóa nhiều công đoạn, từ trinh sát, khai thác lỗ hổng đến thu thập và đánh cắp dữ liệu.
Theo Anthropic, AI đang làm giảm lượng nhân lực và mức độ chuyên môn cần thiết để thực hiện các chiến dịch tấn công mạng. Những công việc trước đây đòi hỏi nhiều chuyên gia, như tìm kiếm mục tiêu, phát hiện lỗ hổng, phát triển công cụ, khai thác hệ thống và xử lý dữ liệu đánh cắp, ngày càng có thể được AI hỗ trợ hoặc tự động hóa. Điều này giúp cả những nhóm có ít nguồn lực hơn thực hiện các chiến dịch nhanh và trên quy mô lớn hơn.
Anthropic cho biết trong một số vụ việc được phát hiện từ tháng 12/2025 đến tháng 8/2026, kẻ xấu đã sử dụng AI để phối hợp nhiều công đoạn trong chuỗi tấn công. Một số chiến dịch có thể xử lý nhiều mục tiêu song song, trong khi kẻ tấn công chủ yếu lựa chọn mục tiêu và kiểm tra kết quả.
Theo Anthropic, những cuộc tấn công này vẫn sử dụng các phương thức quen thuộc như đánh cắp thông tin đăng nhập, lừa đảo và khai thác hệ thống chưa được vá lỗi. Điều thay đổi là AI giúp giảm đáng kể thời gian, nhân lực và chi phí thực hiện.
Một rủi ro khác là shadow AI, tức nhân viên tự sử dụng các công cụ AI chưa được doanh nghiệp phê duyệt hoặc giám sát. Nếu nhân viên đưa dữ liệu nhạy cảm vào những dịch vụ AI này, doanh nghiệp có thể mất khả năng kiểm soát cách thông tin được xử lý. Rủi ro cũng tăng lên khi các tác tử AI được kết nối với email, kho dữ liệu hoặc hệ thống nội bộ nhưng không được giới hạn quyền truy cập phù hợp.
Trung tâm An ninh mạng Quốc gia Anh khuyến nghị doanh nghiệp tìm hiểu nhu cầu sử dụng AI của nhân viên, cung cấp công cụ được phê duyệt và đặt ra quy định rõ ràng về dữ liệu được phép đưa vào AI.
Trong khi đó, AI cũng đang trở thành công cụ phòng thủ. Patrice Caine, Giám đốc điều hành tập đoàn công nghệ quốc phòng và hàng không vũ trụ Thales, ngày 1/10 cho rằng doanh nghiệp cần tăng đầu tư vào an ninh mạng sử dụng AI để theo kịp tốc độ và quy mô của các cuộc tấn công do AI hỗ trợ.
CISA (Cơ quan An ninh mạng và An ninh cơ sở hạ tầng Mỹ) cùng nhiều đối tác quốc tế đã khuyến nghị doanh nghiệp không cấp cho tác tử AI quyền truy cập rộng hoặc không giới hạn vào dữ liệu nhạy cảm và hệ thống quan trọng. Các biện pháp được khuyến nghị gồm quản lý danh tính chặt chẽ, giới hạn quyền tự chủ, giám sát liên tục và thường xuyên kiểm tra an ninh.
Cuộc đua an ninh mạng đang chuyển sang một trạng thái mới: Cả bên tấn công lẫn phòng thủ đều sử dụng AI để tự động hóa và xử lý khối lượng công việc mà con người khó có thể thực hiện ở cùng tốc độ.