
FBI bắt lãnh đạo hãng an ninh mạng trong chiến dịch truy quét ShinyHunters
Edward Dubrovsky, lãnh đạo hãng an ninh mạng người Canada, đã FBI bị bắt tại bang Pennsylvania (Mỹ) do bị nghi liên quan đến hoạt động tống tiền.
Vụ bắt giữ nằm trong chiến dịch truy quét nhóm hacker ShinyHunters đang được FBI (Cục Điều tra Liên bang Mỹ) tiến hành.
Edward Dubrovsky (54 tuổi) từng giữ các vị trí cấp cao tại những công ty an ninh mạng chuyên hỗ trợ nạn nhân của các vụ rò rỉ dữ liệu và tấn công bằng mã độc tống tiền (ransomware) đàm phán với tội phạm mạng về khoản tiền phải trả.
Giám đốc FBI nói gì?
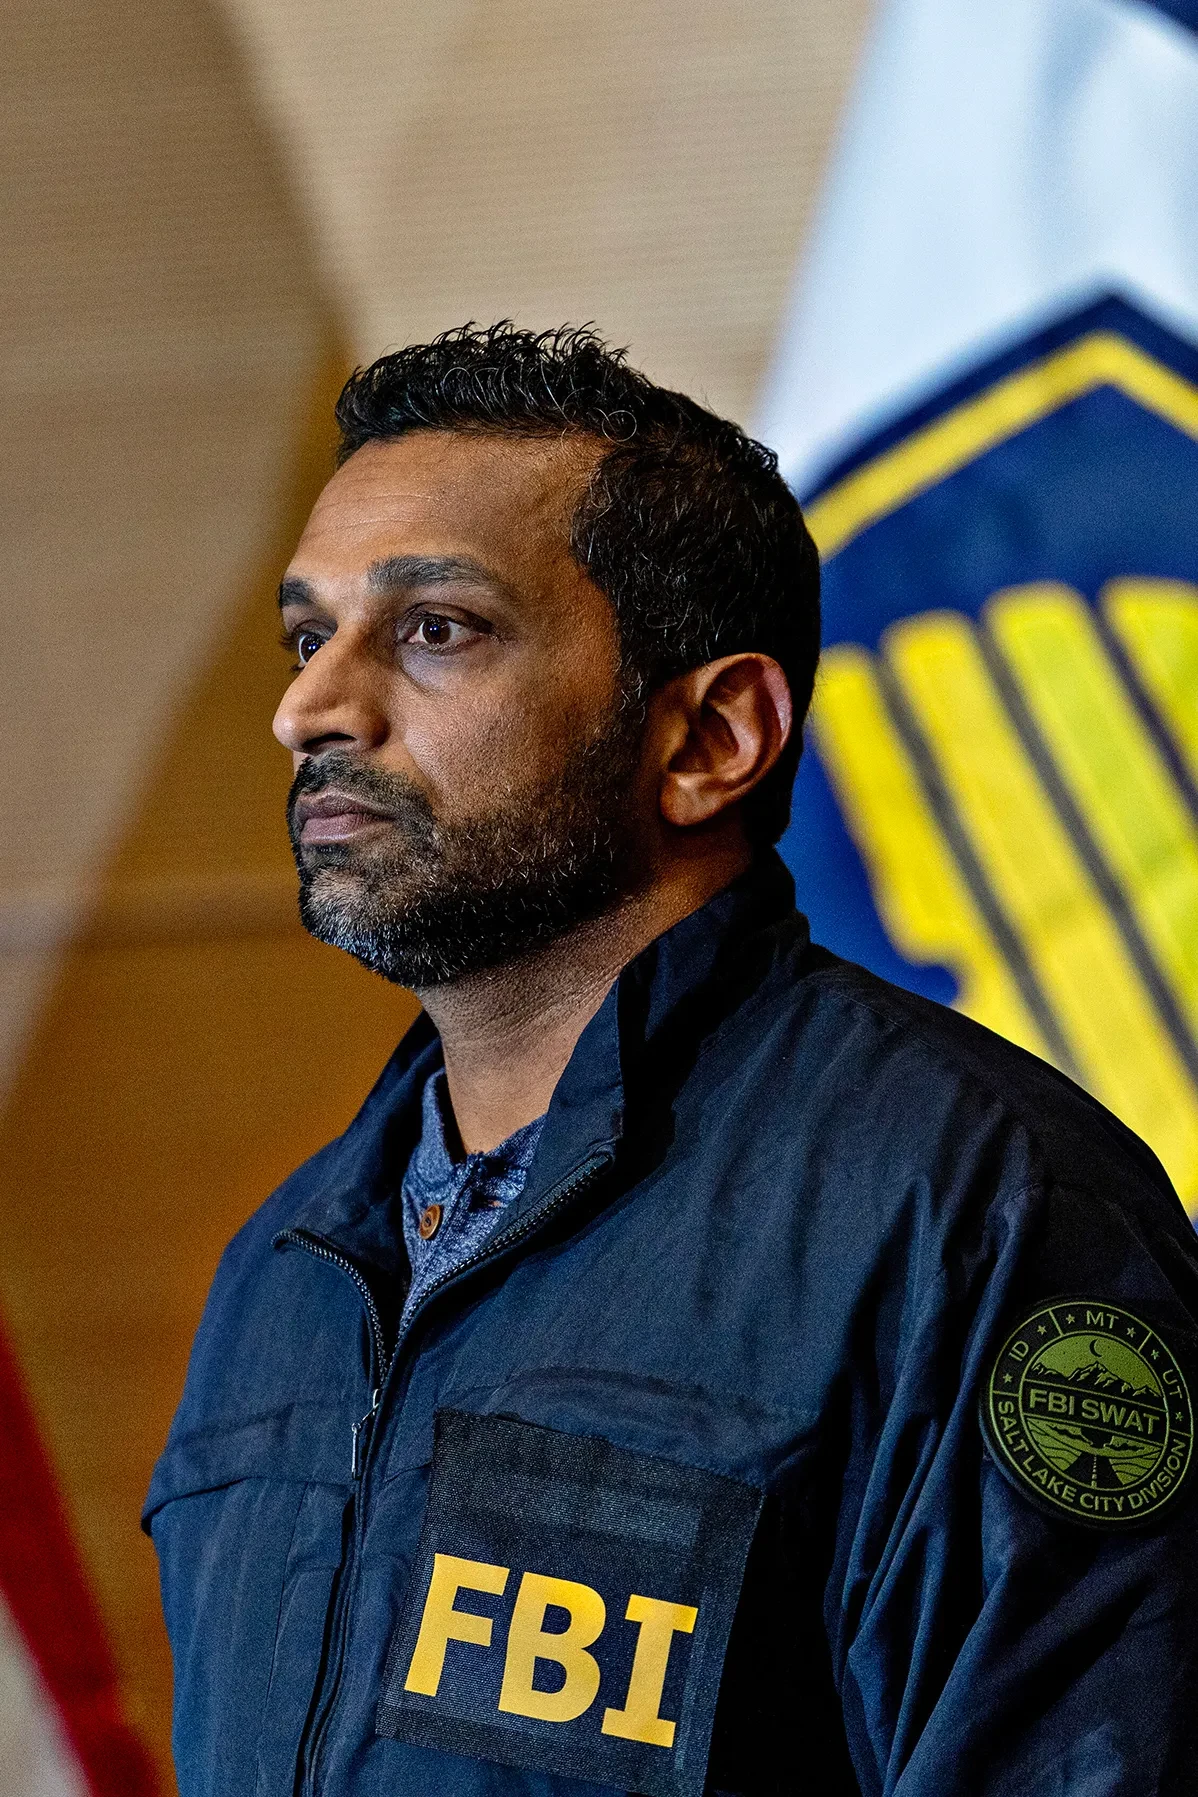
Hôm 10/10, Giám đốc FBI Kash Patel thông báo các đặc vụ đã bắt giữ “một kẻ bị cho là đồng phạm trong âm mưu phạm tội của ShinyHunters”.
Kash Patel không tiết lộ địa điểm xảy ra vụ việc hoặc vai trò mà nghi phạm bị cho là đã đảm nhận trong vụ tấn công mạng. Giám đốc FBI cũng không nêu tên Edward Dubrovsky. Tuy nhiên, The New York Times và CNN đưa tin nghi phạm là công dân Canada, bị bắt tại Pennsylvania và được cho là một trong những đồng phạm chủ chốt trong vụ tấn công gần đây nhắm vào cổng tuyển dụng của FBI, mà ShinyHunters tuyên bố thực hiện.
Cả trang Politico và KrebsOnSecurity đưa tin Edward Dubrovsky bị bắt tại Pennsylvania, nơi ông tham dự một hội nghị về an ninh mạng.
Hồ sơ tòa án được công khai cho thấy Edward Dubrovsky đã xuất hiện trước tòa án liên bang tại khu vực đông Pennsylvania sau khi bị bắt giữ. Một lệnh tòa ban hành sau đó cho biết ông được chuyển đến khu vực đông Texas, nơi các cáo buộc được đưa ra, và vẫn đang bị tạm giam. Một thẩm phán đã chỉ định luật sư bào chữa công cho Edward Dubrovsky do chính quyền chi trả chi phí.
Đơn cáo buộc hiện vẫn được niêm phong, chưa công khai. Tuy nhiên, danh mục hồ sơ vụ án cho thấy Edward Dubrovsky phải đối mặt với các cáo buộc liên quan đến âm mưu phạm tội và tống tiền.
FBI chưa công khai xác nhận Edward Dubrovsky là đồng phạm bị tình nghi của ShinyHunters. Tuy nhiên, nhiều nguồn tin liên hệ vụ bắt giữ ông với cuộc điều tra về nhóm hacker này.
Edward Dubrovsky là ai?
Edward Dubrovsky từng đồng sáng lập CYPFER - công ty an ninh mạng của Canada. Ông cũng có liên hệ với CyberSteward, doanh nghiệp khác chuyên đàm phán các vụ tống tiền bằng mã độc và ứng phó với những vụ tống tiền qua mạng.
Theo Politico, CyberSteward là tên thương mại do CYPFER sử dụng. Các doanh nghiệp này hỗ trợ tổ chức bị tấn công thương lượng với tội phạm mạng và chuyển tiền tống tiền theo thỏa thuận.
Gần đây, Edward Dubrovsky xuất bản cuốn sách Cyber Extortion Strategic Response (Chiến lược ứng phó với hành vi tống tiền qua mạng), viết về cách xử lý các vụ tống tiền bằng phương tiện mạng.
Theo KrebsOnSecurity, Edward Dubrovsky từng đăng trên tài khoản LinkedIn rằng ông dự định tham dự Hội nghị Thượng đỉnh NetDiligence về rủi ro mạng tại Pennsylvania cùng đội ngũ CyberSteward.
ShinyHunters xâm nhập cổng tuyển dụng của FBI vì “bị xúc phạm”
ShinyHunters là nhóm tội phạm mạng chuyên đánh cắp dữ liệu từ các ứng dụng web và nền tảng phần mềm dưới dạng dịch vụ (SaaS) hoạt động trên đám mây, sau đó yêu cầu nạn nhân trả tiền chuộc, nếu không sẽ công khai dữ liệu bị đánh cắp.
Theo thời gian, cái tên ShinyHunters được nhiều nhóm hacker sử dụng trong các chiến dịch đánh cắp dữ liệu và tống tiền trên khắp thế giới.
Không chỉ trực tiếp xâm nhập hệ thống để đánh cắp dữ liệu, ShinyHunters còn hoạt động theo mô hình “tống tiền dưới dạng dịch vụ”. Cụ thể là hỗ trợ các hacker khác ép buộc những tổ chức đã bị xâm nhập phải trả tiền chuộc.
Gần đây, ShinyHunters ngày càng nhắm vào các hệ thống đám mây và nền tảng SaaS dành cho doanh nghiệp. Nhóm thường sử dụng thông tin đăng nhập đánh cắp được, mã thông báo xác thực, thư điện tử lừa đảo và các thủ đoạn thao túng tâm lý để xâm nhập hệ thống nội bộ của doanh nghiệp rồi lấy cắp dữ liệu.
Theo FBI, ShinyHunters và các nhóm có liên quan đã xâm nhập hơn 140 tổ chức, thu về hơn 70 triệu USD tiền tống tiền trong năm qua.
Tháng 9, ShinyHunters tuyên bố chịu trách nhiệm về vụ xâm nhập cổng tuyển dụng của FBI, qua đó tiếp cận dữ liệu cá nhân của hàng nghìn nhân viên đang làm việc và từng làm việc tại cơ quan này.
ShinyHunters nói với trang BC rằng nhóm đã xâm nhập các hệ thống của FBI bằng một lỗ hổng zero-day (chưa được nhà phát triển biết hoặc chưa kịp vá) được cho tồn tại trong Oracle PeopleSoft, trước khi tiếp tục mở rộng quyền truy cập sang các hệ thống AWS GovCloud do FBI quản lý.
Oracle PeopleSoft là bộ phần mềm quản trị doanh nghiệp của Oracle, được các tổ chức lớn sử dụng để quản lý những hoạt động quan trọng như nhân sự, tài chính, kế toán, chuỗi cung ứng và quản lý trường học. Oracle cho biết PeopleSoft hiện được hàng nghìn tổ chức trên toàn cầu sử dụng.
AWS GovCloud là môi trường điện toán đám mây chuyên biệt của Amazon Web Services, được thiết kế để lưu trữ và xử lý dữ liệu nhạy cảm của chính phủ Mỹ và các tổ chức phải tuân thủ những quy định bảo mật nghiêm ngặt. Nói dễ hiểu, đây là khu vực đám mây được tách biệt dành cho các hệ thống cần bảo vệ đặc biệt, chẳng hạn dữ liệu quốc phòng, hồ sơ thực thi pháp luật và thông tin nhạy cảm của cơ quan chính phủ.
Các hacker tuyên bố đã đánh cắp từ 2 đến 3 TB dữ liệu, trong đó có thông tin của nhân viên FBI hiện tại và trước đây, những người nộp đơn xin việc, dữ liệu y tế và tâm lý, cùng hồ sơ từ các dịch vụ nội bộ.
BC chưa thể tự xác minh độc lập về lỗ hổng zero-day nói trên, cách hacker di chuyển từ hệ thống này sang hệ thống khác bên trong mạng hoặc khối lượng dữ liệu bị đánh cắp. FBI xác nhận đã điều tra các tuyên bố về hoạt động truy cập trái phép nhưng không xác nhận dữ liệu đã bị đánh cắp.
Trong tuyên bố đăng trên trang web hoạt động thuộc dark web (mạng tối) và cuộc trò chuyện trực tuyến với Reuters, ShinyHunters cho biết nhắm vào FBI để đáp trả thông báo mà cơ quan này đưa ra hồi tháng 5/2026. Khi đó, FBI công bố chi tiết về phương thức hoạt động của ShinyHunters và khuyến cáo các nạn nhân không trả tiền cho nhóm hacker này.
ShinyHunters từng yêu cầu FBI sửa đổi một thông điệp cảnh báo trước đó về nhóm này. ShinyHunters nói rằng “bị xúc phạm” trước cách FBI mô tả những thủ đoạn mà nhóm bị cáo buộc sử dụng để tống tiền các tổ chức là nạn nhân.
Theo những người đã xem dữ liệu bị đánh cắp, danh tính các nhân viên FBI làm việc tại những đơn vị nhạy cảm phụ trách Trung Quốc và Nga cũng rò rỉ.
Một số nhân viên FBI cảm thấy thất vọng vì các nguồn lực bảo vệ an ninh được cung cấp cho những người bị ảnh hưởng bởi vụ rò rỉ dữ liệu chưa đáp ứng kì vọng, CNN đưa tin.
Giữa lúc FBI chịu sức ép từ những lời chỉ trích nội bộ và sự chú ý của truyền thông, Giám đốc Kash Patel cùng Brett Leatherman, quan chức cấp cao phụ trách an ninh mạng của FBI, đã liên tục đưa ra các tuyên bố công khai và thông điệp video cập nhật tiến trình điều tra. Một số thông điệp được gửi trực tiếp đến tội phạm mạng.
“Các vụ bắt giữ thường khiến những người liên quan thay đổi quyết định về việc có nên hợp tác cung cấp thông tin hay không. Việc thu giữ hạ tầng kỹ thuật cũng giúp xác định những thành viên nào vẫn còn hoạt động”, Brett Leatherman nói trong video được đăng tải sau khi nhà chức trách Hà Lan bắt giữ một nghi phạm liên quan ShinyHunters.
“Các bạn càng tiếp tục hoạt động, chúng tôi càng thu thập được nhiều thông tin về các bạn. Các bạn biết cách tìm chúng tôi, nhưng chúng tôi cũng biết cách tìm ra các bạn. Tôi khuyên các bạn nên chủ động liên hệ với chúng tôi trước, khi vẫn còn quyền lựa chọn”, Brett Leatherman cho biết thêm.
FBI xem xét lỗ hổng an ninh nghiêm trọng
FBI đã tiến hành xem xét nội bộ để xác định vì sao một lỗ hổng an ninh nghiêm trọng như vậy lại xảy ra.
Theo Leatherman, FBI tuần trước xác định nhà thầu quản lý cổng tuyển dụng của cơ quan đã không cập nhật phần mềm “được cung cấp rõ ràng nhằm bảo vệ nền tảng này”. Ông cho biết FBI đã “chấm dứt hợp tác với nhà thầu”.
Theo ShinyHunters, phần mềm có liên quan là nền tảng quản lý nhân sự PeopleSoft do Oracle phát triển. Trước đó, trong tháng 5 và tháng 6, hacker đã lợi dụng một lỗ hổng trong phần mềm này để tấn công các mục tiêu thuộc lĩnh vực giáo dục, theo Google Threat Intelligence Group (Nhóm Tình báo Đe dọa của Google).
Tuy nhiên, nhiều tháng sau, nhà thầu của FBI dường như vẫn chưa cài đặt bản vá bảo mật đã được phát hành cho phần mềm.
Sau vụ việc đó, FBI đã gia tăng sức ép lên ShinyHunters, với nhiều vụ bắt giữ và tạm giam những người bị nghi có liên quan đến nhóm hacker này những tuần gần đây.
Do hồ sơ về Edward Dubrovsky vẫn đang được giữ kín, hiện chưa rõ ông bị cáo buộc thực hiện hành vi cụ thể nào cũng như liệu vụ việc này có liên quan đến vụ xâm nhập hệ thống của FBI không.
Trước đó, nhà báo chuyên về an ninh mạng Brian Krebs đưa tin về mối liên hệ bị nghi ngờ giữa Edward Dubrovsky và cuộc điều tra vụ tấn công FBI.
Bắt giữ hai hacker nghi liên quan ShinyHunters
FBI đang truy tìm những nghi phạm khác trong cuộc điều tra. Tuần trước, FBI thông báo cảnh sát Hà Lan đã bắt giữ Pepijn van der Stap (24 tuổi) tại thủ đô Amsterdam hôm 15/9. Người này bị tình nghi là thành viên ShinyHunters và được Kash Patel mô tả là một trong những thủ lĩnh bị cáo buộc của nhóm hacker.
Theo trang CBS News, Van der Stap từng bị kết án năm 2023 liên quan đến các vụ đánh cắp dữ liệu và tống tiền. Cảnh sát Hà Lan cũng nghi Van der Stap tìm cách thuê người thực hiện hai vụ giết người ở nước ngoài, song nhấn mạnh cáo buộc này không liên quan đến cuộc điều tra ShinyHunters.
Ngày 3/10, Reuters đưa tin giới chức Jordan hôm 29/9 đã bắt giữ Saif al-Din Khader, hacker sử dụng biệt danh Rey, bị tình nghi là thành viên chủ chốt của ShinyHunters.
Hai nguồn tin nói với Reuters rằng Saif al-Din Khader đã hỗ trợ FBI và các cơ quan thực thi pháp luật quốc tế truy tìm những thành viên khác của ShinyHunters. Saif al-Din Khader đã cung cấp cho lực lượng điều tra các thiết bị điện tử và thông tin liên lạc trực tuyến của mình, qua đó giúp xác định danh tính và nơi ở của đồng phạm.
“Sự hợp tác của anh ta có ý nghĩa rất quan trọng với những nỗ lực đang diễn ra nhằm bắt giữ các hacker này”, một nguồn tin nói với Reuters.
Saif al-Din Khader có liên quan đến nhiều vụ đánh cắp dữ liệu và tống tiền trong hai năm qua.