

Dương Ngọc Thái từ TP.HCM đến tuyến đầu phát hiện lỗ hổng PHP2Shell bằng AI
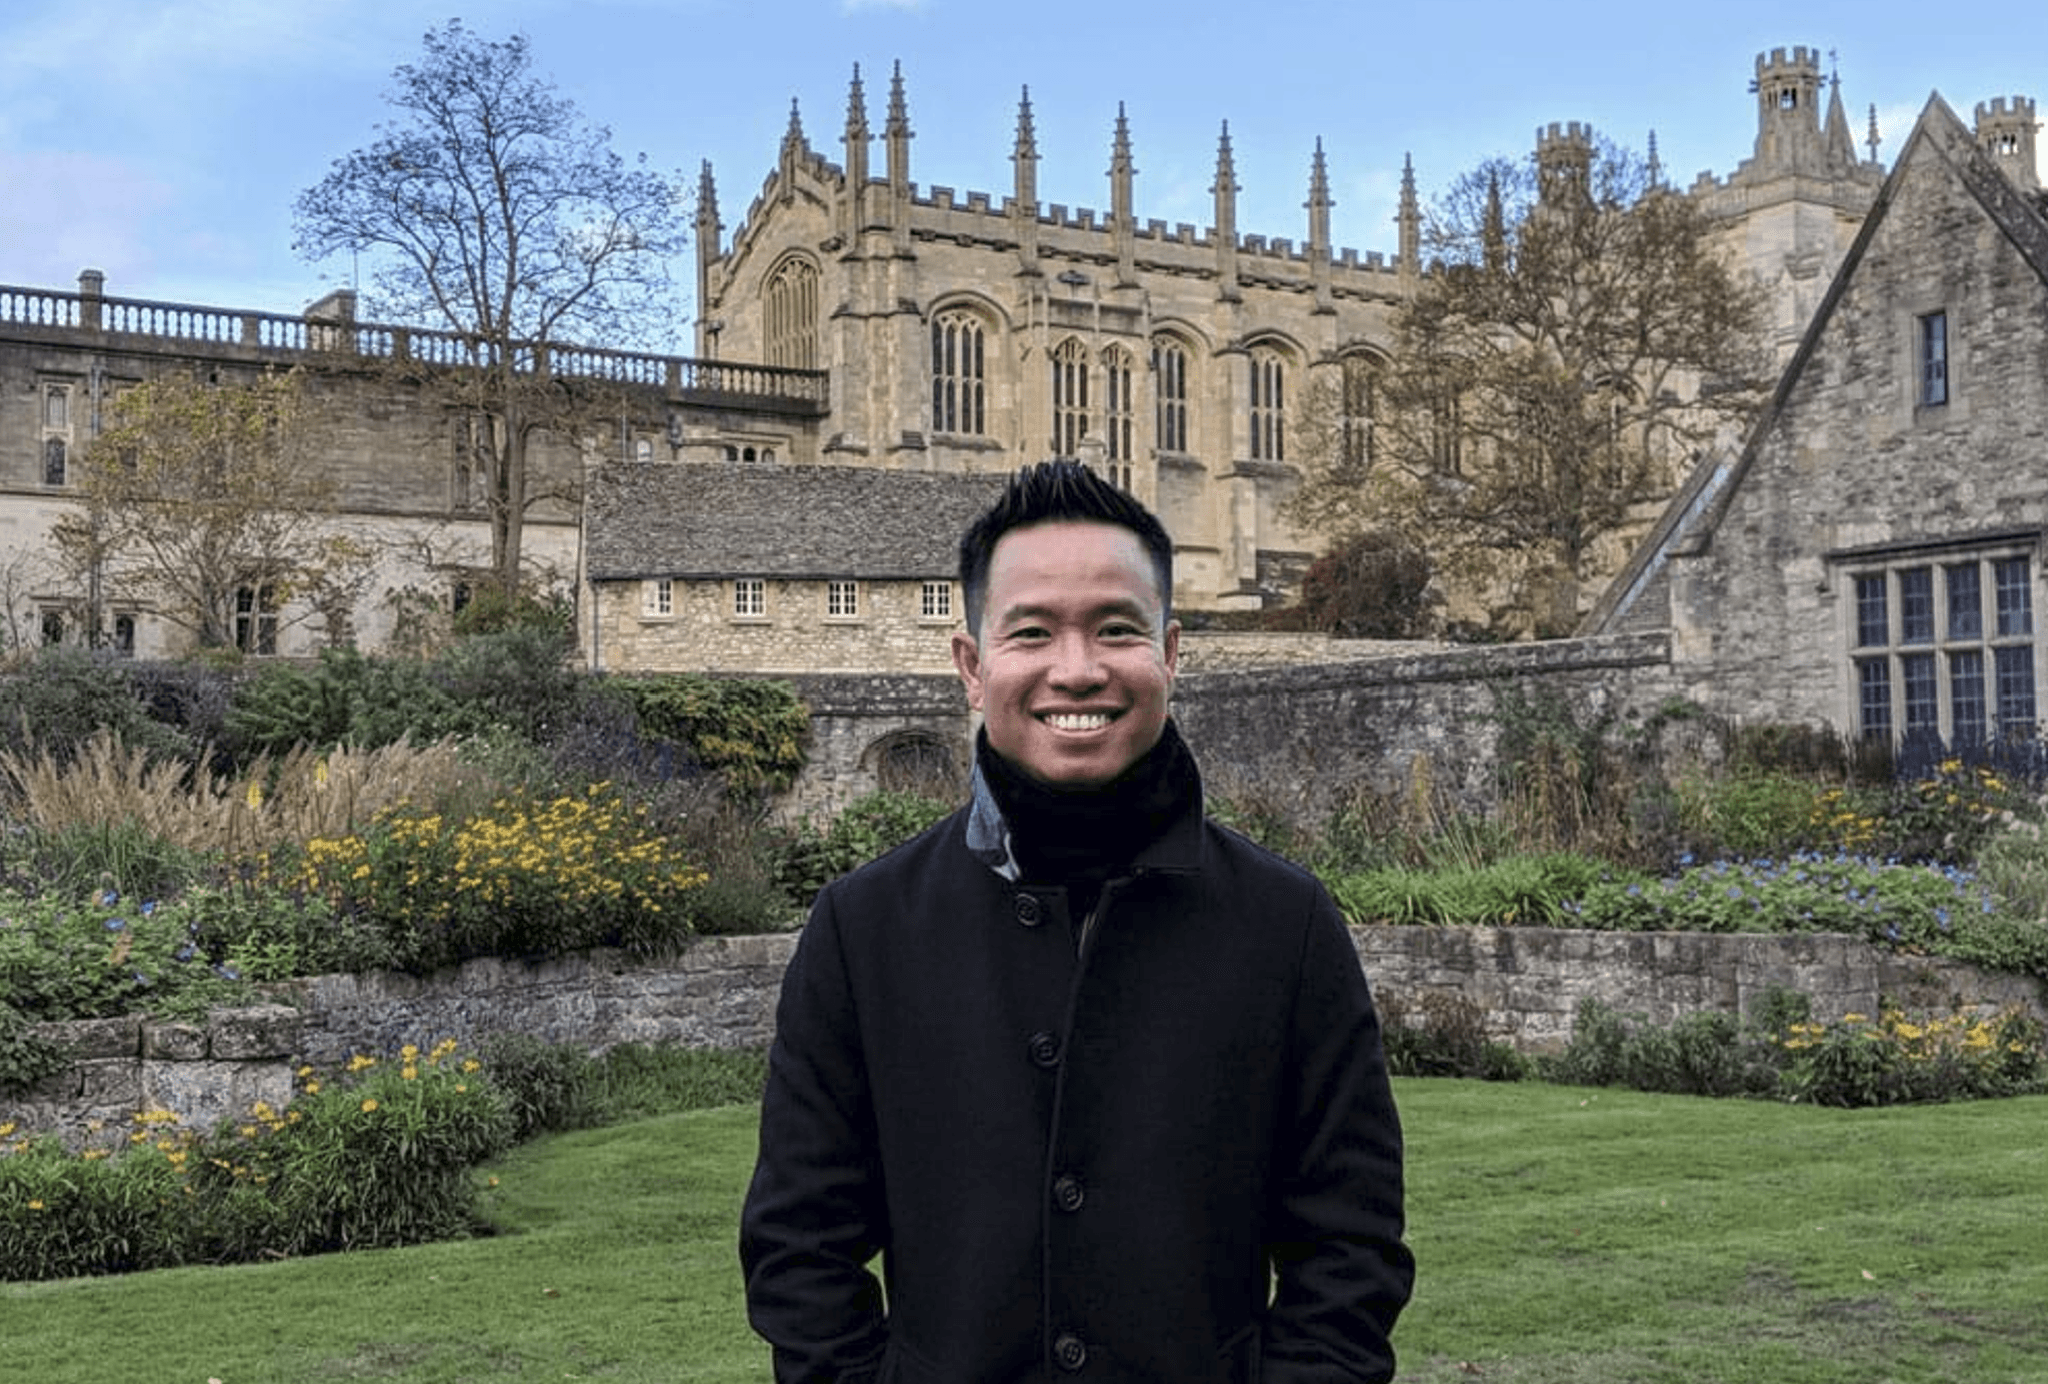
Từ chàng trai lớn lên ở quận 4 (TP.HCM), Dương Ngọc Thái trở thành chuyên gia bảo mật ghi dấu ấn tại Google trước khi xây dựng công ty an ninh mạng Calif.
Phát hiện lỗ hổng PHP2Shell bằng sự hỗ trợ từ trí tuệ nhân tạo (AI) mới đây cho thấy hướng nghiên cứu của Calif đang góp phần thay đổi cách thế giới tìm kiếm và ứng phó với những mối đe dọa trên Internet.
Dương Ngọc Thái từ TP.HCM đến Thung lũng Silicon
Dương Ngọc Thái là kỹ sư an ninh mạng và chuyên gia mật mã người Việt đang sinh sống, làm việc tại Mỹ. Hành trình nghề nghiệp của Dương Ngọc Thái trải qua nhiều môi trường khác nhau, từ lĩnh vực ngân hàng tại Việt Nam đến nhóm bảo mật tại Google và sau đó là công ty an ninh mạng Calif do chính ông xây dựng.
Dương Ngọc Thái lớn lên trong một khu dân cư nghèo ở quận 4 (cũ), TP.HCM. Trong những năm đầu sự nghiệp, ông làm việc tại Ngân hàng Đông Á, đảm nhiệm vai trò Trưởng phòng An toàn thông tin. Ông làm việc tại ngân hàng này từ năm 2004 đến 2010, trước khi chuyển sang Mỹ.
Đây là giai đoạn ngành ngân hàng và các dịch vụ trực tuyến ngày càng phụ thuộc vào hệ thống máy tính, kéo theo yêu cầu bảo vệ dữ liệu khách hàng và giao dịch điện tử. Vì vậy, công việc bảo mật không đơn thuần là ngăn chặn virus hay dựng tường lửa, mà còn đòi hỏi hiểu sâu cách phần mềm hoạt động, tìm ra những điểm yếu mà người thiết kế có thể bỏ sót.
Sang Mỹ, Dương Ngọc Thái làm việc cho công ty tư vấn bảo mật Matasano Security khoảng 7 tháng - từ tháng 2/2011 đến tháng 9/2011 - trước khi gia nhập Google. Ông gắn bó với Google khoảng 12 năm, tập trung vào an ninh và mật mã cho những sản phẩm quy mô lớn như Gmail, Android và YouTube. Dương Ngọc Thái cùng các đồng nghiệp góp phần phát hiện những lỗ hổng có ảnh hưởng rộng đến Internet.
Những trải nghiệm tại Việt Nam và Mỹ tạo nên nền tảng nghề nghiệp cho ông: Hiểu hệ thống từ góc nhìn của người vận hành, đồng thời có điều kiện nghiên cứu những vấn đề bảo mật ở quy mô toàn cầu.
Những dấu ấn của Dương Ngọc Thái trong "cuộc chiến" bảo vệ Internet
Một trong những thành tích được nhắc đến nhiều nhất trong sự nghiệp của Dương Ngọc Thái là đóng góp vào việc phát hiện các lỗ hổng BEAST, CRIME và POODLE. Đây là những vấn đề bảo mật liên quan đến các giao thức và cơ chế mã hóa được sử dụng để bảo vệ dữ liệu truyền qua Internet.
Mã hóa có thể hiểu đơn giản là quá trình biến dữ liệu thành dạng khó đọc với người không có quyền truy cập. Khi người dùng đăng nhập một tài khoản hoặc gửi thông tin qua website, các giao thức bảo mật giúp hạn chế nguy cơ người khác đọc trộm dữ liệu trên đường truyền. Tuy nhiên, nếu cách triển khai hoặc thiết kế giao thức có điểm yếu, hacker vẫn có thể tìm cách vượt qua lớp bảo vệ đó.
BEAST được công bố năm 2011, khai thác điểm yếu trong cơ chế mã hóa khối liên kết của giao thức TLS 1.0, có thể giúp kẻ tấn công giải mã một phần dữ liệu nhạy cảm, chẳng hạn cookie xác thực của người dùng. CRIME được công bố năm 2012, khai thác việc nén dữ liệu trong các kết nối bảo mật để có thể suy đoán thông tin nhạy cảm trong những điều kiện nhất định. POODLE được công bố năm 2014, cho thấy nguy cơ khi hệ thống còn cho phép sử dụng giao thức SSL 3.0 đã lỗi thời.
Ba cái tên này không phải ba biến thể của cùng một lỗi, nhưng đều phản ánh bài học quan trọng: Mã hóa dữ liệu không tự động bảo đảm an toàn nếu giao thức, cách triển khai hoặc những cơ chế hỗ trợ có thể bị khai thác. Các phát hiện đã thúc đẩy cộng đồng công nghệ đánh giá lại những cơ chế bảo mật được sử dụng trên diện rộng.
Năm 2011, Dương Ngọc Thái cùng Juliano Rizzo nhận giải Pwnie ở hạng mục Best Server-Side Bug, dành cho phát hiện lỗ hổng phía máy chủ nổi bật. Đây là giải thưởng được trao tại hội nghị bảo mật Black Hat, nơi cộng đồng nghiên cứu an ninh mạng công bố và thảo luận những phát hiện đáng chú ý.
Dương Ngọc Thái còn tham gia phát triển Google Tink và Project Wycheproof.
Google Tink là bộ công cụ giúp lập trình viên sử dụng các thuật toán và kỹ thuật mật mã theo cách an toàn hơn, thay vì phải tự triển khai những cơ chế phức tạp. Project Wycheproof tập trung kiểm tra các thư viện mật mã để tìm ra những trường hợp triển khai không an toàn hoặc dễ bị khai thác. Hai dự án thể hiện một hướng tiếp cận quan trọng của bảo mật hiện đại: Không chỉ phát hiện và sửa từng lỗ hổng, mà còn xây dựng công cụ giúp giảm khả năng những lỗi tương tự xuất hiện trở lại
Calif tìm ra những lỗ hổng nhiều người bỏ sót
Dương Ngọc Thái rời Google vào tháng 4/2023, sau đó tập trung xây dựng và điều hành công ty an ninh mạng Calif có trụ sở tại California (Mỹ).
Calif chuyên tìm kiếm lỗ hổng, kiểm thử bảo mật và nghiên cứu cách sử dụng AI để phát hiện những điểm yếu khó nhận ra bằng phương pháp truyền thống. Công ty có đội ngũ hoạt động trên nhiều châu lục, tập hợp các chuyên gia nghiên cứu lỗ hổng và thử nghiệm khả năng phòng vệ của hệ thống.
Trong lĩnh vực an ninh mạng, kiểm thử xâm nhập là hoạt động chuyên gia được phép mô phỏng các phương thức tấn công nhằm tìm ra điểm yếu trước khi bị hacker khai thác. Với sự hỗ trợ của AI, nhà nghiên cứu có thể phân tích mã nguồn, xây dựng giả thuyết về lỗi và kiểm tra khả năng khai thác nhanh hơn. Tuy nhiên, kết quả vẫn cần được xác minh trong môi trường kiểm thử để xác định tính khả thi và mức độ ảnh hưởng.
Calif đang đưa AI vào quá trình này. Thay vì chỉ sử dụng mô hình AI để viết mã hoặc giải thích tài liệu, các nhà nghiên cứu có thể yêu cầu mô hình phân tích mã nguồn, xác định những đoạn xử lý bất thường, đề xuất giả thuyết về lỗ hổng rồi kiểm tra giả thuyết đó trong môi trường thử nghiệm.
Tuy nhiên, phát hiện một điểm yếu và chứng minh rằng nó có thể bị khai thác là hai công việc khác nhau. Một kết quả do AI đưa ra vẫn cần được chuyên gia kiểm tra, tái hiện và đánh giá mức độ ảnh hưởng. Nếu không, những nhận định sai hoặc phương thức khai thác không hoạt động có thể dẫn đến kết luận thiếu chính xác.
PHP2Shell, tên gọi chung của hai lỗ hổng bảo mật nghiêm trọng trong ngôn ngữ lập trình PHP được công bố gần đây, là ví dụ nổi bật cho cách tiếp cận này. Song trước đó, Calif đã gây chú ý với nghiên cứu về siêu ứng dụng WeChat.
Từ WeChat đến PHP2Shell: AI đang thay đổi cuộc chơi
Tháng 9/2026, Calif công bố nghiên cứu về WeWorm, một công cụ thử nghiệm khai thác lỗ hổng trên WeChat với sự hỗ trợ của AI. Theo tờ The New York Times, nhóm nghiên cứu Calif xây dựng công cụ có khả năng chiếm quyền kiểm soát tài khoản trong một kịch bản tấn công không cần người dùng chủ động nhấp vào liên kết hay mở file độc hại. WeWorm còn minh họa nguy cơ một tài khoản bị chiếm quyền có thể trở thành bàn đạp tấn công các tài khoản khác.
Giáo sư Triệu Minh Hạo, Phó giám đốc Trung tâm Nghiên cứu Mỹ thuộc Viện Nghiên cứu Quốc tế, Đại học Phúc Đán (Thượng Hải, Trung Quốc), thậm chí mô tả sức hủy diệt tiềm tàng của WeWorm bằng phép so sánh gây chú ý: Khả năng đánh sập ứng dụng quan trọng với lượng người dùng khổng lồ như WeChat giống “loại vũ khí hạt nhân mới”.
So sánh này của Triệu Minh Hạo nhằm nhấn mạnh quy mô và tốc độ lan truyền mà AI có thể tạo ra trong không gian số. Nếu một tài khoản bị xâm nhập có thể trở thành điểm xuất phát cho những cuộc tấn công tiếp theo, hàng triệu thiết bị có thể bị đặt vào chuỗi nguy cơ chỉ trong thời gian rất ngắn.
Tencent, gã khổng lồ công nghệ Trung Quốc sở hữu WeChat, xác nhận đã khắc phục vấn đề sau khi nhận được thông báo. Không có bằng chứng công khai cho thấy WeWorm đã được sử dụng để tấn công người dùng ngoài thực tế. Điều quan trọng của nghiên cứu là chỉ ra khả năng AI giúp rút ngắn quá trình biến một lỗ hổng thành phương thức tấn công có tính tự động hóa cao.
Calif cũng cho biết nhóm nghiên cứu đã sử dụng phiên bản ban đầu của mô hình AI Claude Mythos, do Anthropic phát triển, để vượt qua một số cơ chế bảo vệ trong hệ điều hành macOS.
PHP2Shell đưa vấn đề lên một quy mô khác. Nếu WeWorm tập trung vào siêu ứng dụng phổ biến, PHP là công nghệ nền tảng của rất nhiều website và ứng dụng web. Theo hãng theo dõi công nghệ web W3Techs, PHP được sử dụng trên khoảng 70% số website mà công nghệ phía máy chủ có thể xác định.
Theo PHP Foundation, một trong hai lỗ hổng trong PHP đã được phát hiện từ năm 2024, nhưng việc thống nhất phương án khắc phục kéo dài. Đến tháng 7/2026, quá trình nghiên cứu chuyên sâu được thúc đẩy thông qua chương trình Patch the Planet của OpenAI, với sự tham gia của các nhà nghiên cứu tại Calif và nhóm Wiz của Google.
PHP Foundation là tổ chức phi lợi nhuận thành lập năm 2021, có nhiệm vụ tài trợ và hỗ trợ các lập trình viên duy trì, phát triển PHP, gồm cả cải thiện bảo mật và khắc phục lỗi trong mã nguồn.
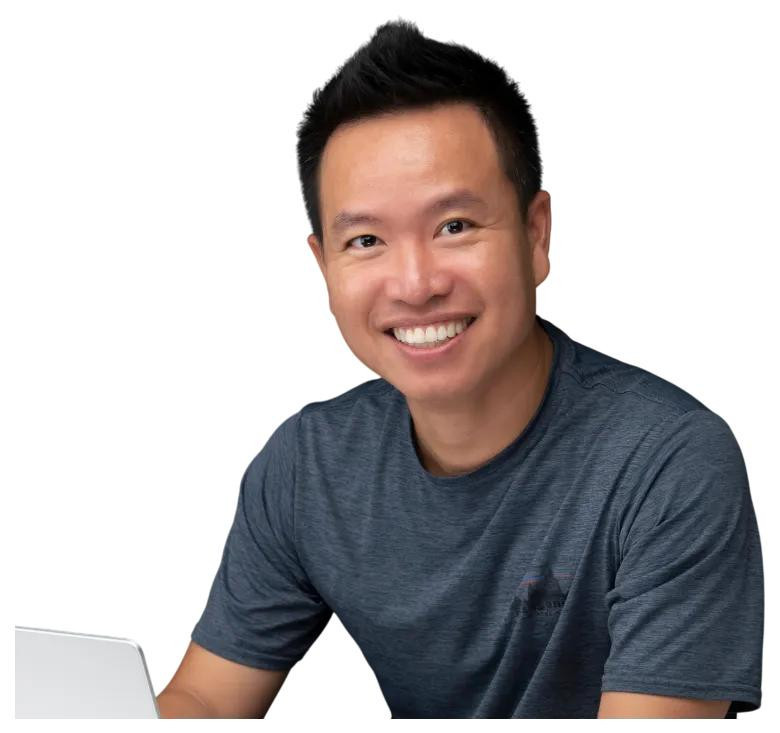
Trong quá trình kiểm tra mã nguồn PHP hồi tháng 8/2026, Ryan Austin - nhà nghiên cứu tại Calif - sử dụng mô hình GPT-5.6 Sol của OpenAI để hỗ trợ tìm kiếm và phân tích lỗ hổng, rồi phát hiện vấn đề. OpenAI tài trợ cho cuộc kiểm tra này trong khuôn khổ nỗ lực hỗ trợ các dự án phần mềm mã nguồn mở tìm và sửa lỗi bảo mật.
Nhóm nghiên cứu Wiz của Google cũng độc lập tìm thấy và báo cáo các lỗ hổng liên quan. Calif sau đó phối hợp với nhóm phát triển PHP và các bên khác để đánh giá, khắc phục và chuẩn bị công bố thông tin.
PHP2Shell liên quan đến hai lỗ hổng nghiêm trọng có thể cho phép hacker thực thi mã từ xa trên những máy chủ chạy phiên bản PHP bị ảnh hưởng và chưa được vá. Nói đơn giản, thay vì chỉ đọc một thông tin trên website, kẻ tấn công trong điều kiện phù hợp có thể khiến máy chủ thực hiện lệnh trái phép. Điều đó có thể dẫn đến đánh cắp dữ liệu, chiếm quyền kiểm soát hệ thống hoặc tiếp tục tấn công những hệ thống khác.
Mức độ nguy hiểm không nằm ở việc mọi website PHP đều chắc chắn bị xâm nhập, mà ở khả năng một lỗi trong công nghệ dùng chung có thể mở rộng phạm vi tấn công. Hacker có thể quét Internet để tìm những máy chủ chưa được cập nhật bản vá, thay vì phải dò tìm điểm yếu riêng của từng website.
Volker Dusch, kỹ sư bảo mật thuộc tổ chức quản lý dự án PHP, so sánh sự cố với Heartbleed, lỗ hổng OpenSSL gây chấn động năm 2014, từng buộc cộng đồng Internet trên toàn cầu chạy đua bảo vệ hàng trăm nghìn máy chủ.
Ngày 21/10, nhóm phát triển PHP phát hành các bản cập nhật 8.5.12, 8.4.27, 8.3.36 và 8.2.35 để khắc phục các lỗ hổng. Song trước đó, thông tin về bản vá dự kiến phát hành ngày 22/10 bị rò rỉ trên diễn đàn Hacker News hôm 20/10, khiến nhóm phát triển PHP đẩy nhanh lịch công bố để giảm thời gian hacker có thể chuẩn bị phương thức khai thác. Đến nay, chưa có thông tin công khai đáng tin cậy xác nhận danh tính thật của người đăng bài trên diễn đàn.
Amazon cho biết hệ thống giám sát an ninh MadPot đã phát hiện nỗ lực khai thác PHP2Shell từ ngày 17/10, trước khi hai lỗ hổng trong PHP được công bố rộng rãi. Yêu cầu tấn công xuất phát từ một địa chỉ IP gắn với dịch vụ ẩn danh thương mại. Amazon cho rằng hoạt động này có thể do một tác nhân đe dọa thực hiện, nhưng chưa xác định được cách đối tượng có thông tin về lỗ hổng trước thời điểm công bố.
Hiện chưa có căn cứ để khẳng định người đăng bài trên Hacker News chính là người đứng sau cuộc tấn công ngày 17/10.
Vụ việc cũng bộc lộ khó khăn của quy trình công bố lỗ hổng có phối hợp.
Một diễn biến khác liên quan đến công ty an ninh chuỗi cung ứng phần mềm Chainguard, đơn vị được cung cấp bản sửa lỗi trước ngày công bố để chuẩn bị cập nhật cho khách hàng. PHP Foundation cáo buộc Chainguard phá vỡ thời hạn giữ bí mật đã thống nhất khi công bố các bản dựng chứa bản vá sớm vào ngày 21/10, trước giờ phát hành chính thức. Chainguard giải thích quyết định của mình dựa trên đánh giá về mức độ dễ khai thác và những dấu hiệu tấn công đang xuất hiện.
Phát hiện này làm tăng lo ngại rằng hacker có thể đã tìm được thông tin hoặc phương thức khai thác trước khi các đơn vị vận hành website kịp chuẩn bị. Một số cơ quan chính phủ tại châu Âu và các tổ chức khác đã tạm ngừng website để phòng ngừa, trong khi nhiều cơ quan an ninh mạng yêu cầu cập nhật bản vá khẩn cấp.
Bài toán lớn hơn một lỗ hổng
PHP2Shell cho thấy lợi ích và rủi ro của AI trong an ninh mạng có thể xuất hiện cùng lúc. AI giúp nhà nghiên cứu rà soát lượng mã nguồn lớn, thử nghiệm nhiều giả thuyết và phát hiện các điểm yếu khó nhận ra bằng phương pháp truyền thống. Song sau khi bản vá được công bố, những năng lực của AI cũng có thể giúp kẻ tấn công phân tích thay đổi trong mã nguồn và nhanh chóng xây dựng phương thức khai thác.
Thời gian giữa lúc phát hiện lỗ hổng bảo mật và khi kẻ tấn công có thể khai thác nó đang trở thành yếu tố quyết định. Một bản vá dù đã có sẵn cũng không bảo vệ được hệ thống nếu đơn vị vận hành không biết mình đang sử dụng phiên bản bị ảnh hưởng, thiếu nhân lực kỹ thuật hoặc không thể cập nhật ngay.
Với Calif, phát hiện PHP2Shell là dấu mốc quan trọng trong quá trình sử dụng AI để nghiên cứu bảo mật. Với Dương Ngọc Thái, đây cũng là sự tiếp nối của công việc ông theo đuổi từ thời Google: Tìm ra những điểm yếu có thể gây ảnh hưởng trên diện rộng và giúp hệ thống an toàn hơn trước khi bị khai thác.
Từ các giao thức mã hóa, công cụ mật mã đến những mô hình AI có khả năng phân tích mã nguồn, lĩnh vực mà Dương Ngọc Thái theo đuổi đã thay đổi đáng kể trong hơn hai thập niên. Thế nhưng, nguyên tắc cốt lõi vẫn không thay đổi: Phần mềm càng được sử dụng rộng rãi, trách nhiệm phát hiện và khắc phục những lỗ hổng bảo mật của nó càng có ý nghĩa với nhiều người.