Hacker ‘rút ruột’ Binance 6,3 tỉ USD từ chiếc máy tính nhân viên: Bài toán an ninh nào cho sàn Việt Nam?
Thẩm Hồng Thụy thực hiện•01/11/2026 16:01
Với vụ tấn công nhằm vào Binance - sàn giao dịch tiền mã hóa lớn nhất thế giới - ngày 29/10 vừa qua, hacker đã “rút ruột” một khoản tiền lớn nhất lịch sử, khoảng 6,3 tỉ USD. Sự cố này một lần nữa phơi bày những rủi ro an ninh mạng trong lĩnh vực tài sản số.
Theo thông tin ban đầu từ Binance, hacker có thể đã xâm nhập từ máy tính của một nhân viên phụ trách DevOps, sau đó tiếp cận hệ thống và thực hiện các giao dịch rút tiền trái phép.
Sự cố đặc biệt đáng chú ý trong bối cảnh Việt Nam đang chuẩn bị hình thành thị trường giao dịch tài sản mã hóa có quản lý, với hàng triệu người đã sở hữu loại tài sản này. Khi các sàn trong nước đi vào hoạt động, năng lực phòng thủ trước hacker, cơ chế bảo vệ tài sản và trách nhiệm bồi thường sẽ là những vấn đề không thể xem nhẹ. Một Thế Giới đã có cuộc trao đổi với ông Võ Đỗ Thắng - Giám đốc Trung tâm An ninh mạng Athena (Athena Center), về những nguy cơ và giải pháp bảo vệ thị trường.
Hacker có thể xâm nhập sàn giao dịch từ những mắt xích nào?
- Từ vụ việc xảy ra tại sàn giao dịch tiền mã hóa hàng đầu thế giới Binance, theo ông, hacker có thể sử dụng những kịch bản tấn công nào để xâm nhập hệ thống, chiếm quyền kiểm soát ví hoặc rút tài sản của khách hàng?
- Ông Võ Đỗ Thắng: Hiện nay, hacker có thể sử dụng nhiều cách để xâm nhập sàn giao dịch tiền mã hóa, chiếm quyền kiểm soát ví hoặc rút tiền. Chẳng hạn, hacker có thể tấn công vào máy tính, điện thoại thông minh, máy tính bảng... của khách hàng sử dụng để giao dịch trên sàn tiền mã hóa, từ đó chiếm tài khoản và ví của khách hàng.
Một hướng khác là tấn công vào máy chủ hoặc nhân viên phụ trách quản trị máy chủ của sàn. Từ nhân viên này, hacker có thể tạo bàn đạp để xâm nhập sâu hơn vào hệ thống, chiếm quyền kiểm soát và rút tài sản của khách hàng.
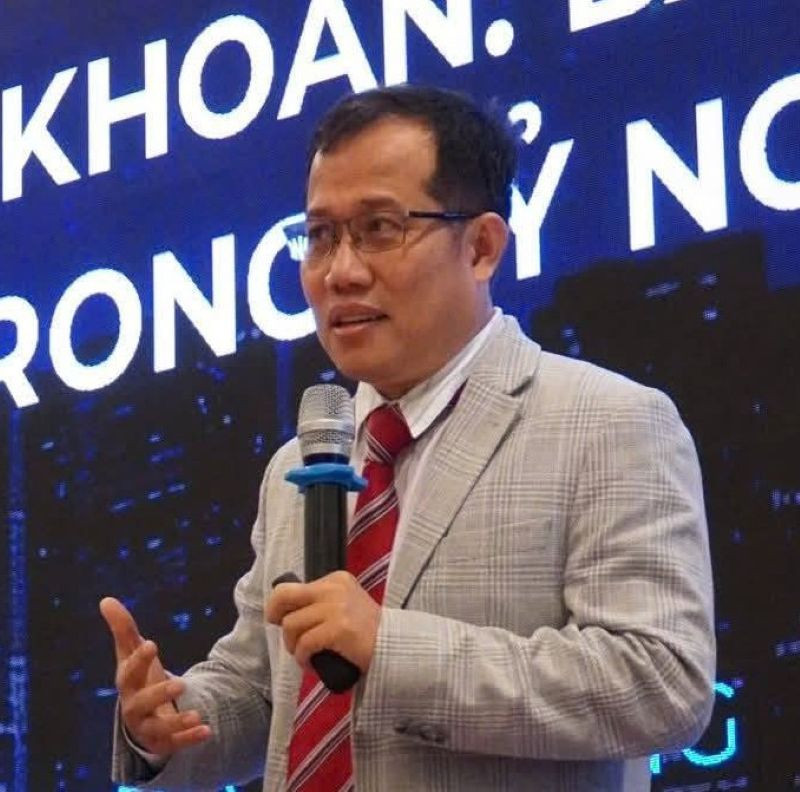
Ảnh: NVCC.
“
Các tổ chức hacker chuyên nghiệp không chỉ có kiến thức chuyên môn về công nghệ mà còn sở hữu mạng lưới thu thập thông tin, xây dựng mối quan hệ với lãnh đạo và các chuyên gia quản trị trong sàn giao dịch.
Ông Võ Đỗ Thắng
- Trong các vụ tấn công nhằm vào sàn giao dịch, con người thường là mắt xích dễ bị khai thác thông qua email giả mạo, đánh cắp tài khoản quản trị, lừa nhân viên cung cấp thông tin xác thực hoặc cài mã độc. Theo ông, đâu là những con đường hacker có thể lợi dụng nhân viên của sàn để tiếp cận hệ thống lưu ký và tài sản khách hàng?
- Ông Võ Đỗ Thắng: Các tổ chức hacker chuyên nghiệp không chỉ có kiến thức chuyên môn về công nghệ mà còn sở hữu mạng lưới thu thập thông tin, xây dựng mối quan hệ với lãnh đạo và các chuyên gia quản trị trong sàn giao dịch. Họ biết rõ sở thích, thói quen sinh hoạt... của từng người. Từ những thông tin này, họ xây dựng nhiều kịch bản tiếp cận, thao túng tâm lý, cài đặt trojan, backdoor... để ẩn mình trong hệ thống và nằm chờ trong một thời gian dài. Thông qua những thông tin do trojan, backdoor cung cấp, các nhóm hacker có đầy đủ dữ liệu để xác định thời điểm tấn công phù hợp.
- Nhiều sàn giao dịch có thể đầu tư mạnh vào hạ tầng bảo mật nhưng vẫn tồn tại lỗ hổng trong các giao diện lập trình ứng dụng (API), hệ thống quản trị nội bộ, dịch vụ điện toán đám mây hoặc phần mềm của đối tác. Theo ông, đâu là những điểm yếu ít được chú ý nhưng có thể trở thành cửa ngõ để hacker xâm nhập toàn bộ hệ thống của một sàn giao dịch?
- Ông Võ Đỗ Thắng: Các sàn tiền số là nơi lưu trữ hàng tỉ USD tài sản số của hàng triệu người, do đó, ban lãnh đạo các sàn luôn đặt vấn đề an ninh mạng và bảo mật dữ liệu lên hàng đầu.
Tuy nhiên, các nhóm hacker có rất nhiều phương án tấn công, chẳng hạn như thao túng tâm lý nhân viên của sàn hoặc sử dụng các kỹ thuật để tấn công hệ thống máy tính của sàn. Chưa kể, hiện nay các nhóm hacker còn sử dụng AI để tăng hiệu suất tấn công, xâm nhập, chẳng hạn như tổ chức tấn công liên tục 24/24 hoặc tấn công trên diện rộng.
Theo tôi, mọi điểm yếu đều có thể bị xâm nhập và gây thiệt hại lớn. Do đó, không thể chỉ chú trọng đến điểm yếu này mà ít quan tâm đến điểm yếu khác. Thay vào đó, các sàn cần có quy trình rà soát điểm yếu thường xuyên, đồng thời mỗi điểm yếu phải có phương án khắc phục và kịch bản phòng ngừa rủi ro khi bị tấn công.
Ví nóng: Cửa ngõ giao dịch cũng có thể trở thành điểm yếu chí mạng
- Trong mô hình sàn giao dịch tập trung, ví nóng được sử dụng để đáp ứng nhu cầu giao dịch và rút tiền liên tục, trong khi ví lạnh thường dùng để lưu trữ tài sản dài hạn. Theo ông, đâu là giới hạn an toàn của mô hình lưu trữ này và vì sao việc tập trung quá nhiều tài sản trong ví nóng có thể tạo ra rủi ro hệ thống?
- Ông Võ Đỗ Thắng: Ví nóng là ví luôn kết nối với internet để ký và phát sóng các giao dịch tự động. Khi tỉ lệ tài sản trong ví nóng vượt quá giới hạn an toàn, sàn giao dịch phải đối mặt với rủi ro hệ thống (systemic risk), tức là một lỗ hổng đơn lẻ có thể đánh sập toàn bộ thực thể.
Thông thường, các nhà đầu tư nên phân bổ tài sản vào hai loại ví nóng và ví lạnh theo tỉ lệ: 5-10% tài sản nằm trong ví nóng có kết nối internet để phục vụ giao dịch, phần còn lại, khoảng 90-95%, được lưu trữ trong ví lạnh, không kết nối trực tiếp hoặc không thực hiện giao dịch trực tiếp trên internet. Cách phân bổ này sẽ tạo thêm lớp an toàn cho tài sản số của nhà đầu tư cũng như người dân.
Ngược lại, nếu để tài sản số hoàn toàn trong ví nóng (ví dụ 90-100%), khi hacker xâm nhập vào backend hoặc khai thác lỗ hổng hợp đồng thông minh (smart contract), chúng có thể chiếm quyền kiểm soát khóa riêng tư. Tài sản tập trung càng nhiều ở đây thì thiệt hại càng lớn, thậm chí vượt quá khả năng bảo hiểm của sàn.
Chưa kể, khi một lượng lớn tài sản trong ví nóng bị rút ra liên tục, thông tin về các giao dịch sẽ lan truyền mạnh trên blockchain, tạo hiệu ứng domino trên toàn thị trường crypto. Khi đó, các chủ sở hữu có thể liên tục rút tài sản, khiến sàn đối mặt với rủi ro lớn hoặc mất thanh khoản.
Tình huống này tương tự hoạt động ngân hàng: nếu xảy ra sự cố khiến người dân đồng loạt đến rút tiền, ngân hàng có khả năng mất thanh khoản.
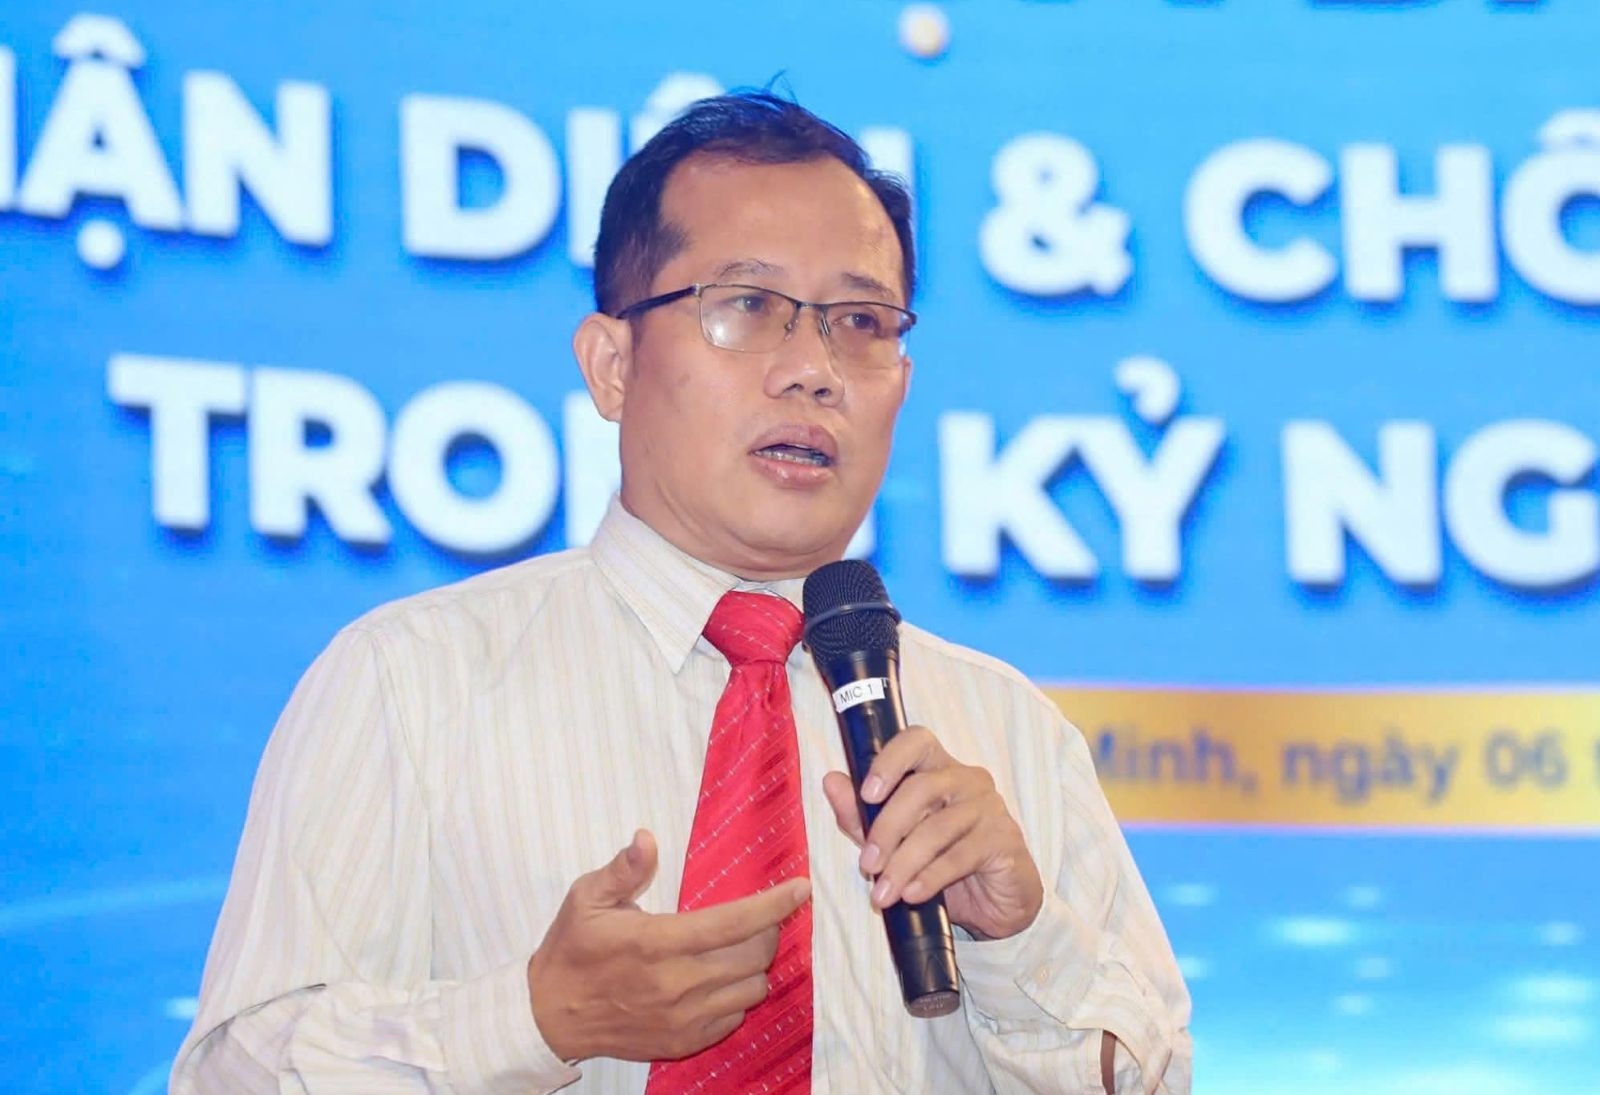
Ảnh: NVCC
Sàn Việt Nam phải chứng minh khả năng chống đỡ và bồi thường khi bị tấn công
- Nếu chuẩn bị đưa một sàn giao dịch tài sản mã hóa vào vận hành, theo ông, những bài kiểm tra an ninh mạng nào cần được thực hiện? Liệu có cần tổ chức diễn tập các kịch bản hacker chiếm quyền quản trị, kiểm soát ví và rút tài sản để đánh giá khả năng phòng thủ thực tế?
- Ông Võ Đỗ Thắng: Chắc chắn cần phải tổ chức diễn tập và diễn tập thường xuyên để phát hiện sớm các lỗ hổng trên hệ thống.
Bên cạnh đó, cần tổ chức đào tạo kiến thức an ninh mạng, kiến thức an toàn và bảo mật khi sử dụng các thiết bị như điện thoại thông minh, máy tính bảng...; kiến thức phòng ngừa rủi ro, phát hiện sớm các cuộc tấn công và cách phản hồi khi bị tấn công cho khách hàng tham gia sàn tài sản số.
Khi người dân tham gia sàn tài sản số, các thiết bị sử dụng cũng phải được kiểm tra thường xuyên để bảo đảm an ninh mạng và bảo mật dữ liệu. Cần tách biệt thiết bị dùng để giao dịch trên sàn tài sản số, không cho phép cài đặt và sử dụng các phần mềm khác như game, ứng dụng trò chuyện...
- Theo ông, một sàn giao dịch cần xây dựng hệ thống giám sát an ninh mạng và cơ chế cảnh báo giao dịch bất thường như thế nào để phát hiện sớm dấu hiệu xâm nhập, thay vì chỉ xử lý sau khi tài sản đã bị rút khỏi ví?
- Ông Võ Đỗ Thắng: Để ngăn chặn thảm kịch "mất bò mới lo làm chuồng" như FTX hay các vụ hack crypto, một sàn giao dịch cần xây dựng hệ sinh thái an ninh mạng theo mô hình Phòng thủ chủ động (Proactive Defense).
Hệ thống này kết hợp giữa giám sát hạ tầng (SOC) và phân tích hành vi dữ liệu trên chuỗi và ngoài chuỗi (On-chain/Off-chain Analytics) để phát hiện và cô lập mối đe dọa ngay từ khi kẻ tấn công mới bắt đầu "dò đường".
Cần đẩy mạnh hướng dẫn người dân sử dụng ví nóng, ví lạnh; phân bổ tài sản vào các loại ví này như thế nào để giảm rủi ro mất tài sản nếu không may bị hacker tấn công.
- Việt Nam hiện có khoảng 17 triệu người sở hữu tài sản mã hóa, đứng thứ 7 thế giới về số người nắm giữ, với giá trị giao dịch ước tính 220-230 tỉ USD trong giai đoạn tháng 7/2024 đến tháng 6/2025. Nếu các sàn giao dịch tài sản mã hóa trong nước được cấp phép và đi vào hoạt động, theo ông, nguy cơ an ninh mạng lớn nhất mà những sàn này phải đối mặt là gì?
- Ông Võ Đỗ Thắng: Khi các sàn giao dịch lớn trên thế giới như Binance, Bybit... từng nhiều lần bị tấn công mạng, gây thiệt hại lên đến hàng tỉ USD, họ vẫn có cơ chế dự phòng và bồi thường để bảo vệ quyền lợi khách hàng, hạn chế tối đa việc người dùng bị mất tài sản. Nhờ đó, các sàn có thể duy trì uy tín và niềm tin của khách hàng. Ngoại lệ là những sàn được lập ra với mục đích lừa đảo, điển hình như FTX.
Vì thế, nếu các sàn giao dịch tài sản mã hóa trong nước được cấp phép và đi vào hoạt động, bên cạnh việc đầu tư hệ thống an ninh mạng nhiều lớp, kiểm tra chéo và phát hiện sớm các cuộc tấn công, họ cũng cần minh bạch thông tin về cơ chế bảo hiểm tài sản số của người tham gia. Nếu sàn bị tấn công, chủ sàn sẽ lấy nguồn tiền và tài sản ở đâu để bồi thường cho người dân?
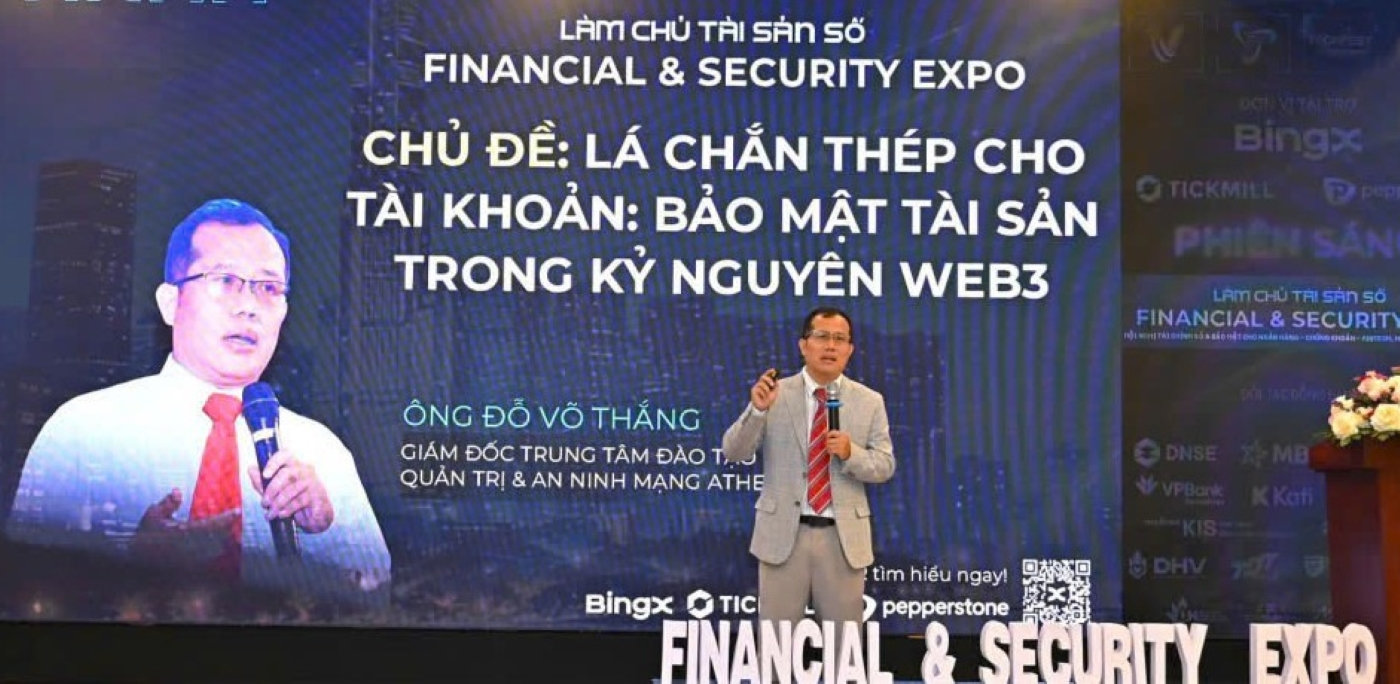
Ông Võ Đỗ Thắng phát biểu tại hội thảo "Lá chắn thép cho tài khoản: Bảo mật tài sản trong kỷ nguyên Web3". Ảnh: NVCC.
Nhà đầu tư cần tự xây dựng 5 lớp bảo vệ tài sản mã hóa
- Đối với nhà đầu tư cá nhân, ngoài nguy cơ sàn giao dịch bị hacker tấn công, còn nhiều hình thức lừa đảo có thể khiến họ mất tài sản. Theo ông, nhà đầu tư cần thiết lập những lớp bảo vệ nào cho tài khoản và thiết bị của mình?
- Ông Võ Đỗ Thắng: Đối với nhà đầu tư cá nhân, việc bảo vệ tài sản không chỉ dừng lại ở cấu hình tài khoản trên sàn giao dịch mà phải mở rộng ra toàn bộ môi trường thiết bị và nhận thức cá nhân.
Kẻ lừa đảo ngày nay thường nhắm vào "mắt xích yếu nhất" là người dùng cuối (end-user) thiếu kiến thức chuyên môn về an ninh mạng. Từ đó, chúng sử dụng những hình thức tinh vi như phishing (giả mạo), mã độc đào tiền mã hóa, mã độc chiếm quyền điều khiển thiết bị từ xa (RAT) hoặc lừa đảo xã hội (social engineering) để xâm nhập tài khoản, chiếm đoạt tài sản số của người dùng.
Để tự bảo vệ, người dùng nên thiết lập 5 lớp bảo vệ cốt lõi sau đây cho tài khoản và thiết bị của mình:
Lớp 1: Bảo vệ tài khoản (Account Security).
Lớp 2: Bảo vệ thiết bị đầu cuối (Device Security): Bảo mật máy tính bảng, điện thoại thông minh...
Lớp 3: Bảo vệ mạng kết nối (Network Security): Không kết nối Wi-Fi công cộng, bảo mật router, camera IP tại nhà.
Lớp 4: Lưu trữ tài sản (Asset Storage Culture): Phân chia tài sản vào các ví nóng, ví lạnh.
Lớp 5: Nhận thức hành vi (Human Firewall): Không nhấp vào các đường link lạ, không cài đặt phần mềm, ứng dụng không rõ nguồn gốc...