
Google tố công ty Trung Quốc cài cửa hậu vào 1,3 triệu thiết bị Android, người Việt cần làm gì?
Google vừa phối hợp với các đối tác an ninh mạng triệt phá botnet XCPE, gồm hơn 1,3 triệu thiết bị trên toàn cầu, chủ yếu là TV Box chạy Android.
Google tố Videostrong Technology cài cửa hậu vào hơn 1,3 triệu thiết bị Android
Ngày 2/11, Google Threat Intelligence Group (GTIG), bộ phận chuyên nghiên cứu và theo dõi các mối đe dọa an ninh mạng của Google, công bố đã phối hợp với nhiều tổ chức để triệt phá botnet XCPE. Đây là mạng lưới thiết bị bị kiểm soát từ xa, chủ yếu gồm các TV Box chạy Android, đã bị cài cửa hậu mang tên x.cpe.
Theo Google, hơn 1,3 triệu thiết bị đã bị đưa vào mạng lưới này. Gã khổng lồ công nghệ Mỹ đánh giá với độ tin cậy cao rằng Videostrong Technology, nhà sản xuất thiết bị Android có trụ sở tại thành phố Thâm Quyến (Trung Quốc), chủ động phát triển, cài đặt và vận hành cửa hậu nhằm thu lợi bất chính.
Điều khiến vụ việc đặc biệt nghiêm trọng là mã độc không đơn thuần xâm nhập thiết bị sau khi người dùng tải nhầm ứng dụng hoặc truy cập một trang web độc hại, mà được tích hợp vào phần mềm hệ thống ngay từ khâu sản xuất, tồn tại trước khi TV Box được bán đến tay khách hàng. Sau lần khởi động đầu tiên, mã độc có thể kết nối với máy chủ điều khiển để tải thêm những thành phần độc hại khác.
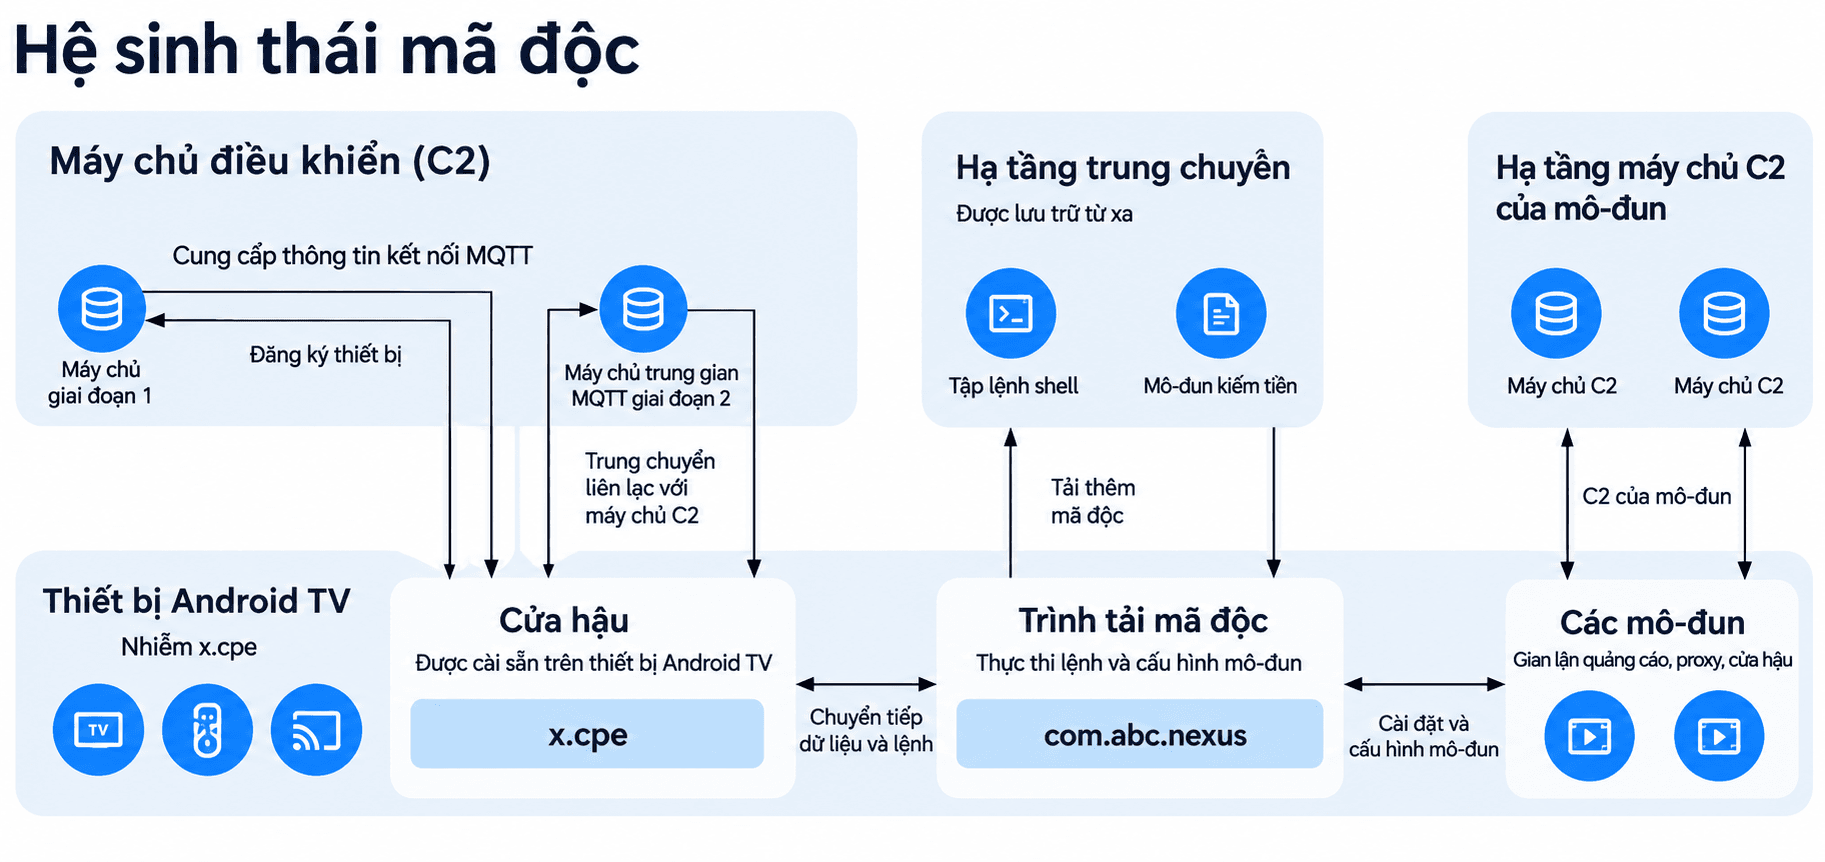
Google cho biết Videostrong Technology không chỉ duy trì quyền kiểm soát các thiết bị mà còn bán quyền truy cập cho những nhóm tội phạm mạng khác. Các nhóm này tiếp tục đưa những mô-đun mã độc vào TV Box để thực hiện gian lận quảng cáo, sử dụng đường truyền Internet của hộ gia đình làm mạng proxy dân dụng và phát tán thêm phần mềm độc hại.
Cửa hậu XCPE được cài sẵn, hacker có thể kiểm soát TV Box từ xa
Theo báo cáo của Google, mã độc x.cpe đã xuất hiện từ ít nhất cuối năm 2024 và được Videostrong Technology phát triển thành hệ thống gồm nhiều lớp nhằm duy trì quyền kiểm soát thiết bị, né tránh các công cụ bảo mật và tạo doanh thu từ những nhóm tội phạm khác.
Thành phần cửa hậu chính có tên x.cpe, đôi khi xuất hiện dưới tên gói ứng dụng com.oemservice, được tích hợp trong firmware (phần mềm nền tảng điều khiển hoạt động của thiết bị) và chạy với quyền hệ thống cấp cao trong Android.
Nhờ quyền này, kẻ điều khiển có thể bí mật cài đặt ứng dụng, chạy lệnh từ xa, chụp ảnh màn hình, thu thập thông tin thiết bị và truy cập một số dữ liệu của người dùng.
Google ghi nhận các nhà vận hành đã sử dụng cửa hậu để chụp ảnh màn hình, chèn thao tác phím từ xa, đồng thời thu thập và đưa ra ngoài thiết bị những thông tin nhạy cảm như dữ liệu tài khoản, thông tin thiết bị, danh sách ứng dụng và nhật kí hệ thống.
Đáng chú ý, nếu người dùng phát hiện và gỡ ứng dụng x.cpe, mã độc có thể tự cài đặt trở lại sau khi TV Box khởi động lại. Nguyên nhân là một bản sao của nó vẫn nằm trong phân vùng /oem/ được bảo vệ của firmware.
Hệ thống này còn có thành phần tải và thực thi các mô-đun độc hại khác. Một trong những tên gói được Google công bố là com.abc.nexus. Trước khi tải và cài đặt những thành phần này, mã độc có thể vô hiệu hóa khả năng kiểm tra ứng dụng của Google Play Protect, khiến việc phát hiện trở nên khó khăn hơn.
Sau khi giành quyền kiểm soát, các nhóm tội phạm có thể biến TV Box thành một nút trong mạng proxy dân dụng. Hiểu đơn giản, thiết bị sẽ chuyển tiếp lưu lượng Internet của người khác thông qua đường truyền và địa chỉ IP của gia đình đang sở hữu nó.
Điều này khiến hoạt động trực tuyến của tội phạm có thể xuất hiện như thể được thực hiện từ nhà của một người dùng bình thường. Địa chỉ IP của nạn nhân có nguy cơ bị liên đới đến những hoạt động đáng ngờ mà họ không hề thực hiện.
Một số mô-đun khác được sử dụng để tạo lượt xem quảng cáo không có thật, giúp các nhóm vận hành gian lận kiếm tiền. Mã độc cũng có thể tải thêm cửa hậu và phần mềm độc hại khác, mở rộng khả năng kiểm soát thiết bị.
Các nhà nghiên cứu cho rằng Videostrong Technology đã biến TV Box thành nguồn tài nguyên có thể khai thác lâu dài, liên tục thu lợi từ những thiết bị đã bán cho khách hàng.
TV Box được Google chứng nhận vẫn có nguy cơ nhiễm mã độc
Thông thường, người dùng có thể xem chứng nhận Google Play Protect như một tiêu chí để đánh giá mức độ đáng tin cậy của thiết bị Android. Đây là những thiết bị đã trải qua quy trình kiểm tra về khả năng tương thích và bảo mật để được phép sử dụng các dịch vụ, ứng dụng Google.
Tuy nhiên, một chi tiết đáng lo ngại là botnet XCPE có cả những thiết bị Android được Google chứng nhận. Điều này cho thấy việc đạt chứng nhận Play Protect không bảo đảm tuyệt đối thiết bị không bị cài mã độc.
Google cho biết Videostrong Technology đã sử dụng kỹ thuật làm rối mã, khiến các thành phần độc hại khó bị phát hiện trong quá trình kiểm tra. Công ty Trung Quốc này còn thiết kế để mã độc được tải và kích hoạt sau lần khởi động đầu tiên, khi thiết bị đã kết nối Internet.
Đây là kẽ hở khiến một số sản phẩm có thể vượt qua quy trình kiểm tra ban đầu nhưng vẫn bị cài cửa hậu.
Sau khi phát hiện sự việc, Google đã chấm dứt quan hệ hợp tác với Videostrong Technology. Google còn cấm Videostrong Technology, cùng mọi công ty con và đơn vị liên kết được thành lập trong tương lai, sản xuất và kinh doanh thiết bị Android được chứng nhận, hoặc cung cấp phần mềm cho các nhà sản xuất thiết bị đã được Google chứng nhận.
Google tuyên bố đã thay đổi quy trình đánh giá nhằm tăng cường kiểm tra tính toàn vẹn của firmware trên những thiết bị TV Android được chứng nhận.
Chuyên gia cảnh báo Google đánh sập botnet chưa đồng nghĩa loại bỏ mã độc
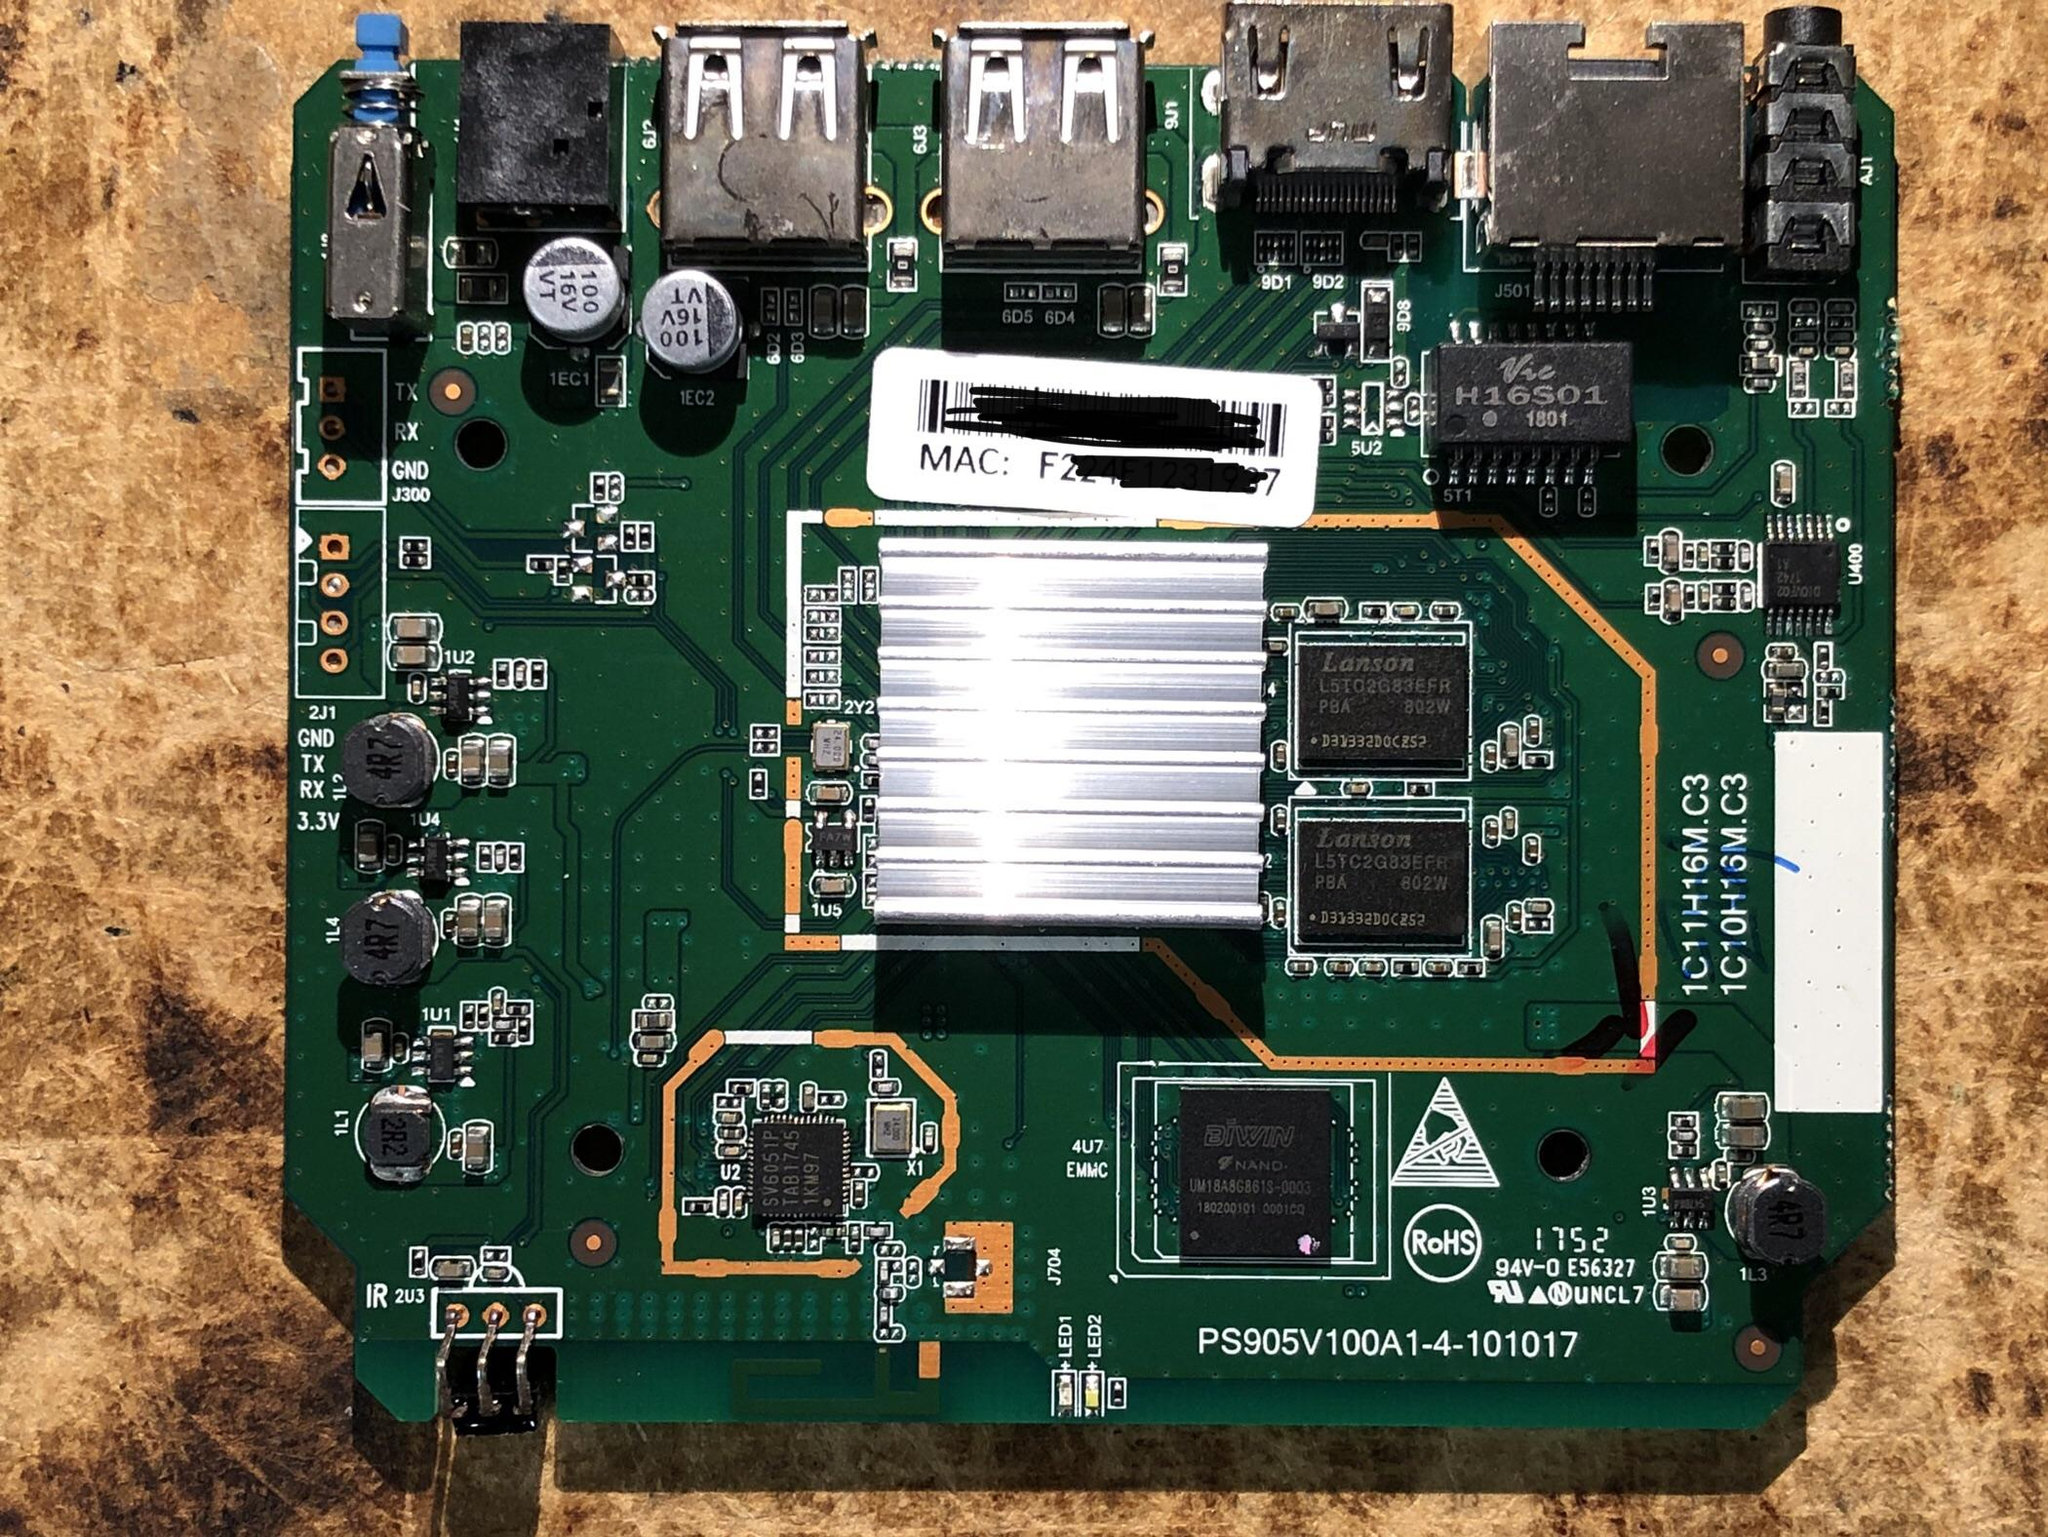
Trong báo cáo kỹ thuật công bố ngày 2/11, Synthient - công ty Mỹ chuyên nghiên cứu và phát hiện các mối đe dọa an ninh mạng - cho biết đã lần theo dấu vết cửa hậu từ một chiếc TV Box MECOOL KM9PRO Max mua vào cuối năm 2025.
Từ đó, các nhà nghiên cứu phát hiện mã độc được tích hợp sẵn trong firmware, sau đó truy tìm hạ tầng điều khiển và những thành phần liên quan đến Videostrong Technology.
Synthient đã công bố danh sách 182 tên mẫu thiết bị được ghi nhận trong chiến dịch XCPE. Danh sách này bao gồm nhiều mẫu TV Box, trong đó có các dòng MECOOL, cùng những thiết bị mang tên thương hiệu khác. Tuy nhiên, Synthient lưu ý việc một thiết bị trùng tên với danh sách chưa đủ để xác nhận nó đã nhiễm mã độc, bởi còn phải xem xét phiên bản firmware được cài đặt.
TrendAI, đơn vị nghiên cứu an ninh mạng thuộc công ty Trend Micro (Nhật Bản), thống kê được 1.472.554 thiết bị liên quan đến mạng lưới trong dữ liệu điều tra của mình, cao hơn mức hơn 1,3 triệu mà Google công bố. Các thiết bị được phát hiện tại hơn 200 quốc gia và vùng lãnh thổ.
McAfee, hãng an ninh mạng của Mỹ, ngày 4/11 cảnh báo cửa hậu vẫn tồn tại trong firmware của những TV Box bị ảnh hưởng ngay cả sau khi Google và các đối tác đánh sập hệ thống máy chủ điều khiển.
Theo McAfee, người dùng không thể xử lý triệt để bằng cách gỡ ứng dụng đáng ngờ hoặc khôi phục cài đặt gốc. Do nằm trong phân vùng firmware được bảo vệ, mã độc có thể tự cài đặt trở lại sau khi thiết bị khởi động.
Các chuyên gia khuyến cáo người dùng nghi ngờ TV Box bị nhiễm nên ngắt kết nối Internet, liên hệ nhà sản xuất hoặc người bán để yêu cầu firmware sạch đã được xác minh hay phương án thay thế thiết bị.
Google cho biết đã phối hợp với Cơ quan Cảnh sát Quốc gia Nhật Bản cùng các tổ chức Lumen, HUMAN Security, Plume, Synthient và TrendAI để phân tích, vô hiệu hóa botnet XCPE.
Ngoài các máy chủ của Videostrong Technology, Google còn tiến hành các biện pháp pháp lý nhằm đóng những tên miền điều khiển hơn 10 họ mã độc được phát tán thông qua hệ thống này.
Theo ước tính từ Google, việc vô hiệu hóa những hạ tầng điều khiển liên quan có thể cắt đứt quyền truy cập của các nhóm tội phạm vào ít nhất 10 triệu thiết bị bị xâm nhập khác.
Google cũng cảnh báo việc triệt phá một hệ thống máy chủ tại một thời điểm chưa thể chấm dứt hoàn toàn hoạt động của những nhóm tội phạm. Các nhà vận hành cửa hậu, mạng gian lận quảng cáo và dịch vụ proxy dân dụng có mối liên hệ với nhau, đồng thời có thể chuyển sang những hạ tầng khác.
BADBOX và Vo1d từng lây nhiễm hàng triệu TV Box
XCPE không phải trường hợp đầu tiên hacker biến TV Box Android thành công cụ phục vụ tội phạm mạng. Trước đó, các chiến dịch BADBOX, BADBOX 2.0 và Vo1d đã cho thấy những thiết bị giải trí giá rẻ có thể trở thành mục tiêu của các mạng botnet quy mô lớn.
Ngày 4/10/2023, hãng an ninh mạng HUMAN Security công bố phát hiện chiến dịch BADBOX, trong đó hơn 74.000 điện thoại, máy tính bảng và thiết bị truyền hình kết nối chạy Android trên toàn cầu có dấu hiệu nhiễm mã độc. Một số thiết bị bị cài sẵn cửa hậu ngay trong chuỗi cung ứng trước khi đến tay người mua. Mã độc sau đó được sử dụng để phục vụ gian lận quảng cáo và các hoạt động trực tuyến trái phép.
Đến năm 2024, hãng an ninh mạng Doctor Web phát hiện mã độc Android.Vo1d đã lây nhiễm gần 1,3 triệu TV Box tại 197 quốc gia. Mã độc này có khả năng đưa các thành phần vào vùng lưu trữ hệ thống, cho phép hacker bí mật tải và cài đặt phần mềm khác theo lệnh từ xa. Các nhà nghiên cứu cho biết mã độc có khả năng khai thác những thiết bị chạy phiên bản Android cũ để duy trì quyền truy cập và bí mật tải thêm phần mềm từ máy chủ điều khiển.
Google khi ấy cũng lưu ý những thiết bị bị nhiễm Vo1d không phải sản phẩm chạy Android TV được chứng nhận mà chủ yếu sử dụng Android Open Source Project (AOSP), phiên bản Android mã nguồn mở mà các nhà sản xuất có thể tùy biến.
Đến năm 2025, BADBOX 2.0 tiếp tục gây chú ý với quy mô lớn hơn. Google cho biết mạng botnet này đã xâm nhập hơn 10 triệu thiết bị không được chứng nhận, chạy phần mềm dựa trên AOSP. Ngoài TV Box, các thiết bị bị ảnh hưởng còn có máy chiếu, máy tính bảng, hệ thống giải trí trên ô tô và khung ảnh kỹ thuật số.
Ngày 5/6/2025, Cục Điều tra Liên bang Mỹ (FBI) phát cảnh báo người dân về nguy cơ tội phạm mạng lợi dụng các thiết bị kết nối Internet trong gia đình để xây dựng mạng proxy dân dụng. FBI cho biết phần lớn thiết bị nhiễm BADBOX 2.0 được sản xuất tại Trung Quốc. Mã độc có thể được cài sẵn trước khi sản phẩm đến tay người mua hoặc xâm nhập trong quá trình thiết lập thiết bị thông qua ứng dụng độc hại.
Ngày 17/7/2025, Google thông báo khởi kiện những đối tượng đứng sau BADBOX 2.0 tại tòa án liên bang ở New York (Mỹ), đồng thời cập nhật Google Play Protect để tự động chặn các ứng dụng liên quan.
So với những vụ việc trước đây, XCPE có điểm khác biệt đáng chú ý. Google cáo buộc Videostrong Technology, nhà sản xuất thiết bị được chứng nhận, chủ động xây dựng và vận hành cửa hậu trong thời gian dài, sau đó bán quyền truy cập cho những nhóm tội phạm khác. Điều này cho thấy nguy cơ không chỉ đến từ những ứng dụng tải về hoặc lỗ hổng phần mềm mà còn có thể bắt nguồn ngay từ chuỗi cung ứng phần cứng.
Người Việt sử dụng TV Box Android cần làm gì?
Hiện chưa có số liệu công khai về số lượng TV Box Android tại Việt Nam bị đưa vào botnet XCPE. Việc botnet này xuất hiện tại hơn 200 quốc gia và vùng lãnh thổ không đồng nghĩa tất cả thị trường đều có số lượng thiết bị bị ảnh hưởng như nhau.
Tuy nhiên, người dùng Việt Nam không nên chủ quan, đặc biệt với những chiếc TV Box giá rẻ, không rõ nhà sản xuất, sử dụng firmware không chính thức hoặc được quảng cáo có thể xem miễn phí nhiều kênh truyền hình và nội dung trả phí.
Việc đầu tiên là kiểm tra thương hiệu và mã sản phẩm của thiết bị, đối chiếu với danh sách 182 mẫu liên quan đến XCPE do Synthient công bố. MECOOL là thương hiệu đáng chú ý trong cuộc điều tra, nhưng Videostrong Technology còn sản xuất thiết bị cho các thương hiệu khác. Vì vậy, một sản phẩm không mang tên MECOOL vẫn có khả năng sử dụng firmware do Videostrong Technology cung cấp.
Người dùng cũng có thể kiểm tra trạng thái chứng nhận Play Protect trong Google Play Store bằng cách mở ứng dụng, vào phần Cài đặt, chọn Giới thiệu và tìm mục chứng nhận Play Protect. Nếu thiết bị không được chứng nhận, điều đó không đồng nghĩa chắc chắn đã nhiễm XCPE, nhưng đây là dấu hiệu cần thận trọng, nhất là với những TV Box không rõ nguồn gốc.
Một dấu hiệu khác cần chú ý là Google Play Protect bị tắt dù người dùng không chủ động thực hiện. Người dùng có thể vào phần cài đặt bảo mật để kiểm tra trạng thái quét ứng dụng. Nếu xuất hiện những ứng dụng hệ thống không rõ nguồn gốc như x.cpe, com.oemservice hoặc com.abc.nexus, cần xem đây là dấu hiệu cảnh báo nghiêm trọng. Song nếu không phát hiện những tên gói này cũng không đủ để khẳng định thiết bị an toàn vì mã độc có thể sử dụng những tên khác.
Người dùng cũng nên chú ý đến lưu lượng Internet bất thường. Nếu TV Box vẫn tiêu thụ nhiều dữ liệu khi không phát nội dung, tự cài ứng dụng hoặc thay đổi cài đặt mà không có sự đồng ý, cần kiểm tra thiết bị và bộ định tuyến (router) Wi-Fi.
FBI từng khuyến cáo người dân thận trọng với các thiết bị phát trực tuyến không có thương hiệu rõ ràng, được quảng cáo có thể mở khóa nội dung trả phí hoặc yêu cầu người dùng tắt Google Play Protect để cài đặt ứng dụng. Đây cũng là những dấu hiệu cần lưu ý khi mua TV Box tại Việt Nam.
Nếu nghi ngờ TV Box bị đưa vào botnet XCPE, bạn nên ngắt kết nối Internet ngay để hạn chế khả năng tiếp tục liên lạc với máy chủ điều khiển hoặc chuyển tiếp lưu lượng mạng của tội phạm. Sau đó, bạn cần liên hệ người bán hoặc nhà sản xuất để hỏi về firmware sạch đã được kiểm chứng và phương án thay thế.
Đáng lưu ý, khôi phục cài đặt gốc không bảo đảm loại bỏ được cửa hậu XCPE vì mã độc có thể nằm trong phân vùng firmware được bảo vệ. Việc tự tải firmware từ các diễn đàn hoặc nguồn không chính thức để cài đặt lại cũng có thể khiến thiết bị tiếp tục gặp rủi ro.
Nếu không thể xác minh và làm sạch firmware, thay thế TV Box là phương án an toàn hơn. Khi mua thiết bị mới, người dùng nên ưu tiên sản phẩm từ nhà sản xuất có uy tín, được chứng nhận Google Play Protect, có chính sách cập nhật bảo mật rõ ràng và được bán qua nhà phân phối đáng tin cậy.
Ngoài ra, người dùng có thể cân nhắc đặt TV Box và những thiết bị IoT (Internet vạn vật) khác vào mạng Wi-Fi dành riêng cho thiết bị thông minh, tách biệt với máy tính làm việc, điện thoại và các thiết bị lưu trữ dữ liệu quan trọng. Cách này không loại bỏ mã độc nhưng giúp hạn chế khả năng một thiết bị bị xâm nhập tiếp tục ảnh hưởng đến những thiết bị khác trong gia đình.