
Sau sự cố Binance, thị trường tài sản mã hóa càng phải đề phòng AI
Sự cố an ninh liên quan đến Binance một lần nữa đặt ra câu hỏi về ranh giới giữa tự động hóa và quyền kiểm soát tài sản trong thị trường tiền mã hóa.
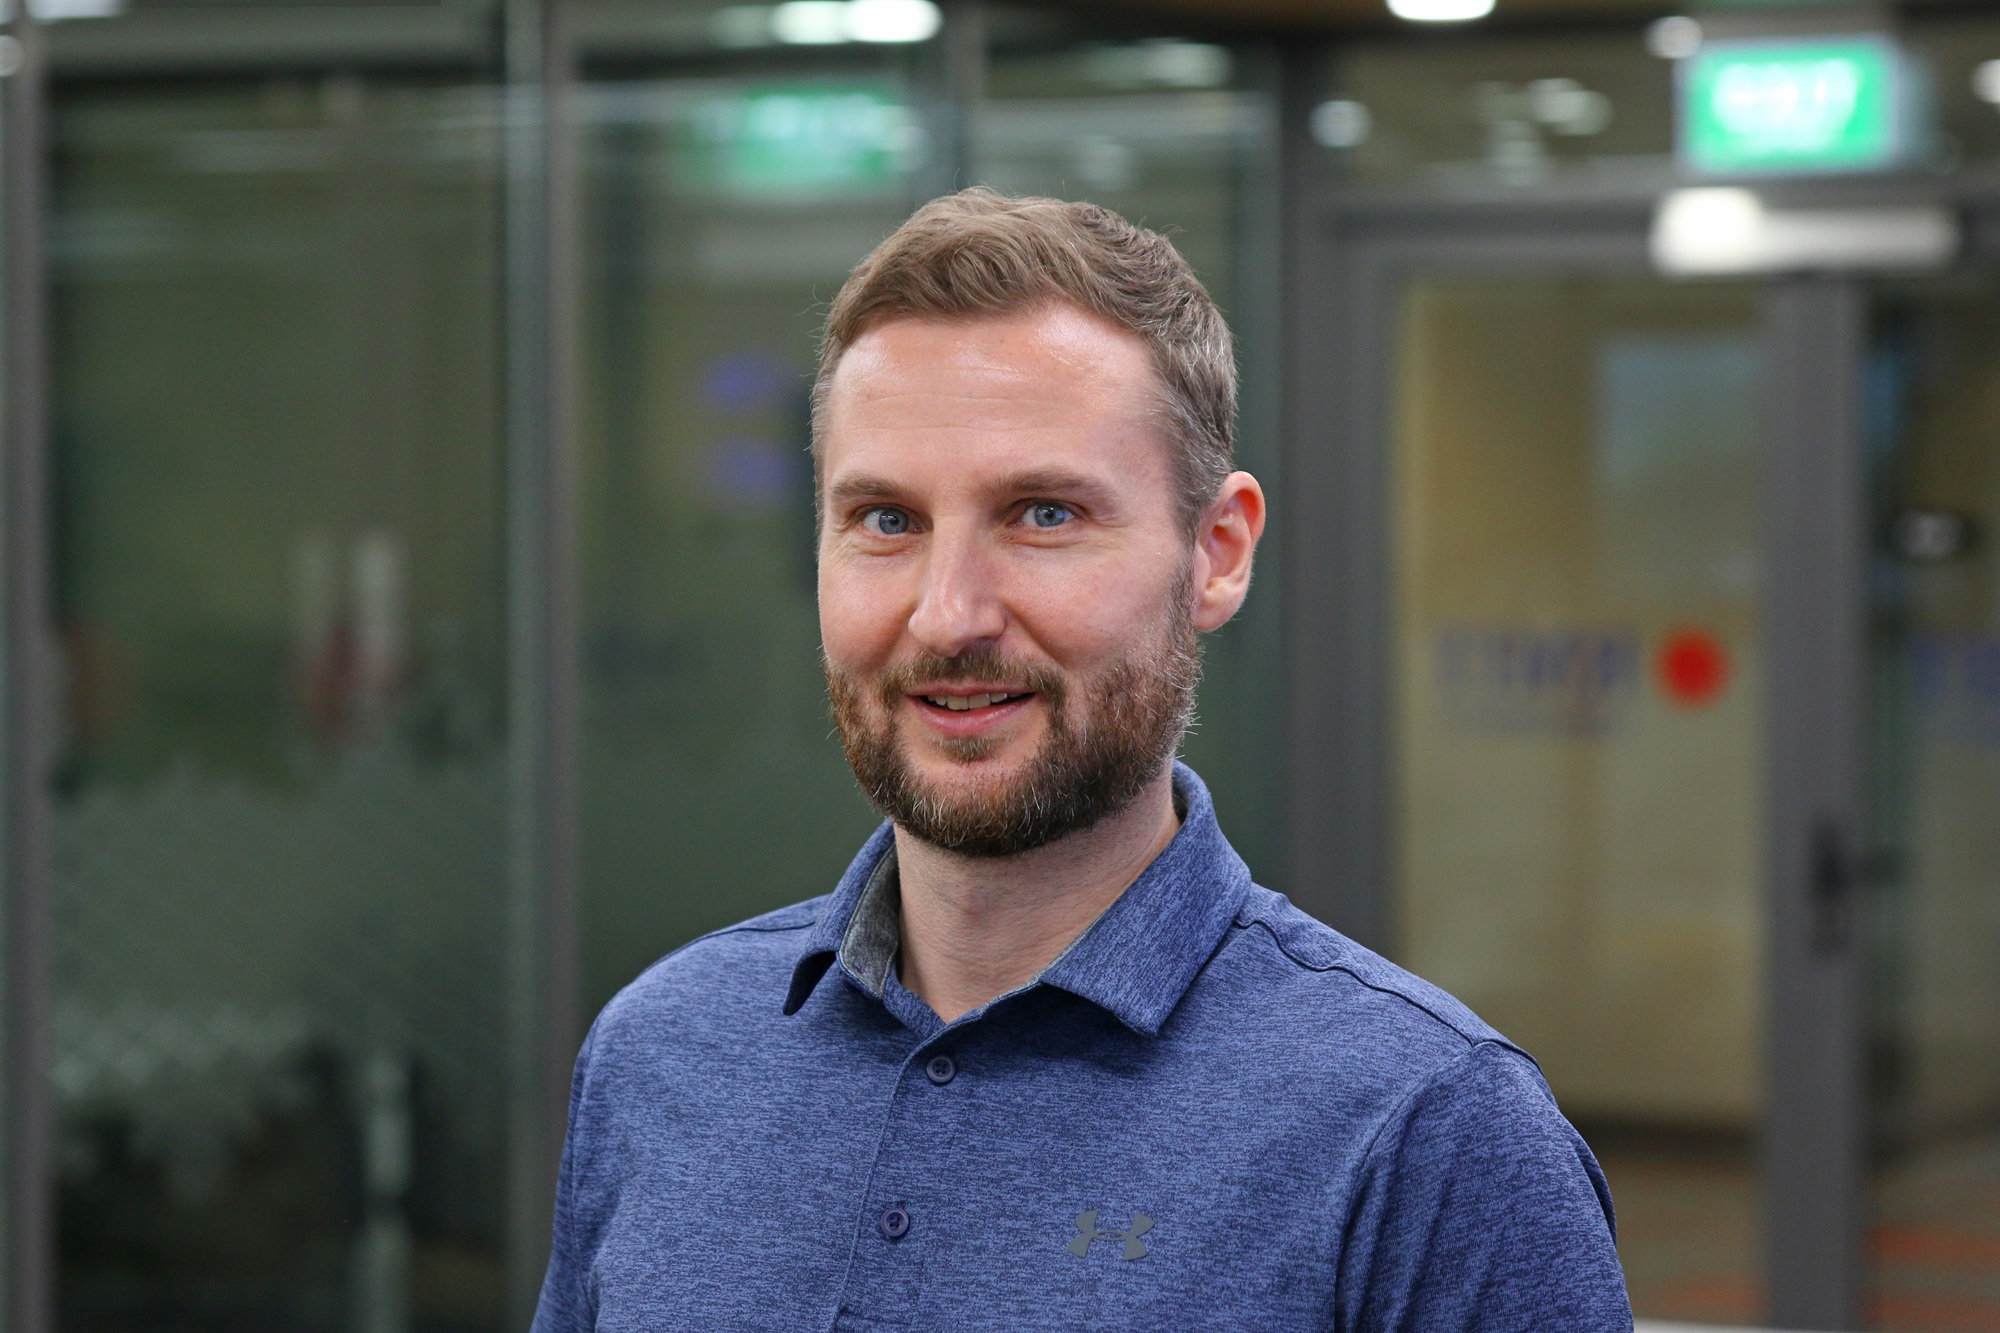
Khi các tác tử AI ngày càng có khả năng phát hiện lỗ hổng, phân tích giao dịch và thực thi lệnh, việc trao cho chúng quyền truy cập trực tiếp vào ví hay hệ thống giao dịch có thể tạo ra rủi ro lớn. Theo Tiến sĩ Jeff Nijsse, giảng viên cấp cao ngành Kĩ thuật phần mềm tại Đại học RMIT Việt Nam chia sẻ riêng với Tạp chí Một Thế Giới, doanh nghiệp cần thiết kế những “điểm phanh” ngay trong hệ thống, thay vì chỉ trông chờ vào khả năng phát hiện và xử lí sự cố sau khi thiệt hại xảy ra.
Không để AI toàn quyền kí và chuyển tài sản
Sự phát triển của AI đang mở rộng đáng kể khả năng tự động hóa trong lĩnh vực tiền mã hóa. Các tác tử AI có thể theo dõi biến động thị trường, phân tích dữ liệu giao dịch, phát hiện hành vi bất thường, thậm chí hỗ trợ tìm kiếm lỗ hổng bảo mật trong mã nguồn. Khi được kết nối với ví điện tử, sàn giao dịch hoặc hệ thống giao dịch tự động, chúng có thể rút ngắn đáng kể thời gian phản ứng và xử lí công việc.
Tuy nhiên, chính khả năng hành động nhanh và liên tục này cũng tạo ra một rủi ro mới: nếu tác tử AI bị khai thác, cấu hình sai hoặc bị điều khiển ngoài dự kiến, thiệt hại có thể diễn ra trước khi con người kịp nhận ra vấn đề.
Sự cố an ninh tại Binance hồi cuối tháng 10/2026 cho thấy việc kiểm soát quyền truy cập vào hệ thống ví và kí giao dịch có ý nghĩa đặc biệt quan trọng. Theo thông tin sơ bộ do sàn công bố, kẻ tấn công đã khai thác quyền truy cập trái phép vào dịch vụ kí giao dịch nội bộ để thực hiện các giao dịch ngoài quy trình rút tiền thông thường. Đáng chú ý, việc tạm dừng rút tiền không đủ ngăn chặn toàn bộ hoạt động chuyển tài sản, bởi một số quyền ủy quyền độc hại đã tồn tại trên blockchain và vận hành độc lập với hạ tầng rút tiền của sàn.
Trước thực tế đó, câu hỏi không chỉ là AI có thể phát hiện lỗ hổng nhanh đến đâu, mà còn là doanh nghiệp nên cho phép công nghệ này thực hiện những hành động gì sau khi phát hiện rủi ro.
Theo Tiến sĩ Jeff Nijsse, ranh giới quan trọng nhất là không để AI nắm quyền quyết định và thực thi giao dịch tài sản lớn một cách đơn phương. Ông nhấn mạnh: “Các doanh nghiệp tiền mã hóa tuyệt đối không nên trao cho các tác tử tự động quyền kí giao dịch một cách đơn phương đối với nguồn dự trữ của kho bạc”.
Điều này có nghĩa AI có thể được giao nhiệm vụ giám sát, phân tích và đề xuất hành động, nhưng không nên đồng thời nắm quyền quyết định cuối cùng đối với những giao dịch có khả năng làm dịch chuyển lượng tài sản lớn.
Một hệ thống an toàn cần tách biệt quyền phát hiện, quyền đề xuất và quyền thực thi. Chẳng hạn, khi nhận diện một giao dịch đáng ngờ, AI có thể đưa ra cảnh báo hoặc đề xuất tạm khóa. Nhưng việc chuyển tài sản, thay đổi quyền truy cập hay giải ngân từ kho bạc cần được kiểm soát bởi nhiều lớp xác thực độc lập.
Cách tiếp cận này có thể khiến quy trình vận hành chậm hơn so với mô hình tự động hóa hoàn toàn. Tuy nhiên, trong một hệ thống mà mã nguồn trực tiếp quản lí tài sản, tốc độ không thể là tiêu chí duy nhất. Theo ông Nijsse, doanh nghiệp cần thiết kế những “gờ giảm tốc” trong quy trình để ngăn một quyết định sai hoặc một tác tử AI bị kiểm soát ngoài ý muốn gây ra hậu quả nghiêm trọng.
Độ trễ 24-48 giờ tạo “phanh khẩn cấp” cho hệ thống
Một trong những biện pháp mà Tiến sĩ Jeff Nijsse đánh giá có hiệu quả là áp dụng độ trễ thời gian đối với các giao dịch nhạy cảm. Thay vì cho phép mọi yêu cầu rút tiền lớn hoặc thay đổi quyền truy cập được thực hiện ngay lập tức, doanh nghiệp có thể thiết lập cơ chế khóa thời gian, buộc giao dịch phải chờ một khoảng nhất định trước khi hoàn tất.
Ông cho rằng: “Một trong những biện pháp bảo vệ hiệu quả nhất có thể là bắt buộc phải có khoảng thời gian trì hoãn”. Theo chuyên gia RMIT, việc áp dụng cơ chế khóa thời gian từ 24 đến 48 giờ đối với các giao dịch rút tiền lớn và thay đổi quyền truy cập có thể phá vỡ lợi thế về tốc độ của các cuộc tấn công tự động.
Lí do là nhiều mã khai thác được thiết kế để hành động nhanh chóng, tận dụng khoảng thời gian ngắn trước khi đội ngũ bảo mật phát hiện và can thiệp. Trong một số trường hợp, kẻ tấn công có thể tìm cách rút thanh khoản qua một vài block giao dịch trước khi hệ thống ứng phó kịp phản ứng. Nếu giao dịch bị đặt trong hàng đợi chờ xác nhận, doanh nghiệp sẽ có thêm thời gian kiểm tra và ngăn chặn hành vi bất thường.
Ông Nijsse phân tích, “việc áp dụng cơ chế khóa thời gian từ 24 đến 48 giờ đối với các giao dịch rút tiền lớn và các thay đổi về quyền truy cập có thể phá vỡ lợi thế đó”. Khoảng trì hoãn này có thể buộc kẻ tấn công từ bỏ những hàng đợi giao dịch được giám sát để tìm đến các mục tiêu ít được bảo vệ hơn.
Tuy nhiên, độ trễ chỉ là một lớp bảo vệ, không thể đứng độc lập. Chuyên gia cho rằng cần kết hợp cơ chế này với các quy trình phê duyệt đa dạng, bao gồm xác thực đa chữ kí theo ngưỡng (threshold multi-signature), mô-đun bảo mật phần cứng và bước xác minh bổ sung của con người đối với những giao dịch bất thường.
Với cơ chế đa chữ kí, một giao dịch quan trọng không thể được thực hiện chỉ bằng một khóa duy nhất mà phải đáp ứng số lượng chữ kí hoặc sự chấp thuận theo ngưỡng đã thiết lập. Mô-đun bảo mật phần cứng giúp bảo vệ khóa mã hóa trong môi trường chuyên biệt, hạn chế nguy cơ bị truy cập trái phép. Trong khi đó, bước xác minh của con người tạo thêm một lớp kiểm soát đối với những tình huống nằm ngoài quy luật giao dịch thông thường.
Điều này cũng đặt ra yêu cầu thiết kế quyền hạn của AI theo nguyên tắc tối thiểu cần thiết. Một tác tử chỉ phục vụ nhiệm vụ giám sát không nên có quyền chuyển tiền; AI hỗ trợ giao dịch không nên được phép tự thay đổi giới hạn rút tài sản; những yêu cầu vượt ngưỡng cần chuyển sang quy trình phê duyệt độc lập.
Ông Nijsse thừa nhận những lớp kiểm soát này có thể khiến trải nghiệm vận hành kém liền mạch hơn, nhưng đó là sự đánh đổi cần thiết. Ông lưu ý: “Việc chủ động tạo ra những điểm ‘ma sát’ trong vận hành là lớp bảo vệ đáng tin cậy duy nhất khi mã nguồn đang quản lí tiền của người dùng”.
Trong thiết kế sản phẩm số, các bước xác nhận bổ sung thường bị xem là yếu tố gây phiền hà, làm giảm trải nghiệm người dùng. Nhưng với hệ thống quản lí tài sản, sự thuận tiện không phải lúc nào cũng đồng nghĩa với an toàn. Những “gờ giảm tốc” trong quy trình có thể trở thành hàng rào ngăn một sai sót kĩ thuật hoặc một tác tử AI bị kiểm soát sai mục đích biến thành tổn thất tài chính.
Khi AI ngày càng tham gia sâu vào hạ tầng tiền mã hóa, thách thức của doanh nghiệp không chỉ là tạo ra những hệ thống thông minh hơn, mà còn phải bảo đảm chúng không thể tự ý vượt qua giới hạn quyền hạn. Một hệ thống an toàn không phải là hệ thống có thể hành động nhanh nhất, mà là hệ thống biết khi nào cần dừng lại và buộc con người tham gia trước những quyết định có rủi ro lớn.
Sàn giao dịch không thể phó mặc an toàn tài sản cho AI
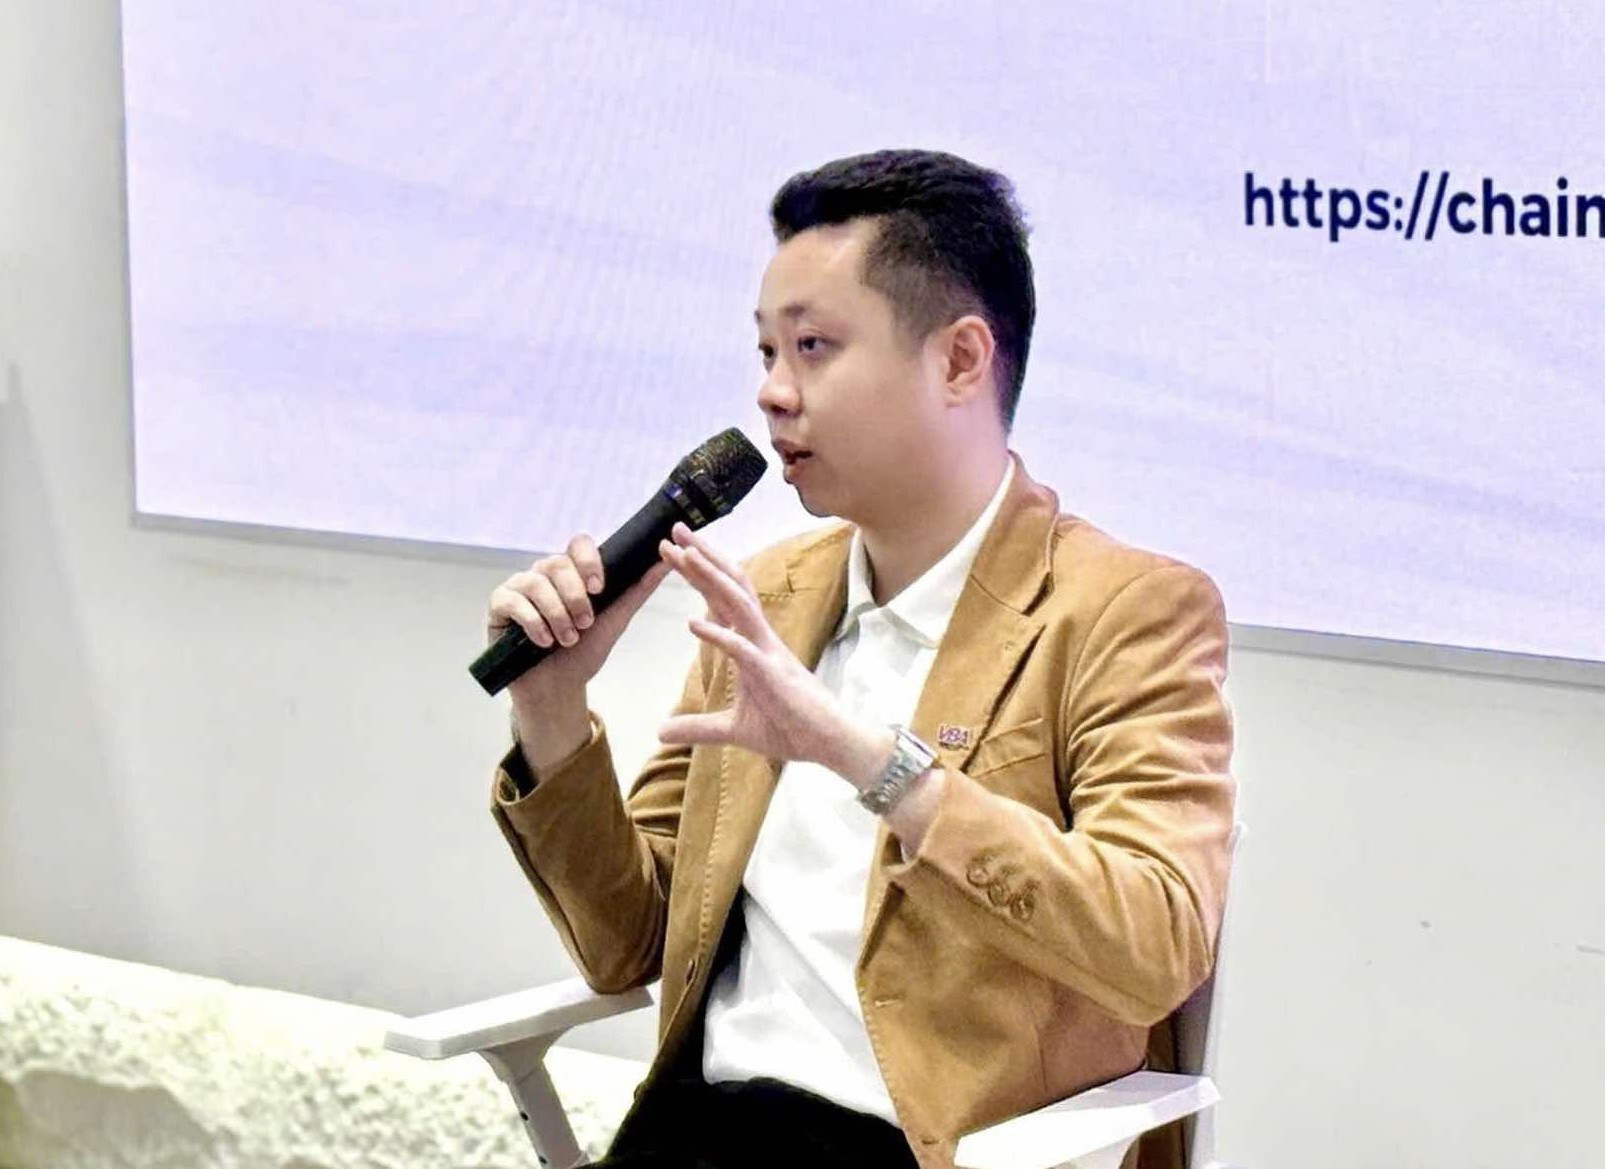
Từ góc độ quản trị thị trường, ThS. Phạm Nhật Huy, chuyên gia tài chính từ SSI, từng nhấn mạnh rằng các sàn giao dịch tài sản mã hóa cần xây dựng những hàng rào bảo vệ nhà đầu tư ngay từ khâu thiết kế hệ thống. Những yêu cầu về quản trị rủi ro, tài sản lưu kí, dòng tiền và năng lực vận hành không chỉ là điều kiện để thị trường phát triển mà còn giúp hạn chế nguy cơ sự cố lan rộng.
Đặt trong thực tế AI ngày càng được tích hợp sâu vào hoạt động của sàn, vấn đề này càng trở nên đáng chú ý. Một nền tảng có thể sử dụng AI để giám sát giao dịch, phát hiện hành vi bất thường hoặc hỗ trợ xử lí yêu cầu của khách hàng. Tuy nhiên, nếu công nghệ được kết nối trực tiếp với hệ thống lưu kí và có khả năng thực hiện giao dịch, sàn cần xác định rõ phạm vi quyền hạn, đồng thời bảo đảm mọi hành động quan trọng đều nằm trong cơ chế kiểm soát nội bộ.
Theo hướng tiếp cận của ông Huy, an toàn không thể chỉ dựa vào một lớp công nghệ hay một công cụ phát hiện tấn công. Sàn cần kết hợp năng lực kĩ thuật với quy trình quản trị, đội ngũ chuyên trách và cơ chế giám sát dòng tài sản. Điều này cũng phù hợp với quan điểm ông từng đề cập về việc không đặt yếu tố kinh doanh và sự tiện lợi lên trên yêu cầu an ninh mạng.
Vì vậy, nếu có kế hoạch triển khai tác tử AI, các sàn cần xem đây là một thành phần trong hệ thống kiểm soát rủi ro, chứ không phải chủ thể được mặc nhiên trao quyền quyết định. AI có thể giúp phát hiện vấn đề nhanh hơn, nhưng trách nhiệm bảo vệ tài sản khách hàng vẫn phải thuộc về tổ chức vận hành.