
CEO Ledger: Không có ví tiền mã hóa nào an toàn tuyệt đối trước tin tặc
Vụ tấn công khiến Binance thất thoát khoảng 6,3 tỉ USD tiền mã hóa. Và, sự cố ví phần cứng Ledger bị cài chip trái phép cho thấy cả mô hình lưu kí tập trung, lẫn tự quản lí tài sản đều tồn tại rủi ro.
Pascal Gauthier, CEO Ledger, cảnh báo trí tuệ nhân tạo (AI) và điện toán lượng tử có thể khiến các cuộc tấn công mạng ngày càng tinh vi, buộc ngành tiền mã hóa phải liên tục nâng cấp hệ thống phòng vệ.
Từ vụ Binance đến bài toán giới hạn của lưu kí tập trung
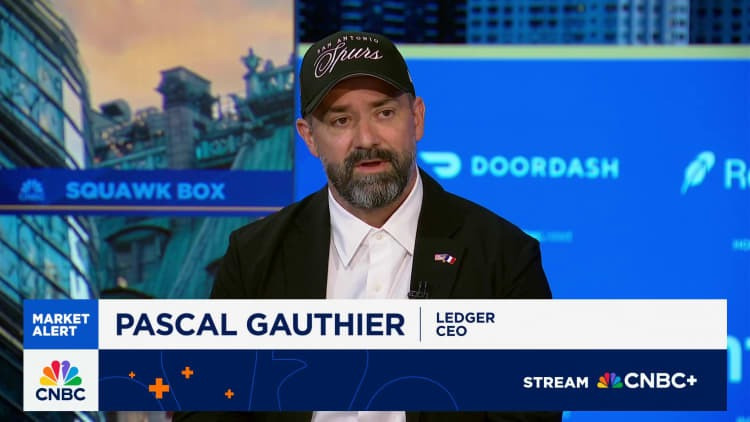
“Rồi sẽ đến lúc tất cả mọi người đều bị tấn công. Không có thứ gọi là an toàn tuyệt đối”. Đó là cảnh báo của Pascal Gauthier, Chủ tịch kiêm CEO Ledger, trong cuộc phỏng vấn với Bloomberg ngày 10/11. Theo ông, ngành tài sản số đang bước vào giai đoạn mà các cuộc tấn công mạng có thể ngày càng nghiêm trọng, trong khi những tiến bộ công nghệ lại mở thêm công cụ cho tội phạm mạng.
Nhận định này được đưa ra sau vụ tấn công nhằm vào Binance ngày 29/10, khiến khoảng 6,3 tỉ USD tài sản số bị ảnh hưởng. Theo thông báo của Binance, các ví nóng của sàn đã bị xâm nhập và phát sinh những giao dịch rút tiền trái phép. Sàn cho biết sẽ sử dụng quỹ bảo vệ người dùng SAFU cùng nguồn lực doanh nghiệp để bù đắp thiệt hại. Đến đầu tháng 11, Binance thông báo đã dự trữ đủ tài sản để bảo đảm khoản thất thoát và phần lớn số tài sản bị ảnh hưởng đã được bổ sung.
Đây được xem là một trong những vụ trộm tiền mã hóa lớn nhất từng được ghi nhận. Theo Reuters, quy mô vụ việc đặt ra câu hỏi về khả năng bảo vệ hệ thống của các sàn giao dịch, đặc biệt khi tin tặc chỉ cần xâm nhập được một nhân viên hoặc một mắt xích có quyền truy cập để mở đường đến lượng tài sản khổng lồ.
Với Gauthier, vụ việc một lần nữa cho thấy rủi ro khi người dùng giao toàn bộ tài sản cho một tổ chức trung gian. Ông nhắc lại tinh thần ban đầu của Bitcoin: người sở hữu có thể tự kiểm soát tài sản mà không cần đặt niềm tin tuyệt đối vào một bên thứ ba. “Bạn không nên giữ tất cả tiền của mình trong một tổ chức tập trung, bởi sớm hay muộn tổ chức đó cũng sẽ gặp sự cố”, CEO Ledger nói.
Tuy nhiên, Gauthier không cho rằng các sàn giao dịch tập trung có thể bị loại bỏ khỏi thị trường. Những nền tảng này vẫn giữ vai trò quan trọng trong hoạt động mua bán, chuyển đổi và cung cấp dịch vụ tài sản số. Vấn đề nằm ở cách người dùng phân bổ tài sản và đánh giá mức độ tin cậy của từng phương thức lưu trữ.
Khác với hệ thống ngân hàng truyền thống, giao dịch trên blockchain thường không thể đảo ngược chỉ bằng một yêu cầu hoàn tiền. Khi tài sản đã được chuyển đến địa chỉ do kẻ tấn công kiểm soát, việc thu hồi phụ thuộc vào khả năng truy vết, phong tỏa tài sản và sự phối hợp của các bên liên quan. Không phải đồng tiền mã hóa nào cũng có cơ chế đóng băng, cũng không phải khoản tiền bị đánh cắp nào cũng có thể lấy lại.
Vì vậy, theo Gauthier, mô hình tự lưu kí, trong đó người dùng nắm giữ khóa riêng tư và tự chịu trách nhiệm bảo vệ tài sản, vẫn có ưu thế nhất định so với việc giao toàn bộ quyền kiểm soát cho sàn tập trung. Ông cho rằng thiệt hại khoảng 90 triệu USD liên quan đến một số thiết bị Ledger bị can thiệp vẫn nhỏ hơn nhiều so với con số hơn 6 tỉ USD trong vụ Binance.
Dù vậy, đây là phép so sánh do lãnh đạo Ledger đưa ra, không có nghĩa ví phần cứng miễn nhiễm với rủi ro. Chính sự cố xảy ra với sản phẩm của công ty ông là minh chứng rõ ràng cho giới hạn đó.
Ví phần cứng cũng có thể bị can thiệp từ bên trong
Tháng 10/2026, Ledger mở cuộc điều tra sau khi xuất hiện báo cáo về việc người dùng tại Đông Nam Á bị mất tài sản số sau khi mua ví phần cứng thông qua nhà bán lẻ CryptoBilis. Các ước tính từ những nhà nghiên cứu blockchain đưa tổng thiệt hại lên hơn 86 triệu USD, thậm chí có nguồn đưa ra mức 93 triệu USD. Tuy nhiên, đây là những con số ước tính dựa trên dữ liệu giao dịch, chưa phải tổng thiệt hại được xác nhận độc lập.
Điều đáng lo ngại là sự cố không đơn thuần xuất phát từ một cuộc tấn công trực tuyến. Trong quá trình điều tra, Ledger xác nhận phát hiện linh kiện điện tử trái phép được cấy vào ít nhất một thiết bị có liên quan đến các vụ mất tiền. Theo thông tin được công bố, một vi mạch kích thước khoảng 2 x 2 mm được tìm thấy bên trong thiết bị Ledger Nano X, kết nối với đường dữ liệu của màn hình.
Linh kiện này có khả năng thu thập cụm từ khôi phục gồm 24 từ, chìa khóa quan trọng để người dùng khôi phục quyền truy cập ví, rồi truyền thông tin ra ngoài thông qua mô-đun liên lạc di động. Đáng chú ý, chip bảo mật chính của thiết bị vẫn có thể hoạt động bình thường. Điều đó khiến việc kiểm tra tính xác thực thông thường không nhất thiết phát hiện được phần cứng đã bị can thiệp.
Vụ việc phơi bày một điểm yếu khó xử lí của ví phần cứng: thiết bị có thể được thiết kế với tiêu chuẩn bảo mật cao, nhưng vẫn đối mặt nguy cơ bị sửa đổi trong quá trình phân phối. Nếu phần cứng đã bị can thiệp trước khi đến tay người dùng, các biện pháp bảo vệ bên trong thiết bị có thể không đủ để ngăn chặn việc đánh cắp thông tin ngay từ lần thiết lập đầu tiên.
Ledger đã yêu cầu CryptoBilis tạm dừng bán và vận chuyển sản phẩm, đồng thời khuyến cáo những khách hàng mua thiết bị từ nhà bán lẻ này trong khoảng thời gian gần đó không thiết lập ví mới. Với những người đã sử dụng, công ty đề nghị chuyển tài sản sang một thiết bị khác và tạo cụm từ khôi phục mới.
Một vấn đề khác được nhắc đến trong giai đoạn này là lỗ hổng ở ứng dụng Ethereum phiên bản 1.22.1 của Ledger. Theo cảnh báo trước đó từ nhà sáng lập OneKey, Yishi Wang, lỗi có thể khiến giao dịch bị thay đổi trong quá trình kí: người dùng nhìn thấy một nội dung nhưng thực tế lại phê duyệt một giao dịch khác. Tuy nhiên, hiện chưa có cơ sở xác định lỗ hổng phần mềm này là nguyên nhân dẫn đến vụ thất thoát liên quan đến CryptoBilis. Hai vấn đề cần được phân biệt, tránh gộp chung thành một kết luận về nguyên nhân vụ tấn công.
Gauthier thừa nhận sự cố là nghiêm trọng, nhưng cho rằng cần đặt thiệt hại trong tương quan với tổng giá trị tài sản được bảo vệ bằng các giải pháp của Ledger. Ông ước tính khoản thất thoát khoảng 90 triệu USD tương đương 0,01% giá trị tài sản mà công ty đang bảo vệ. Đây là cách Ledger lí giải quy mô tác động, song không thể thay thế việc điều tra nguyên nhân, xác định trách nhiệm và khắc phục những lỗ hổng trong chuỗi cung ứng.
AI, điện toán lượng tử và cuộc chạy đua bảo mật tiền mã hóa không có điểm dừng
Theo Gauthier, nguy cơ lớn hơn đối với ngành tiền mã hóa không chỉ nằm ở những phương thức tấn công đã xuất hiện, mà còn ở tốc độ phát triển của công nghệ. AI đang giúp tin tặc tự động hóa nhiều công đoạn, phân tích mục tiêu nhanh hơn và tạo ra các hình thức lừa đảo tinh vi hơn. Trong khi đó, điện toán lượng tử có thể trở thành thách thức dài hạn đối với một số cơ chế mật mã đang được sử dụng để bảo vệ dữ liệu và giao dịch.
Điều này khiến quan niệm về an toàn của ví tiền mã hóa cần được nhìn nhận lại. Một thiết bị có chip bảo mật, mã hóa dữ liệu và quy trình xác thực nhiều lớp vẫn có thể bị tấn công thông qua phần cứng giả mạo, phần mềm độc hại, thao túng giao dịch hoặc đánh cắp thông tin khôi phục. Bảo mật vì thế không thể chỉ tập trung vào một con chip hay một lớp mã hóa, mà phải bao phủ toàn bộ quá trình từ sản xuất, phân phối đến sử dụng.
Ledger đang phát triển Ledger Atom, thiết bị mới được giới thiệu với màn hình bảo mật, dự kiến giao hàng trong năm 2027. Theo thông tin từ hãng, sản phẩm được thiết kế để giúp người dùng xác minh đáng tin cậy hơn những gì hiển thị trên màn hình, qua đó hạn chế nguy cơ thông tin giao dịch bị giả mạo trong quá trình phê duyệt. Ledger hiện ước tính thiết bị sẽ xuất xưởng vào quý II/2027, dù thời điểm này vẫn có thể thay đổi.
Gauthier cho rằng smartphone thông thường chưa thể bảo đảm người dùng luôn xác minh được tính xác thực của thông tin hiển thị. Khi AI có khả năng tạo nội dung giả ngày càng thuyết phục, việc kiểm tra dữ liệu ngay trên thiết bị kí giao dịch càng trở nên quan trọng. Một giao diện có thể bị thao túng sẽ khiến người dùng phê duyệt nhầm giao dịch, ngay cả khi họ tin rằng mình đang thực hiện đúng thao tác.
Dẫu vậy, ông nhấn mạnh không một sản phẩm mới nào có thể giải quyết triệt để mọi nguy cơ. Theo CEO Ledger, ngành tài sản số cần tăng cường phối hợp để truy vết, ngăn chặn và ứng phó với tội phạm mạng, thay vì chỉ tập trung đổ lỗi cho doanh nghiệp trở thành nạn nhân. “Binance không phải tội phạm. Những kẻ tấn công mới là tội phạm”, ông nói trong cuộc phỏng vấn được Bloomberg phát sóng.
Nhận định này cũng phù hợp với cảnh báo rộng hơn của giới chuyên gia an ninh mạng sau vụ Binance: các nền tảng cần tăng cường kiểm soát quyền truy cập nội bộ, giới hạn giao dịch bất thường, thiết lập cơ chế ngắt khẩn cấp và chia sẻ thông tin về những phương thức tấn công mới. Reuters dẫn ý kiến chuyên gia cho rằng các biện pháp kiểm soát như vậy không nhất thiết mâu thuẫn với tinh thần phi tập trung của blockchain, mà có thể giúp giảm thiểu thiệt hại khi một mắt xích bị xâm nhập.
“Bảo mật không bao giờ ngủ. Nó luôn phải tiến hóa. Bạn cần liên tục cải thiện khả năng bảo vệ khi những kẻ tấn công ngày càng hoàn thiện phương thức của chúng”, Gauthier kết luận.
Trong một thị trường mà giao dịch có thể diễn ra xuyên biên giới chỉ trong vài giây và tài sản bị đánh cắp rất khó thu hồi, cảnh báo của người đứng đầu Ledger không chỉ dành cho các nhà cung cấp ví. Nó đặt ra yêu cầu cho cả sàn giao dịch, nhà phát triển, đơn vị phân phối và người dùng: không có một lớp bảo vệ duy nhất nào đủ sức bảo đảm an toàn tuyệt đối.