
Nvidia bị The Gentlemen đe dọa tống tiền: Đồng hồ đếm ngược còn chưa đầy 10 ngày
The Gentlemen vừa đưa Nvidia vào danh sách nạn nhân trên trang web tống tiền thuộc dark web, đồng thời đe dọa công bố dữ liệu mà nhóm này tuyên bố đã đánh cắp.
Tuy nhiên, Gentlemen - nhóm hacker khét tiếng chuyên tấn công bằng mã độc tống tiền (ransomware) - chưa cung cấp thêm thông tin về vụ xâm nhập được cho là đã xảy ra.
Dark web (mạng tối) là phần Internet chỉ có thể truy cập thông qua những phần mềm hoặc cấu hình mạng chuyên biệt, phổ biến nhất là Tor. Khác với các website thông thường, những trang trên dark web không được lập chỉ mục bởi các công cụ tìm kiếm phổ biến như Google.
The Gentlemen là một trong những nhóm hacker tống tiền hoạt động tích cực nhất hiện nay. Theo thống kê được trang tin Cybernews dẫn lại, nhóm này đã tuyên bố có hơn 1.000 nạn nhân.
The Gentlemen vừa đăng tên Nvidia lên trang web liệt kê các nạn nhân trên dark web. Thông tin đăng tải cho thấy những kẻ tấn công mạng tuyên bố đã lấy được dữ liệu liên quan đến Nvidia và đe dọa công bố chúng nếu các cuộc đàm phán không đạt kết quả.
Tuy nhiên, bài đăng không cho biết cụ thể dữ liệu nào có thể đã bị xâm phạm, cũng như vụ xâm nhập đã xảy ra vào thời điểm nào.
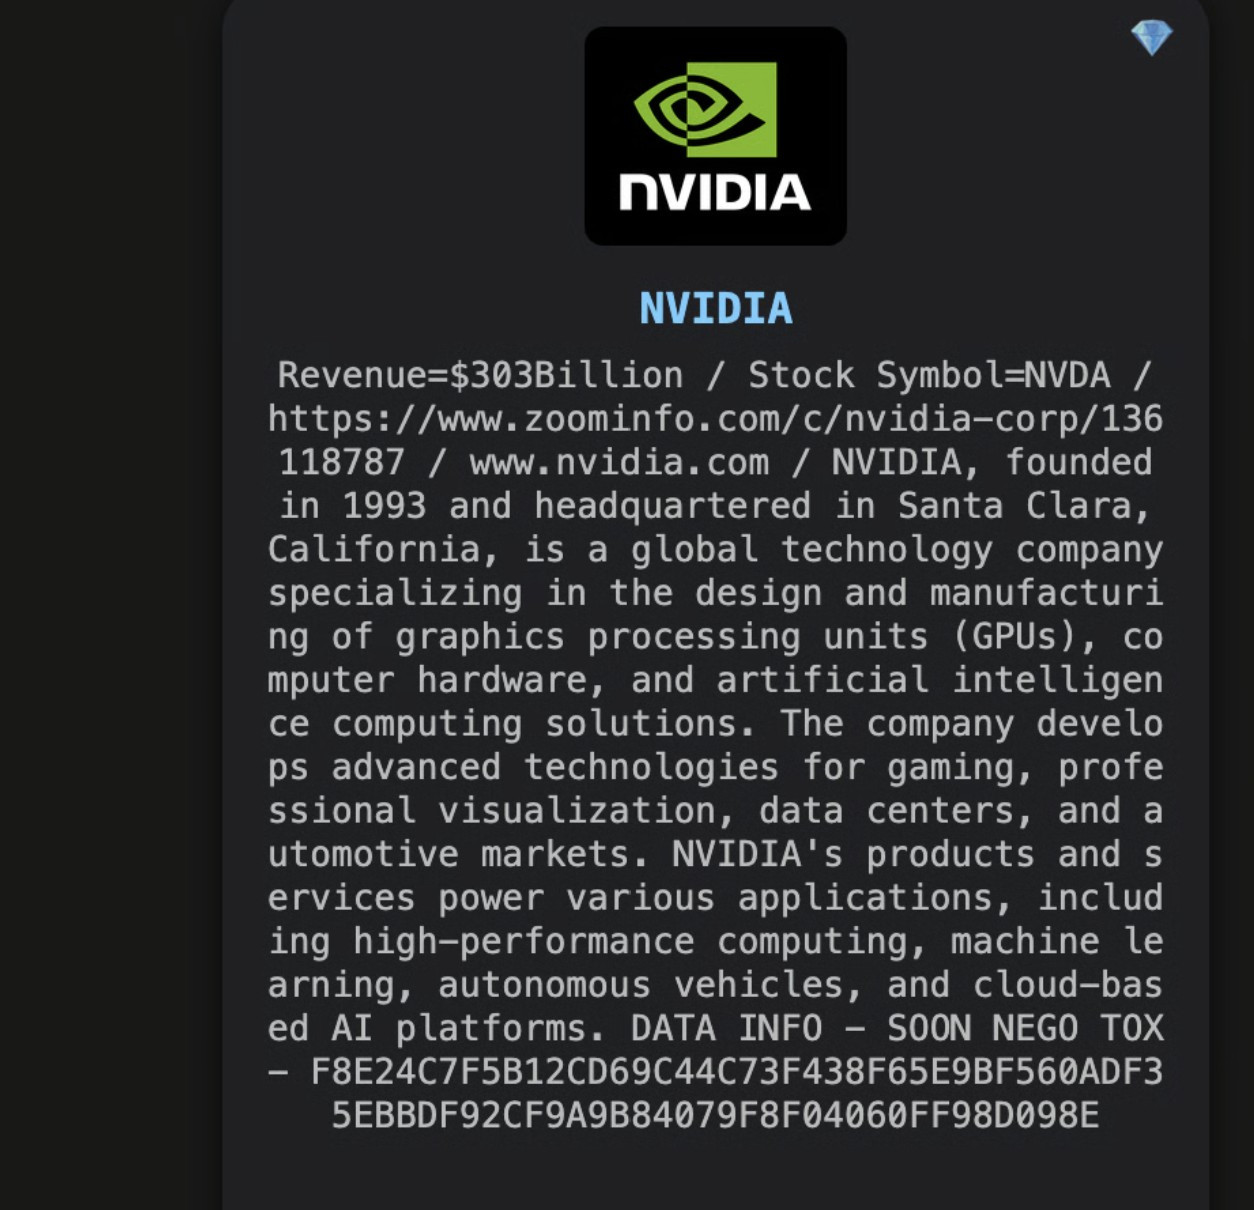
Thông tin mà The Gentlemen công bố chỉ bao gồm phần giới thiệu ngắn về Nvidia, địa chỉ liên hệ để đàm phán qua ứng dụng nhắn tin mã hóa và đồng hồ đếm ngược. Tại thời điểm viết bài, đồng hồ cho biết dữ liệu sẽ được phát tán sau 236 giờ, tức chưa đầy 10 ngày.
Nvidia chưa công khai xác nhận liệu các hệ thống của công ty có bị xâm nhập hay không.
“The Gentlemen từng phóng đại các tuyên bố”
Nhà nghiên cứu Aras Nazarovas của Cybernews lưu ý rằng The Gentlemen từng phóng đại các tuyên bố, gán nhầm tên những công ty bị nhắm mục tiêu, thậm chí sử dụng lại dữ liệu đánh cắp từ các vụ tấn công trước đó.
“Chúng ta nên thận trọng trước mỗi tuyên bố của nhóm này và cần kiểm chứng các mẫu dữ liệu được đưa ra. Trong trường hợp này, nhóm vẫn chưa cung cấp bất kì mẫu dữ liệu nào và cũng không cho biết dữ liệu có thể bị đánh cắp từ bộ phận kinh doanh nào của Nvidia. Do thiếu những thông tin đó, rất khó để ngay cả dự đoán về mức độ ảnh hưởng nếu vụ rò rỉ dữ liệu thực sự xảy ra”, Aras Nazarovas nói.
“Tôi cho rằng nhiều khả năng đây là dữ liệu bị gán nhầm cho Nvidia hoặc một vụ xâm nhập có quy mô nhỏ, không gây ra hậu quả đáng kể”, ông nhận định.
Nvidia là hãng chip AI lớn nhất thế giới, đang trở thành tâm điểm chú ý của truyền thông sau khi nhà sáng lập Jensen Huang từ chức giám đốc điều hành hôm 12/11. Quyết định này diễn ra sau những thông tin về các mối quan hệ ngoài hôn nhân của Jensen Huang, trong đó có Alice Huang (nữ doanh nhân bị tình báo Mỹ nghi ngờ là gián điệp cho Trung Quốc) và Kimberly Powell (Phó chủ tịch phụ trách y tế của Nvidia).
The Gentlemen phát triển thành thế lực lớn trong thế giới mã độc tống tiền
The Gentlemen không hoạt động đơn thuần như một nhóm hacker truyền thống, mà xây dựng mô hình kinh doanh có sự tham gia của nhiều đối tác, qua đó mở rộng khả năng thực hiện các cuộc tấn công trên quy mô lớn.
Theo báo cáo tháng 11/2026 của hãng an ninh mạng Trellix, The Gentlemen đã vươn lên trở thành nhóm mã độc tống tiền hoạt động mạnh nhất trong giai đoạn thống kê 6 tháng từ tháng 4 đến tháng 9/2026. Nhóm này công khai 719 nạn nhân, chiếm 13,1% trong tổng số 5.505 bài đăng về nạn nhân được ghi nhận trên các trang web rò rỉ dữ liệu của 124 nhóm ransomware.
Thống kê cập nhật đến ngày 18/11 của nền tảng tình báo an ninh mạng Brandefense ghi nhận The Gentlemen đã đưa 1.108 tổ chức vào danh sách nạn nhân trên trang web rò rỉ dữ liệu. Riêng tháng 10/2026, nhóm công khai 140 nạn nhân, mức cao nhất trong các tháng được Brandefense thống kê.
Một yếu tố giúp The Gentlemen phát triển nhanh là mô hình ransomware-as-a-service (RaaS), tức cung cấp ransomware như một dịch vụ. Theo mô hình này, nhóm điều hành phát triển công cụ tấn công, duy trì cơ sở hạ tầng và tuyển dụng các đối tác thực hiện xâm nhập. Những đối tác này được gọi là affiliate, có nhiệm vụ tìm kiếm mục tiêu, đột nhập hệ thống và triển khai mã độc để tống tiền.
Thay vì phải tự thực hiện mọi công đoạn, nhóm điều hành The Gentlemen chia sẻ lợi nhuận với các đối tác sau khi thu được tiền chuộc. Theo Check Point Research, The Gentlemen đưa ra mức phân chia doanh thu 90/10, trong đó đối tác thực hiện tấn công nhận 90% tiền chuộc, còn nhóm điều hành giữ lại 10%. Đây là tỉ lệ có sức hấp dẫn lớn so với mức chia sẻ phổ biến 80/20 trong ngành tội phạm mạng.
Mô hình này giúp The Gentlemen thu hút những đối tượng đã có kinh nghiệm tấn công mạng từ các tổ chức khác. Nhờ đó, nhóm có thể mở rộng hoạt động mà không cần trực tiếp tuyển dụng và đào tạo toàn bộ nhân sự.
Check Point Research là bộ phận chuyên trách về nghiên cứu và phân tích tình báo mối đe dọa an ninh mạng của hãng an ninh mạng Check Point Software Technologies.
Mã độc có khả năng tự lan rộng trong mạng lưới doanh nghiệp
Một trong những điểm nguy hiểm của mã độc từ The Gentlemen là khả năng kết hợp mã hóa dữ liệu với việc tự lan truyền sang các máy tính khác trong cùng hệ thống. Sau khi xâm nhập được một thiết bị, The Gentlemen có thể tìm cách mở rộng quyền kiểm soát sang nhiều máy tính và máy chủ khác.
Trong phân tích công bố ngày 28/5, Microsoft xác định nhóm đứng sau hoạt động của The Gentlemen là Storm-2697. Đây là tác nhân đe dọa có động cơ tài chính, vận hành nền tảng RaaS mang tên The Gentlemen và phối hợp với các đối tác để thực hiện những cuộc tấn công.
Theo Microsoft, mã độc của nhóm được viết bằng ngôn ngữ lập trình Go, sử dụng kỹ thuật làm rối mã để gây khó khăn cho việc phân tích và phát hiện. Mã độc này có khả năng mã hóa từng file bằng khóa Curve25519 được tạo riêng, kết hợp thuật toán XChaCha20. Đây là các công nghệ mật mã được sử dụng để mã hóa dữ liệu, khiến người không có khóa giải mã phù hợp khó có thể khôi phục nội dung ban đầu.
Đáng lo ngại hơn, The Gentlemen sử dụng nhiều phương thức khác nhau để di chuyển ngang trong mạng lưới, tức từ một máy tính đã bị xâm nhập tìm cách tiếp cận những máy chủ và thiết bị khác trong cùng hệ thống. Việc triển khai đồng thời nhiều phương thức giúp mã độc có cơ hội lây lan nhanh hơn, thay vì chỉ gây thiệt hại trên thiết bị bị tấn công ban đầu.
Microsoft ghi nhận The Gentlemen sử dụng chiến thuật tống tiền kép. Trước khi mã hóa dữ liệu, The Gentlemen tìm cách đánh cắp những thông tin nhạy cảm của doanh nghiệp. Sau đó, nhóm này vừa yêu cầu tiền chuộc để cung cấp khóa giải mã, vừa đe dọa công bố dữ liệu đã lấy được nếu nạn nhân không đáp ứng yêu cầu. Phương thức đó khiến việc khôi phục hoạt động kinh doanh không đồng nghĩa với việc doanh nghiệp thoát khỏi sức ép tống tiền.
The Gentlemen thường nhắm vào những điểm yếu nào?
Theo Check Point Research, The Gentlemen ưu tiên tìm cách xâm nhập thông qua các thiết bị kết nối trực tiếp với Internet, đặc biệt là hệ thống mạng riêng ảo (VPN) và tường lửa. Đây là những thành phần đóng vai trò kiểm soát kết nối giữa mạng nội bộ doanh nghiệp với bên ngoài.
Nếu các thiết bị này tồn tại lỗ hổng chưa được vá, sử dụng mật khẩu yếu hoặc bị lộ thông tin đăng nhập, hacker có thể lợi dụng để tìm đường vào mạng nội bộ. Sau khi xâm nhập, hacker tìm cách mở rộng quyền truy cập, thu thập thông tin đăng nhập và kiểm soát thêm nhiều máy chủ.
Một số phương thức khác có thể được sử dụng gồm đánh cắp thông tin xác thực, khai thác những dịch vụ truy cập từ xa không được bảo vệ đúng cách và tận dụng các công cụ quản trị hợp pháp của doanh nghiệp. Việc sử dụng công cụ vốn được nhân viên công nghệ thông tin sử dụng hàng ngày khiến hoạt động của hacker khó bị phân biệt với công việc quản trị bình thường.
Nghiên cứu của Microsoft cho thấy The Gentlemen không giới hạn mục tiêu ở một loại hệ điều hành hoặc ngành nghề nhất định. Nhóm này đã gây ảnh hưởng đến các tổ chức trong lĩnh vực giáo dục, giao thông, y tế và tài chính tại Bắc Mỹ, Nam Mỹ, châu Âu, châu Phi và châu Á. Trong khi đó, Check Point Research nhận thấy sản xuất và công nghệ là hai lĩnh vực thường xuyên bị nhắm đến, bên cạnh lĩnh vực y tế đang trở thành mục tiêu ngày càng đáng chú ý.
Điều này cho thấy các doanh nghiệp công nghệ lớn như Nvidia không nằm ngoài phạm vi hoạt động của những tổ chức tội phạm mạng có mô hình kinh doanh chuyên nghiệp.
Nguy cơ không dừng lại ở dữ liệu nội bộ Nvidia?
Nếu cáo buộc của The Gentlemen được xác minh, mức độ ảnh hưởng của vụ việc sẽ phụ thuộc rất lớn vào loại dữ liệu mà hacker thực sự tiếp cận được.
Nvidia là nhà cung cấp bộ xử lý đồ họa (GPU) và hệ sinh thái phần mềm CUDA được sử dụng rộng rãi trong lĩnh vực AI. Do đó, dữ liệu nội bộ của hãng có thể liên quan đến nhiều hoạt động kinh doanh, nghiên cứu và phát triển sản phẩm.
Một số nhóm thông tin có giá trị cao trong ngành bán dẫn gồm tài liệu thiết kế chip, mã nguồn phần mềm, thông tin về kiến trúc phần cứng, kế hoạch phát triển sản phẩm, tài liệu kiểm thử và dữ liệu trao đổi với đối tác. Song hiện chưa có bằng chứng cho thấy bất kì loại dữ liệu nào trong số này đã bị The Gentlemen đánh cắp từ Nvidia.
Rủi ro còn nằm ở các hệ thống phục vụ hoạt động phát triển AI và điện toán đám mây. Những môi trường này có thể lưu trữ thông tin xác thực, khóa truy cập, mã nguồn và dữ liệu phục vụ quá trình xây dựng, thử nghiệm phần mềm.
Nếu những thông tin đó bị chiếm đoạt, hacker có thể tận dụng để tiếp cận những hệ thống khác có liên kết, tùy thuộc vào quyền truy cập được cấp và các biện pháp bảo vệ bổ sung.
Đáng chú ý, một sự cố an ninh mạng khác từng ảnh hưởng đến nền tảng phát triển đám mây Brev của Nvidia. Theo thông báo Nvidia gửi khách hàng bị ảnh hưởng, hoạt động truy cập trái phép diễn ra trong khoảng thời gian từ ngày 4 đến 20/10, có khả năng khiến một số thông tin lưu trên nền tảng bị lộ, trong đó có khóa SSH dùng để truy cập máy ảo của khách hàng.
Nvidia cho biết đã thay thế những khóa bị ảnh hưởng và cập nhật các máy chủ của khách hàng, đồng thời chưa tìm thấy bằng chứng những khóa này bị sử dụng trái phép.
Cần phân biệt rõ sự cố Brev với cáo buộc của The Gentlemen: Hiện chưa có bằng chứng cho thấy hai sự việc có liên quan hoặc cùng xuất phát từ một cuộc tấn công. Tuy nhiên, sự cố Brev cho thấy việc bảo vệ thông tin xác thực và hệ thống phát triển phần mềm là vấn đề đặc biệt quan trọng với các nền tảng phục vụ ngành AI.