
SIMO cảnh báo 5,6 triệu lượt khách hàng, 175,2 triệu hồ sơ đã 'gắn' sinh trắc học
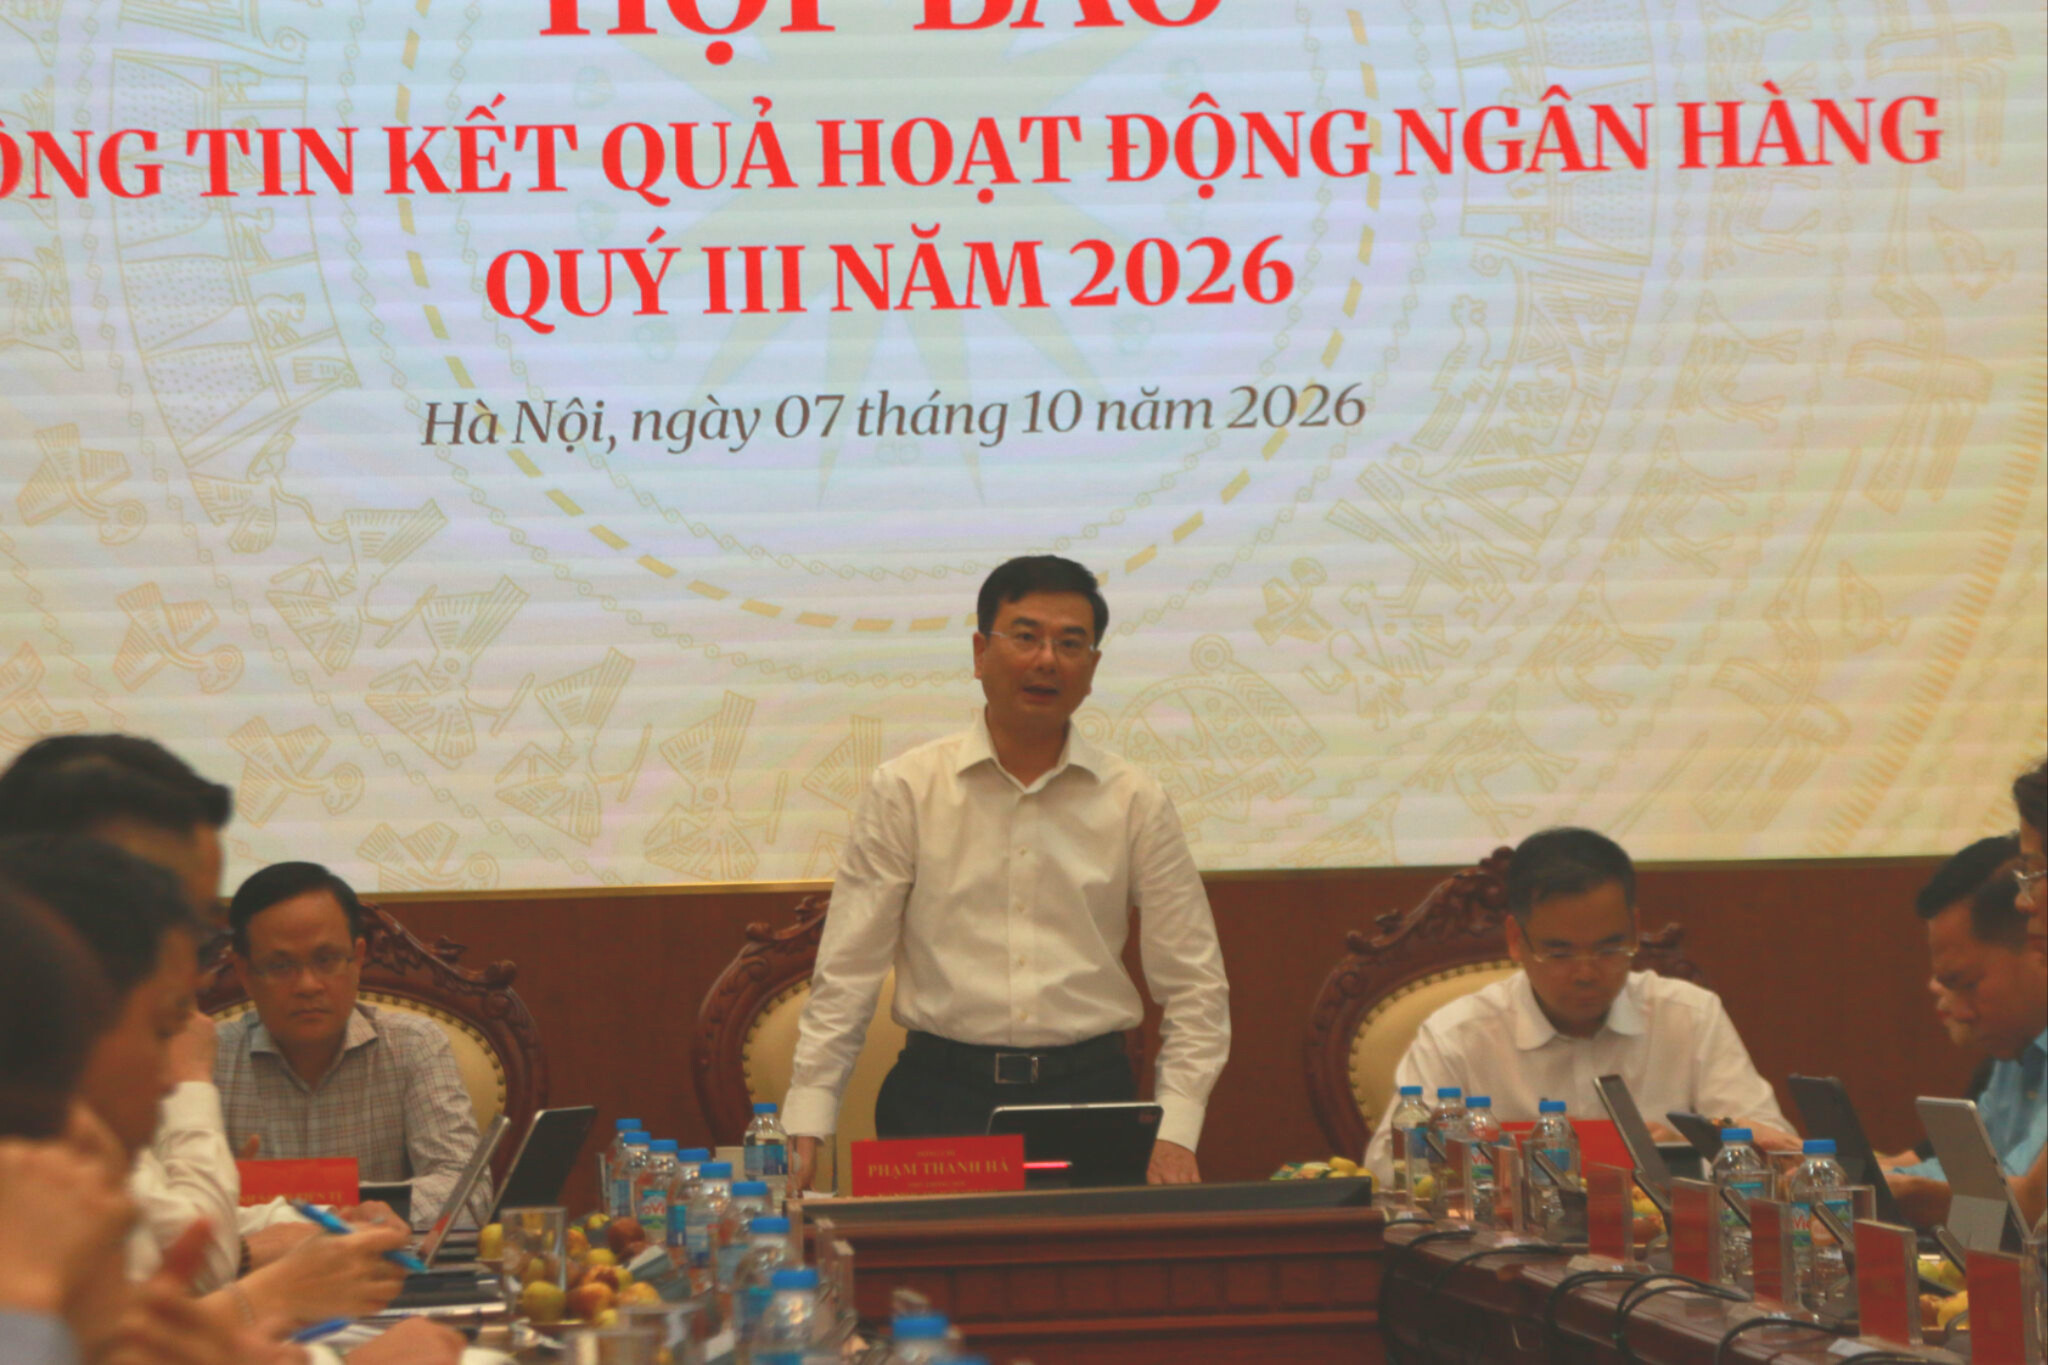
Chiều 7/10, tại họp báo quý III/2026 của Ngân hàng Nhà nước (NHNN) ở Hà Nội, ông Lê Hoàng Chính Quang, Cục trưởng Cục Công nghệ thông tin, cho biết tính đến ngày 28/9, hệ thống SIMO đã cảnh báo hơn 5,6 triệu lượt khách hàng.
Đáng chú ý, toàn ngành đã đối chiếu sinh trắc học cho 175,2 triệu hồ sơ khách hàng cá nhân có tài khoản thanh toán.
SIMO là hệ thống giám sát do NHNN vận hành, nơi các ngân hàng, ví điện tử chia sẻ cho nhau danh sách tài khoản, ví và thẻ có dấu hiệu gian lận. Theo ông Quang, khi khách hàng định chuyển tiền tới một tài khoản trong danh sách, ngân hàng sẽ cảnh báo, tạm dừng hoặc yêu cầu xác thực thêm. Mọi việc diễn ra trước khi tiền rời tài khoản.
Sau khi nhận cảnh báo, hơn 1,9 triệu lượt khách hàng đã tạm dừng hoặc hủy giao dịch, với tổng giá trị hơn 6.300 tỉ đồng, ông Quang cho biết. Nói cách khác, cứ ba người nhận cảnh báo thì khoảng một người quyết định không chuyển tiền.
Thêm hơn 12 triệu hồ sơ có sinh trắc học trong ba tháng
Tính đến ngày 2/10, bên cạnh 175,2 triệu hồ sơ cá nhân, đã có 2,94 triệu hồ sơ khách hàng tổ chức được đối chiếu thông tin qua căn cước gắn chip và ứng dụng VNeID, theo số liệu NHNN công bố tại họp báo. So với cuối tháng 6, số hồ sơ cá nhân tăng thêm hơn 12 triệu. Việc đối chiếu theo Đề án 06 nhằm loại bỏ tài khoản đứng tên người khác, công cụ quen thuộc để kẻ lừa đảo nhận và tẩu tán tiền.
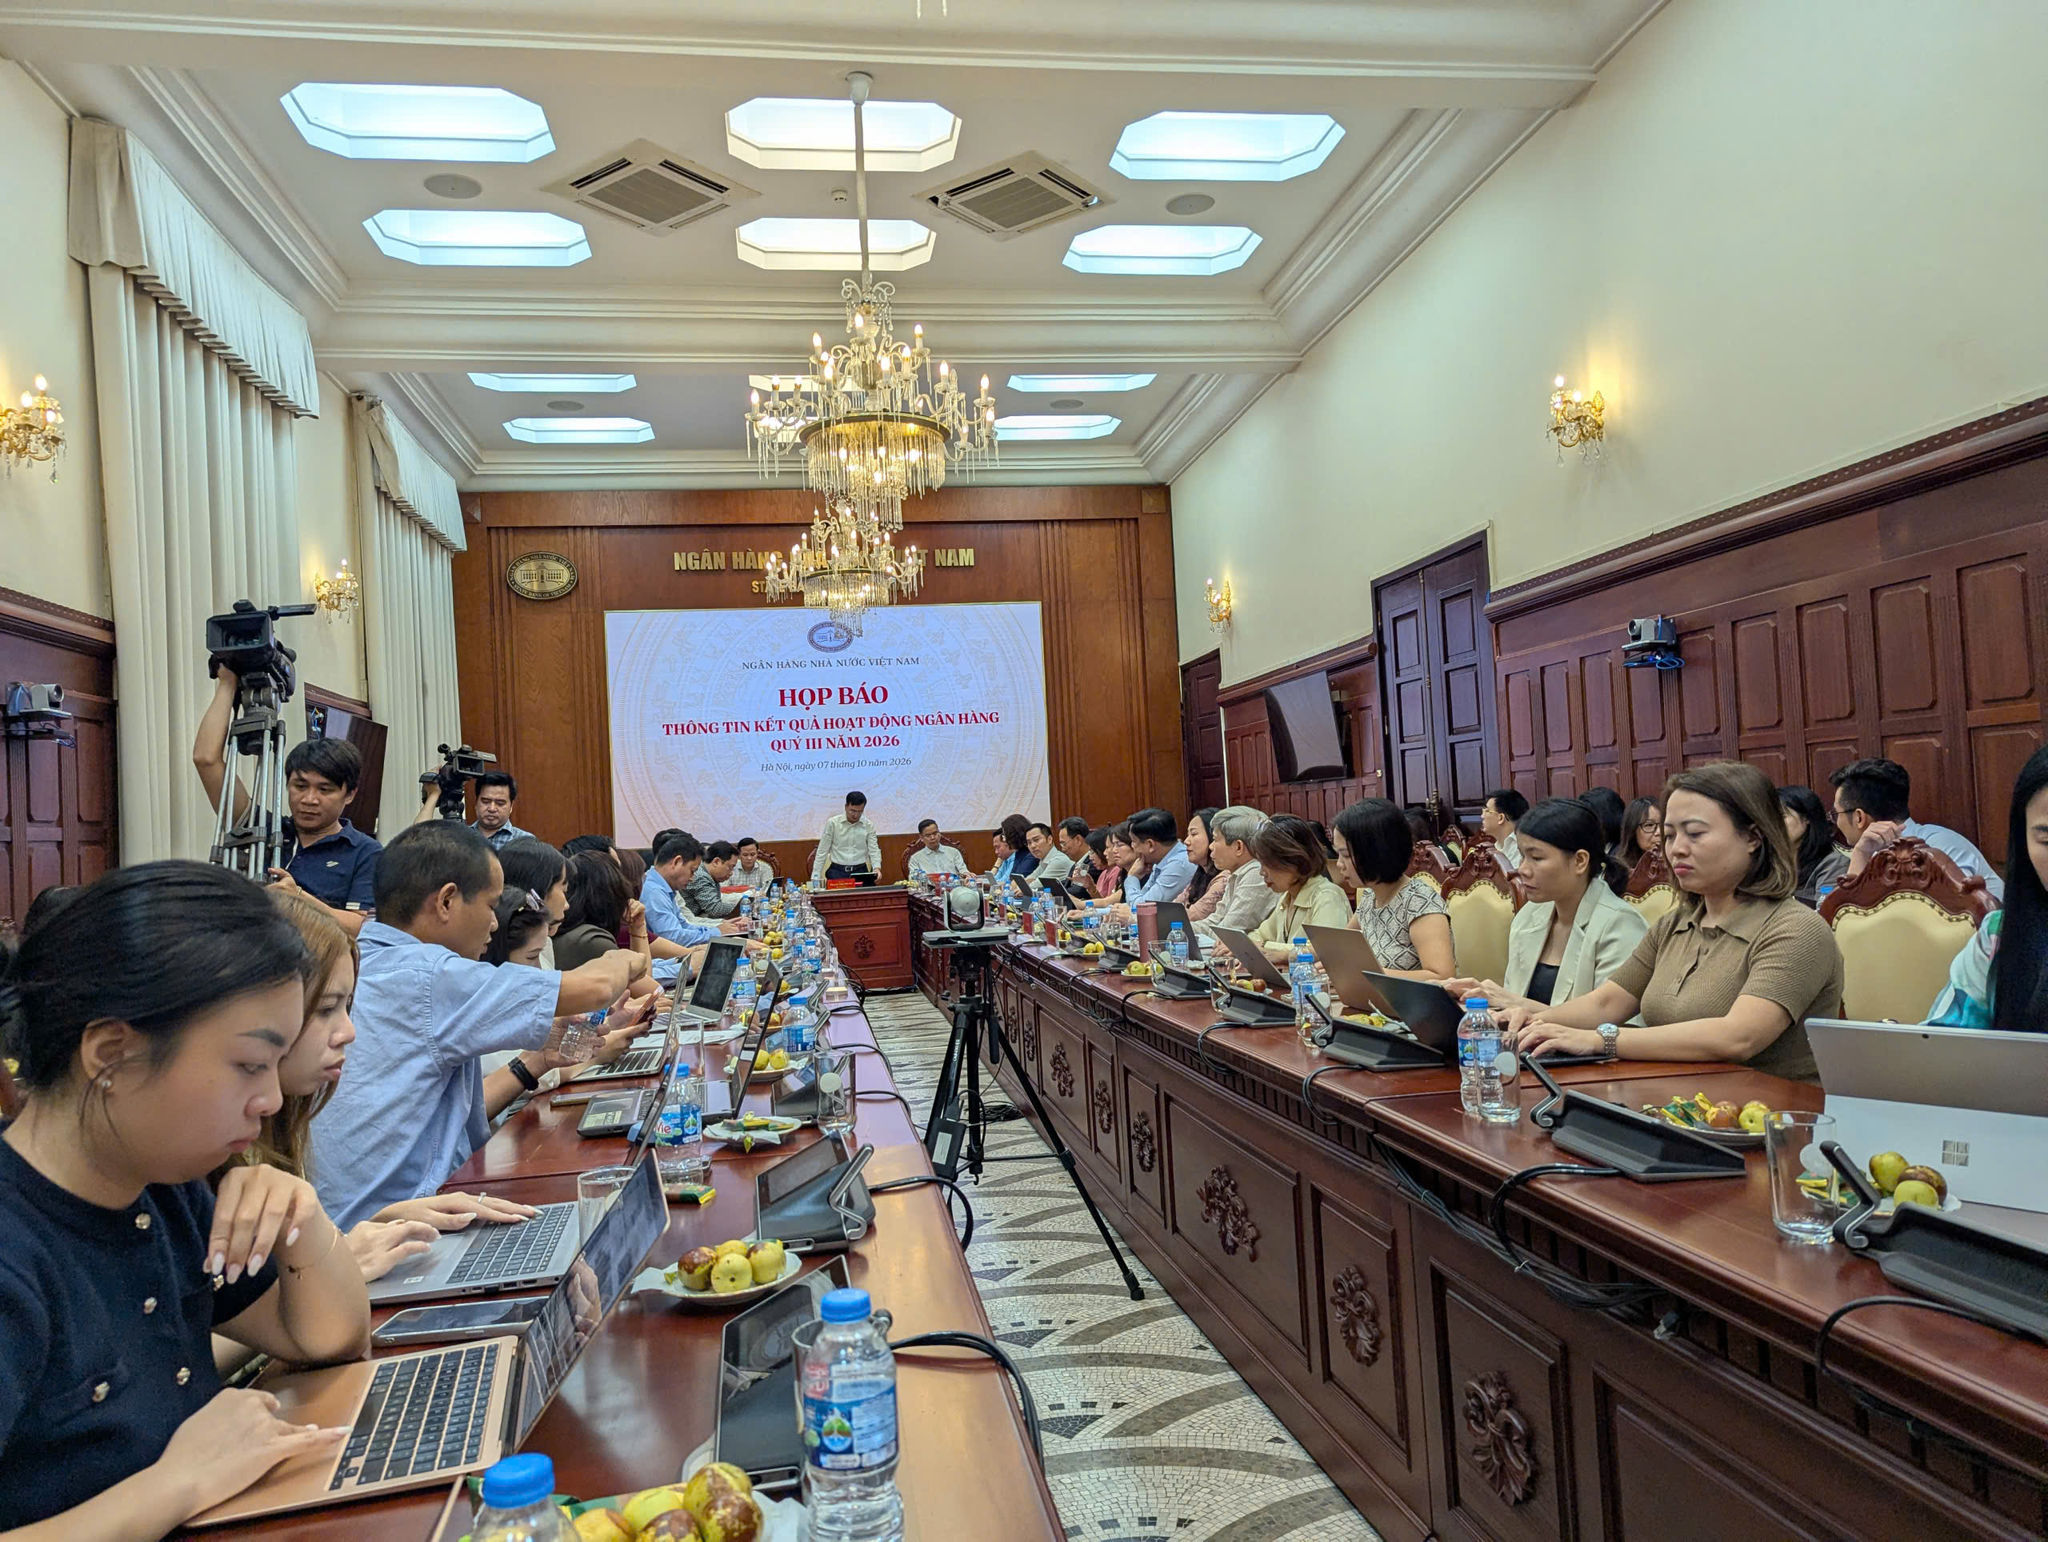
Tại họp báo, NHNN cũng nhắc lại kế hoạch phối hợp phòng, chống lừa đảo trực tuyến mà NHNN và Bộ Công an kí ngày 23/6/2026. Theo đó, hai cơ quan thường xuyên trao đổi thông tin; phát hiện, ngăn chặn, điều tra các vụ lừa đảo trực tuyến; nhận diện phương thức, thủ đoạn mới; nâng hiệu quả xác minh, phong tỏa và truy vết dòng tiền liên quan đến hành vi phạm tội.
Khi giọng nói người thân cũng có thể là 'hàng giả'
Cũng theo ông Quang, ngân hàng đang hứng hai kiểu tấn công cùng lúc: vào hệ thống thông tin và vào chính khách hàng. Các Thông tư 09, 50 và 77 của NHNN yêu cầu ngân hàng phân loại hệ thống theo cấp độ, thường xuyên diễn tập ứng cứu sự cố và kiểm thử xâm nhập để chủ động phát hiện lỗ hổng.
Ở phía khách hàng, ứng dụng ngân hàng phải nhận ra điện thoại đã bị can thiệp hoặc cài phần mềm can thiệp, và dừng giao dịch khi đó. Ngân hàng cũng phải tăng xác thực ở những bước dễ bị lợi dụng như mở tài khoản, đổi thiết bị hoặc khi giao dịch có dấu hiệu bất thường.
Tuy vậy, ông Quang thừa nhận công nghệ deepfake giả giọng nói, khuôn mặt người thân "như thật" khiến người dùng rất khó tự phân biệt. Ông khuyến cáo không vội làm theo cuộc gọi, tin nhắn giục chuyển tiền hoặc đòi giữ bí mật, mà xác minh lại qua một kênh độc lập như số quen hay tổng đài chính thức. Mật khẩu, mã OTP, mã PIN không đưa cho bất kì ai, kể cả người xưng là nhân viên ngân hàng.
Ứng dụng chỉ nên cài từ kho chính thức và ứng dụng chính chủ của ngân hàng. Khi nghi mình bị lợi dụng, người dùng cần báo ngay cho ngân hàng để khóa tài khoản và trình báo công an, không chờ đến lúc chắc chắn bị lừa.