3 tỉ USD bị đóng băng sau vụ Binance: Crypto còn phi tập trung đến đâu?
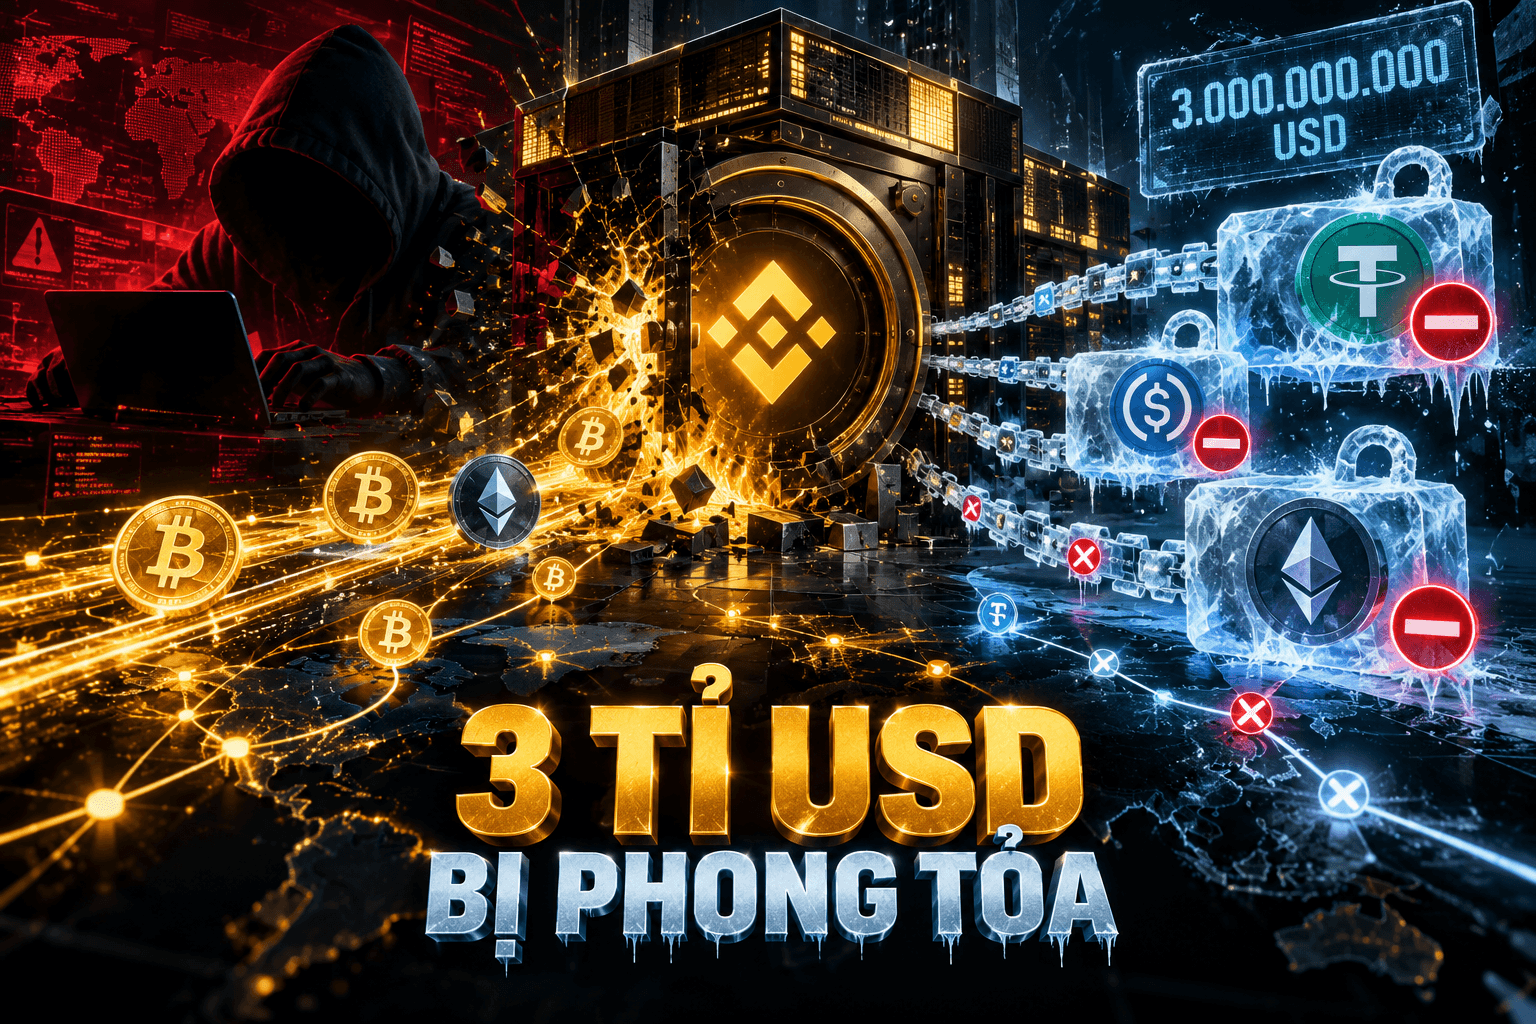
Khoảng 3 tỉ USD liên quan vụ hack Binance đã bị khóa chỉ sau vài giờ nhờ các tổ chức phát hành stablecoin và những bên kiểm soát hạ tầng blockchain. Tốc độ ấy giữ lại được một phần lớn tài sản, nhưng cũng đặt lại câu hỏi tiền mã hóa phi tập trung đến đâu và ai phải gánh thiệt hại khi hệ thống lưu kí của sàn bị xâm nhập.
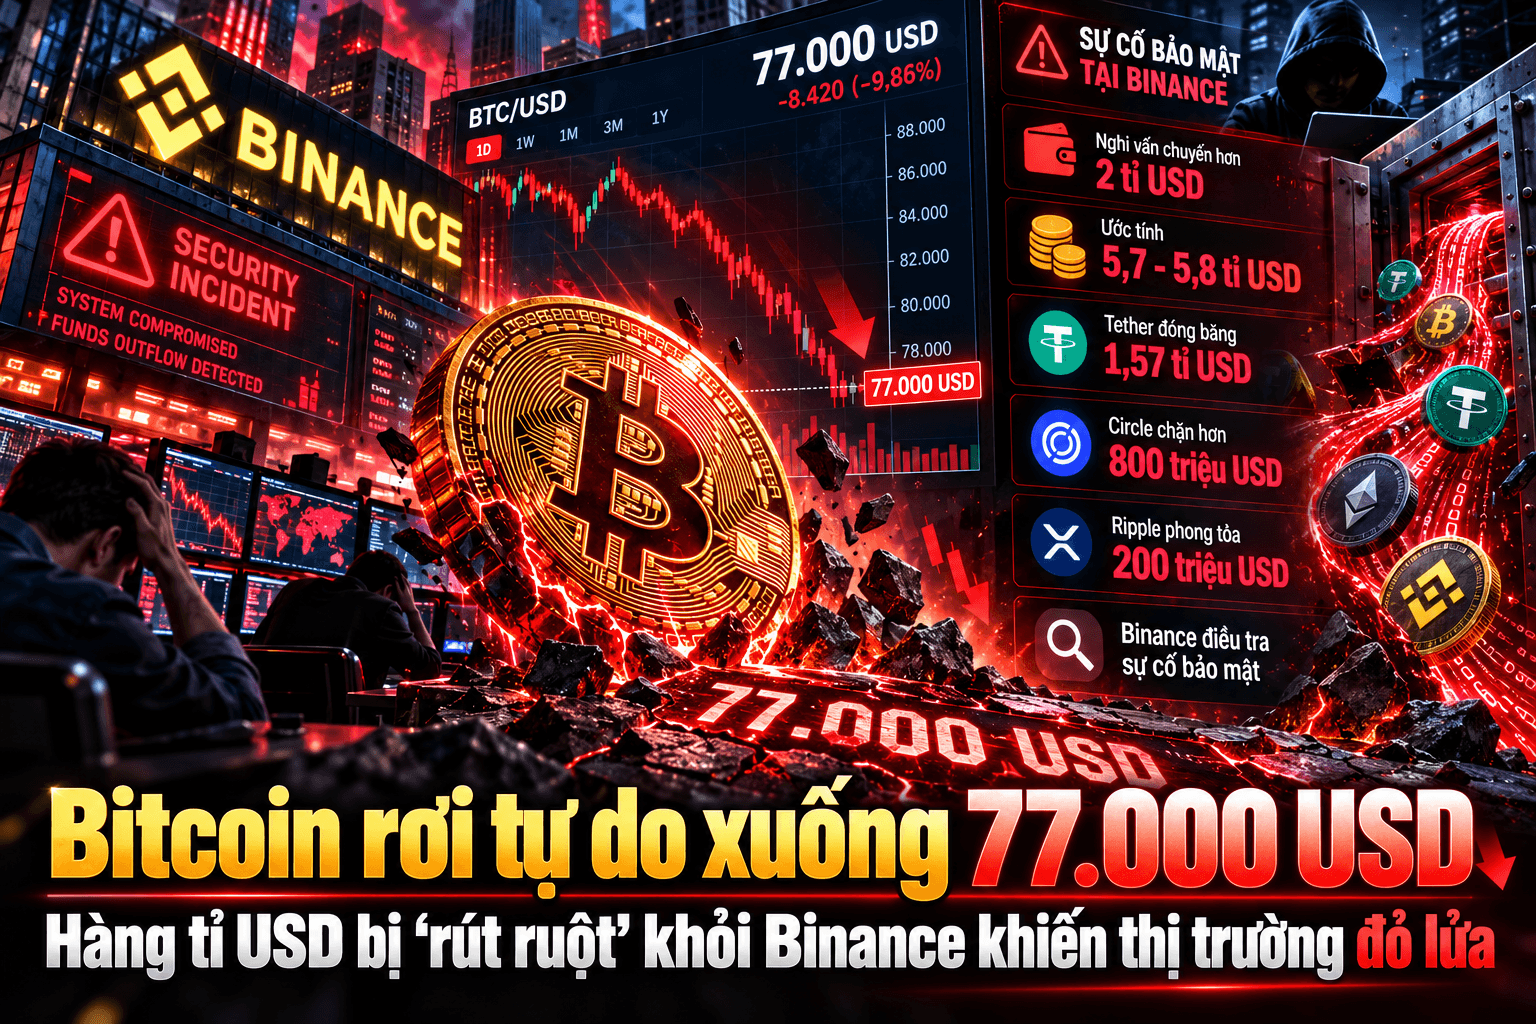
Binance ước tính khoảng 6,3 tỉ USD tài sản đã bị ảnh hưởng. Theo Reuters, điều tra ban đầu cho thấy máy tính của một kỹ sư DevOps có thể đã bị hacker xâm nhập. Theo Binance, chỉ vài giờ sau, khoảng 3 tỉ USD tài sản liên quan đã bị đóng băng on-chain. Tether khóa gần 1,57 tỉ USDT, Circle hơn 800 triệu USDC.
Theo đồng sáng lập Binance Yi He, Ripple, World Liberty Financial và BitGo khóa thêm hơn 220 triệu USD. Hội đồng bảo mật Arbitrum cũng can thiệp với khoảng 30,5 triệu USD. Các biện pháp phong tỏa này không cần chữ kí hay sự chấp thuận của địa chỉ đang nắm giữ số tài sản đó. Với người dùng, đó là tin tốt. Nhưng nếu tiền mã hóa được tạo ra để bớt phụ thuộc vào trung gian, vì sao vài tổ chức vẫn khiến hàng tỉ USD bất động chỉ trong vài giờ?
Ai thực sự có thể khóa tiền mã hóa?
Câu trả lời nằm ở chỗ không phải tài sản số nào cũng được thiết kế giống nhau. USDT (Tether) và USDC (Circle) là stablecoin do doanh nghiệp phát hành và quản trị. Circle có thể chặn một địa chỉ để địa chỉ đó không gửi hay nhận được USDC. Tether cũng có quyền đưa địa chỉ vào danh sách đen. Đây không phải đảo ngược giao dịch, mà là chặn token tại địa chỉ đó di chuyển tiếp.
Theo dữ liệu BlockSec được Cointelegraph dẫn lại, trong năm 2025 Tether đã đưa 4.163 địa chỉ trên Ethereum và Tron vào danh sách đen, qua đó đóng băng khoảng 1,26 tỉ USD USDT. Chỉ 3,6% số địa chỉ này được gỡ khỏi danh sách trong cùng năm. Trước đó, tháng 11/2023, Tether cũng từng khóa khoảng 225 triệu USDT nằm trong các ví tự lưu kí.
Tuy nhiên, quyền can thiệp không chỉ tồn tại ở các stablecoin có nhà phát hành tập trung. Trường hợp Arbitrum cho thấy chính hạ tầng blockchain cũng có thể tạo ra những điểm kiểm soát tương tự. Sau vụ Binance, Hội đồng Bảo mật của mạng lớp 2 này đã chuyển 74,56 triệu ARB cùng 8.425 ETH liên quan đến kẻ tấn công sang một địa chỉ bị khóa. Theo Arbitrum, số tài sản này chỉ có thể được di chuyển tiếp thông qua quyết định quản trị của ArbitrumDAO.
Điểm đáng chú ý là 8.425 ETH nói trên nằm trên Arbitrum One, không phải trên mạng chính Ethereum. Bản thân ether không có một công ty phát hành có quyền đưa địa chỉ vào danh sách đen. Nhưng khi ETH được chuyển lên một mạng lớp 2, khả năng can thiệp còn phụ thuộc vào cơ chế quản trị của chính mạng đó.
Arbitrum từng sử dụng quyền khẩn cấp này trước đây. Tháng 4/2026, Hội đồng Bảo mật gồm 12 thành viên do ArbitrumDAO lựa chọn đã chuyển 30.766 ETH, khi đó trị giá khoảng 71 triệu USD, khỏi địa chỉ liên quan vụ KelpDAO. Theo báo cáo của Arbitrum, hội đồng đã tạm nâng cấp hợp đồng Inbox trên Ethereum để tạo giao dịch thay cho địa chỉ mục tiêu, chuyển tài sản đi rồi khôi phục hợp đồng về trạng thái trước đó.
Cơ chế khẩn cấp này vốn được công khai trong thiết kế quản trị của Arbitrum. Vì vậy, điều đáng chú ý không phải mạng bất ngờ có thêm quyền kiểm soát, mà là vụ việc cho thấy rõ một thực tế rằng phi tập trung không đồng nghĩa mọi lớp của hệ thống đều hoàn toàn không thể bị can thiệp.
Tầng gốc khó bị “bấm nút” hơn
Bitcoin không có một nhà phát hành nắm khóa quản trị để đưa địa chỉ vào danh sách đen. ETH trên mạng chính Ethereum cũng tương tự. Người tạo khối có thể từ chối đưa một giao dịch vào khối của mình, còn quy tắc mạng về lí thuyết vẫn có thể thay đổi thông qua quá trình nâng cấp. Tuy nhiên, không tồn tại một khóa quản trị cho phép một tổ chức trực tiếp đóng băng BTC hoặc ETH tại một địa chỉ cụ thể.
Vụ Binance cho thấy khá rõ sự khác biệt này. Theo TRM Labs, sau các đợt phong tỏa, kẻ tấn công vẫn kiểm soát hơn 420.000 ETH và 18.270 BTC, tổng trị giá khoảng 2,4 tỉ USD tại thời điểm thống kê. Đây là những tài sản không thể bị một nhà phát hành đơn phương đưa vào danh sách chặn như USDT hay USDC. TRM Labs đồng thời cho rằng nhóm TraderTraitor liên quan tới Triều Tiên đứng sau vụ tấn công với độ tin cậy cao.
Do đó, khi nói một tài sản mã hóa có “phi tập trung” hay có thể bị khóa hay không, cần nhìn vào nhiều lớp. Đó là loại tài sản gì, đang nằm trên mạng nào và ai có quyền quản trị lớp hạ tầng đó. Nơi cất giữ tài sản cũng quan trọng không kém. Một người tự giữ BTC bằng khóa riêng trực tiếp kiểm soát số bitcoin của mình, trong khi người có số dư BTC trên Binance phải giao quyền lưu kí cho sàn. Blockchain bên dưới vẫn có thể phi tập trung, nhưng lớp giữ tài sản phía trên lại phụ thuộc vào một tổ chức tập trung.
Nút đóng băng đang thành yêu cầu pháp lí
Luật GENIUS của Mỹ, được kí ngày 18/7/2025, quy định nhà phát hành stablecoin thuộc phạm vi điều chỉnh phải có khả năng kỹ thuật để thực hiện các “lệnh hợp pháp”, trong đó có yêu cầu thu giữ, đóng băng, đốt hoặc ngăn chuyển token. Yêu cầu này cũng tác động đến stablecoin do tổ chức nước ngoài phát hành nếu muốn được cung cấp tại thị trường Mỹ.
Theo Văn phòng Kiểm soát tiền tệ Mỹ (OCC), luật chỉ có hiệu lực từ 18/1/2027. Từ 18/7/2028, các nhà cung cấp dịch vụ tài sản số nhìn chung không được cung cấp stablecoin cho người ở Mỹ nếu token không do một nhà phát hành được cấp phép phát hành. Khả năng can thiệp vì thế đang chuyển từ lựa chọn thiết kế thành nghĩa vụ pháp lí.
Ví của sàn bị tấn công, ai phải đền?
Trách nhiệm phụ thuộc vào luật áp dụng, hợp đồng với khách, cấu trúc lưu kí và nguyên nhân sự cố. Liên minh châu Âu (EU) là nơi quy định rõ nhất. Điều 75 Quy định MiCA buộc tổ chức lưu kí chịu trách nhiệm khi tài sản của khách mất do sự cố có thể quy cho họ. Mức bồi thường tối đa bằng giá thị trường tại thời điểm mất. Tài sản lưu kí cũng phải tách khỏi tài sản doanh nghiệp để chủ nợ không thể đòi khi sàn phá sản.
Tuy nhiên, không thể áp Điều 75 MiCA trực tiếp cho toàn bộ Binance.com. Từ 5/1/2026, nền tảng toàn cầu của Binance chuyển sang cấu trúc ba pháp nhân được ADGM FSRA giám sát. Trong đó, Nest Clearing and Custody Limited chịu trách nhiệm lưu kí tài sản số của người dùng, trừ một số ngoại lệ. Binance đã tuyên bố sẽ bù toàn bộ thiệt hại bằng quỹ SAFU và tiền của công ty. Đó là cam kết của doanh nghiệp, chưa phải kết luận của tòa án.
Sức khỏe tài chính của sàn quyết định nhiều. Bybit mất gần 1,5 tỉ USD từ một ví lạnh Ethereum hồi tháng 2/2025. Chỉ trong 72 giờ, sàn đã khôi phục dự trữ 1:1 nhờ tiền vay và mua ETH. WazirX mất hơn 230 triệu USD từ một ví đa chữ kí vào tháng 7/2024 và phải tái cấu trúc tại Singapore. Theo phương án được tòa án phê chuẩn ngày 13/10/2025, đợt chia đầu tương đương khoảng 85% giá trị. Nếu bên lưu kí đủ sức hấp thụ khoản lỗ, khách hàng gần như không cảm nhận được thiếu hụt. Nếu không, tổn thất có thể biến thành một quá trình pháp lí kéo dài. Mt. Gox phá sản từ năm 2014, còn hạn trả nợ vừa bị lùi từ 31/10/2026 sang 31/10/2027.
Chính những điểm kiểm soát tập trung đã giúp phong tỏa hàng tỉ USD trước khi kẻ tấn công tẩu tán thêm. Nhưng vụ Binance cũng cho thấy mặt trái của việc giao tài sản cho một tổ chức lưu kí: một điểm truy cập nội bộ bị xâm nhập có thể đe dọa lượng tài sản khổng lồ và buộc cả hệ thống phải phản ứng khẩn cấp.
Người tự giữ khóa có thể giảm rủi ro đối tác từ sàn, nhưng phải tự chịu trách nhiệm bảo vệ khóa riêng. Nếu khóa bị mất hoặc tài sản bị đánh cắp mà không có lỗi của một bên lưu kí, sẽ không có một tổ chức mặc định đứng ra bù khoản thiếu hụt. Một hệ sinh thái có thể phi tập trung ở tầng gốc nhưng chứa nhiều điểm kiểm soát ở các lớp phía trên. Khi người dùng chuyển sang stablecoin, đưa tài sản lên mạng lớp 2 hoặc gửi vào một sàn tập trung, quyền kiểm soát và khả năng can thiệp có thể thay đổi hoàn toàn.