
41% cuộc tấn công mạng tại Việt Nam nhắm vào hệ thống tài chính - ngân hàng
TS. Đào Minh Tú, Phó Chủ tịch kiêm Tổng Thư ký Hiệp hội Ngân hàng Việt Nam, cảnh báo AI đang tạo ra những nguy cơ mới đối với an ninh tài chính, trong khi công nghệ lượng tử có thể đe dọa các chuẩn mã hóa hiện nay. Ngành ngân hàng cần chuyển từ phòng thủ thụ động sang chủ động phát hiện, ngăn chặn rủi ro.
Năm 2025, Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng vào các cơ quan, doanh nghiệp, trong đó khoảng 41% nhắm trực tiếp vào hệ thống tài chính - ngân hàng.
Tại Diễn đàn "An ninh Tài chính số Việt Nam 2026" diễn ra sáng 6/11 tại TP.HCM, TS. Đào Minh Tú cho rằng ngành ngân hàng đã đi qua giai đoạn phổ cập giao dịch số và bước vào giai đoạn phát triển chiều sâu. AI, công nghệ lượng tử và các nền tảng tài chính thông minh đang mở ra cơ hội nâng cao chất lượng dịch vụ, nhưng đồng thời đặt ra yêu cầu cấp thiết về bảo vệ dữ liệu, tài sản và niềm tin của người dùng.
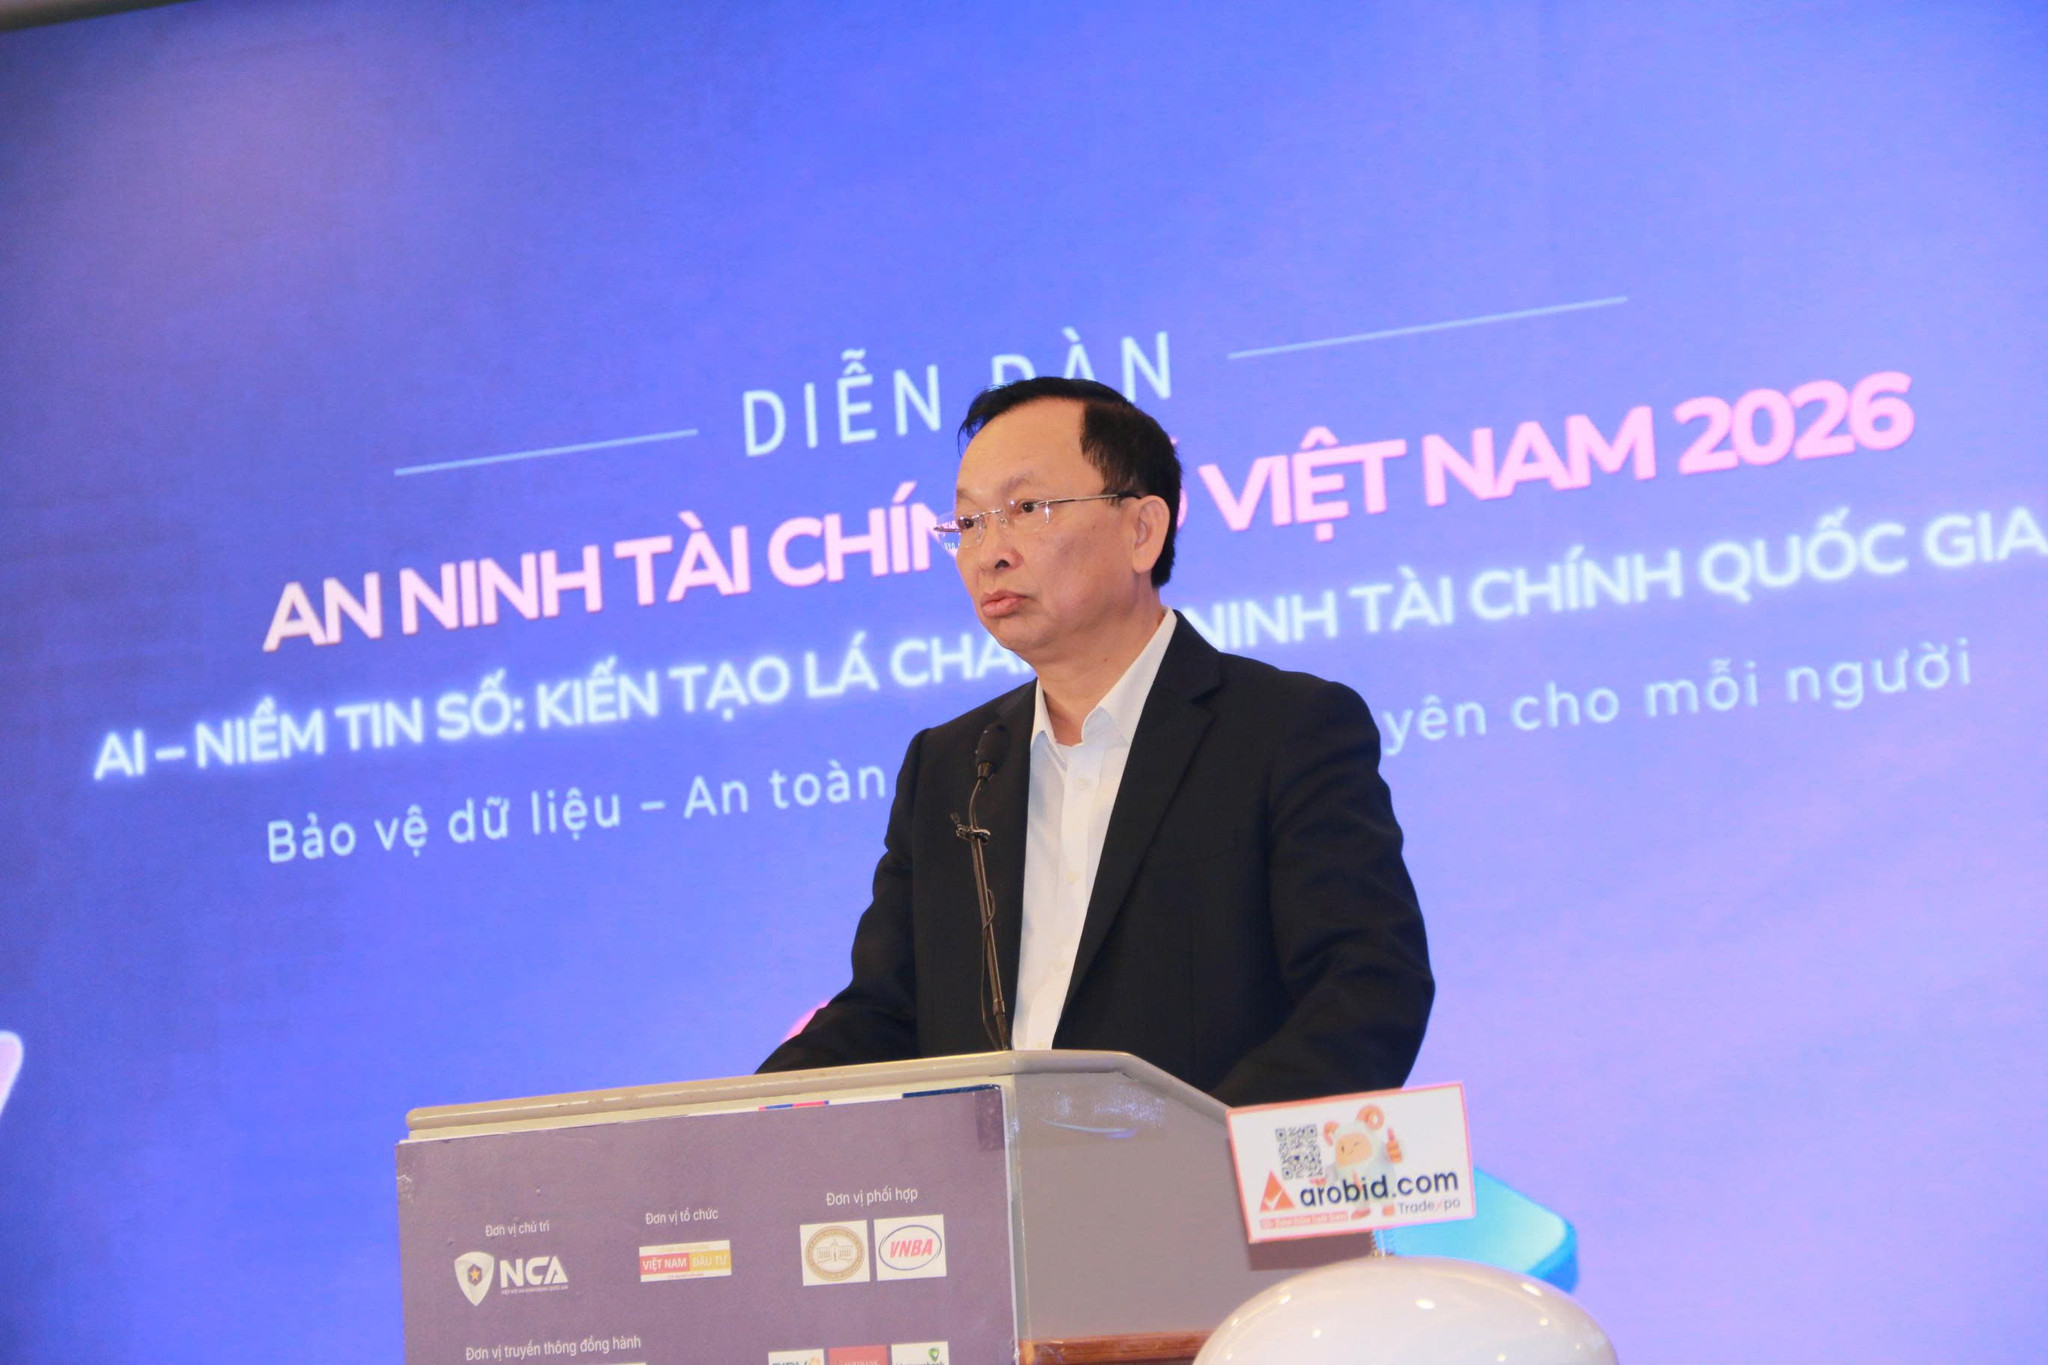
Trong báo cáo dẫn đề với chủ đề “AI và Niềm tin số: Kiến tạo lá chắn An ninh Tài chính Việt Nam”, ông Đào Minh Tú nhấn mạnh an ninh tài chính trong kỷ nguyên số không còn chỉ là bảo vệ tiền mặt, kho tiền hay hệ thống ATM. Trọng tâm hiện nay là bảo vệ dữ liệu, thông tin cá nhân, tài sản số và toàn bộ hệ thống giao dịch.
AI mở rộng cơ hội, tội phạm mạng cũng tinh vi hơn
Theo TS. Đào Minh Tú, chuyển đổi số trong ngành ngân hàng Việt Nam đã đạt nhiều kết quả đáng chú ý. Khoảng 89% người trưởng thành tại Việt Nam có tài khoản thanh toán tại ngân hàng. Việc xác thực thông tin khách hàng được đẩy nhanh nhờ kết nối với ứng dụng VNeID, hiện có hơn 67 triệu người dùng, cùng Cơ sở dữ liệu quốc gia về dân cư.
Giá trị thanh toán không dùng tiền mặt đã đạt mức gấp 28 lần GDP quốc gia. Hệ thống hóa đơn điện tử xử lý hàng chục tỷ giao dịch thông suốt. Tại nhiều ngân hàng lớn, hơn 95% giao dịch được thực hiện hoàn toàn trên môi trường số, với tốc độ tăng trưởng hằng năm trên 34%.
Những con số này cho thấy giao dịch số đã trở thành một phần quan trọng trong hoạt động kinh tế. Tuy nhiên, quy mô giao dịch càng lớn, mức độ phụ thuộc vào công nghệ càng cao thì yêu cầu bảo vệ hệ thống càng trở nên cấp thiết.
Ông Tú cho biết ngành ngân hàng đang chuyển từ mô hình khách hàng tự thao tác trên ứng dụng sang mô hình ngân hàng giao tiếp và hỗ trợ tự động. Theo đó, ngân hàng không chỉ cung cấp công cụ giao dịch mà còn hướng đến vai trò trợ lý thông minh, có khả năng hiểu nhu cầu và chủ động bảo vệ khách hàng theo thời gian thực.
Sự thay đổi này gắn với hai làn sóng công nghệ lớn là trí tuệ nhân tạo (AI) và công nghệ lượng tử.
Về AI, theo số liệu được TS. Đào Minh Tú dẫn tại diễn đàn, khoảng 80% doanh nghiệp Việt Nam đã ứng dụng công nghệ này vào hoạt động. Riêng ngành ngân hàng, trên 70% tổ chức tín dụng đã ứng dụng AI trong chấm điểm tín dụng, định danh điện tử (eKYC), phát hiện gian lận và phòng chống rửa tiền (AML).
AI không còn chỉ phục vụ tạo văn bản, hình ảnh hay tự động hóa những công việc đơn giản. Công nghệ này đang phát triển năng lực suy luận, xử lý các bài toán phức tạp và hỗ trợ vận hành các quy trình nghiệp vụ.
Một số ngân hàng đã sử dụng trợ lý AI để tiếp nhận và trả lời cuộc gọi của khách hàng. Các hệ thống này có thể hỗ trợ người dùng ngay khi phát sinh nhu cầu, thay vì phụ thuộc hoàn toàn vào nhân viên tổng đài truyền thống.
Tuy nhiên, cùng với khả năng ứng dụng rộng hơn, AI cũng trở thành công cụ để tội phạm thực hiện các hành vi lừa đảo tinh vi.
TS. Đào Minh Tú cảnh báo tội phạm tài chính đang chuyển từ hoạt động nhỏ lẻ sang các tổ chức có tính chuyên nghiệp, kết nối xuyên quốc gia. Chúng lợi dụng AI để tạo hình ảnh, giọng nói giả mạo (Deepfake), tự động tìm kiếm lỗ hổng hệ thống và xây dựng các kịch bản thao túng tâm lý, khiến người dân tự chuyển tiền cho đối tượng lừa đảo.
Theo báo cáo của Hiệp hội An ninh mạng quốc gia và Công ty An ninh mạng Viettel được ông dẫn tại diễn đàn, năm 2025, Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng vào các cơ quan, doanh nghiệp. Trong đó, khoảng 41% số cuộc tấn công nhắm trực tiếp vào hệ thống tài chính - ngân hàng.
Đáng chú ý, rủi ro không chỉ đến từ những lỗ hổng kỹ thuật. Yếu tố con người vẫn là mắt xích dễ bị khai thác.
Theo ông Tú, gần 1,9 triệu tài khoản người Việt vẫn sử dụng mật khẩu rất đơn giản như “123456”. Chỉ 36% người dùng bày tỏ lo ngại về Deepfake, mức thấp nhất trong các loại hình rủi ro được khảo sát.
Điều này cho thấy nhận thức về an toàn số chưa theo kịp tốc độ phát triển của công nghệ. Người dùng có thể tiếp cận dịch vụ ngân hàng nhanh hơn, nhưng không phải ai cũng đủ kỹ năng nhận diện hình ảnh giả, giọng nói giả hoặc những yêu cầu chuyển tiền bất thường.
Bên cạnh nguy cơ lừa đảo, việc đưa AI vào vận hành còn đặt ra bài toán quản trị dữ liệu. Nếu dữ liệu đầu vào hoặc định nghĩa nghiệp vụ không chính xác, hệ thống AI có thể nhân rộng sai sót với tốc độ rất nhanh.
Ông Tú cảnh báo một hệ thống tự động có thể đưa ra hàng triệu quyết định sai lầm chỉ trong vài giây trước khi bộ phận quản trị rủi ro kịp phát hiện. Nguy cơ rò rỉ thông tin nội bộ, dữ liệu nhạy cảm của khách hàng cũng tăng lên nếu ngân hàng không kiểm soát chặt cách thức thu thập, lưu trữ và xử lý dữ liệu.
Một vấn đề khác là năng lực hạ tầng công nghệ. Theo Chỉ số sẵn sàng AI của Cisco được ông dẫn, chỉ 13% doanh nghiệp tại Việt Nam được xếp vào nhóm chuẩn bị đầy đủ cho AI. Trong khi đó, 63% doanh nghiệp xác định nâng cấp khả năng mở rộng và tính linh hoạt của hạ tầng công nghệ thông tin là ưu tiên hàng đầu.
Những số liệu này cho thấy việc ứng dụng AI không thể chỉ dừng ở đầu tư phần mềm. Các tổ chức tài chính cần có hạ tầng tính toán, lưu trữ dữ liệu, nhân lực và cơ chế quản trị tương ứng.
Ngoài AI, công nghệ lượng tử cũng là thách thức dài hạn đối với an ninh tài chính.
Theo TS. Đào Minh Tú, máy tính lượng tử khai thác các hiệu ứng vật lý lượng tử để xử lý những lớp bài toán phức tạp mà máy tính truyền thống khó giải quyết trong thời gian hợp lý. Công nghệ này có tiềm năng tạo đột phá trong mô phỏng vật liệu, tối ưu hóa chuỗi cung ứng và nghiên cứu phát triển.
Tuy nhiên, năng lực tính toán lượng tử cũng có thể trở thành mối đe dọa đối với các chuẩn mã hóa đang bảo vệ giao dịch thanh toán, chữ ký số và dữ liệu ngân hàng.
Ông dẫn thông tin cho thấy, nếu năm 2019 giới khoa học ước tính cần khoảng 20 triệu Qubit để phá khóa thì đến năm 2025, con số này đã giảm xuống dưới 1 triệu Qubit.
Theo ông, nhóm chuyên gia an ninh mạng G7 và Liên minh châu Âu (EU) đã đặt mốc thời gian 2030-2032 cho việc chuyển đổi các hệ thống tài chính trọng yếu sang mật mã kháng lượng tử (Post-Quantum Cryptography - PQC).
Điều đó đặt ra yêu cầu ngành ngân hàng phải chuẩn bị từ sớm, thay vì đợi đến khi công nghệ lượng tử đủ khả năng tạo ra nguy cơ trực tiếp mới tiến hành nâng cấp hệ thống bảo mật.
Ngân hàng phải chuyển sang phòng thủ chủ động, bảo vệ dữ liệu từ gốc
Từ những nguy cơ trên, TS. Đào Minh Tú cho rằng an ninh tài chính trong thời đại số phải bắt đầu từ việc bảo vệ trục dữ liệu và niềm tin số của người dân.
Theo ông, dữ liệu tài chính - ngân hàng, thông tin cá nhân và dữ liệu sinh trắc học cần được bảo vệ nghiêm ngặt theo Luật Dữ liệu và Luật Bảo vệ dữ liệu cá nhân. Các dữ liệu quan trọng cần được lưu trữ, xử lý tại những trung tâm dữ liệu an toàn trong nước, đồng thời từng bước làm chủ công nghệ lõi.
Ông nhấn mạnh yêu cầu tự chủ công nghệ, tránh phụ thuộc hoàn toàn vào các mô hình AI hoặc dịch vụ bảo mật thuê ngoài từ nước ngoài.
Một trong những hướng đi được ông đề xuất là từng bước xây dựng các mô hình AI tiếng Việt chuyên ngành tài chính - ngân hàng, vận hành trên hạ tầng nội địa. Đây không chỉ là vấn đề phát triển công nghệ mà còn liên quan trực tiếp đến khả năng kiểm soát dữ liệu, bảo vệ thông tin khách hàng và bảo đảm an ninh hệ thống.
TS. Đào Minh Tú dẫn tinh thần Chỉ thị 57-CT/TW ngày 31/12/2025 của Ban Bí thư về tăng cường bảo đảm an ninh mạng, bảo mật thông tin và an ninh dữ liệu trong hệ thống chính trị, trong đó nhấn mạnh nguyên tắc: “Hệ thống thông tin nếu chưa đảm bảo an toàn thì kiên quyết không đưa vào sử dụng”.
Từ quan điểm phòng bệnh hơn chữa bệnh, ông cho rằng ngành ngân hàng cần chuyển từ tư duy chờ sự cố xảy ra rồi mới xử lý sang chủ động nhận diện và ngăn chặn rủi ro.
Để thực hiện mục tiêu này, ông Tú đưa ra 5 nhóm giải pháp trọng tâm.
Thứ nhất, chuẩn hóa dữ liệu nghiệp vụ và xây dựng khung quản trị AI rõ ràng. Các ngân hàng cần thống nhất định nghĩa dữ liệu trước khi đưa vào hệ thống AI xử lý. Những thông tin như mã định danh, cách tính ngày nợ và các tiêu chí nghiệp vụ phải được chuẩn hóa để hạn chế tình trạng AI hiểu sai, đưa ra tư vấn hoặc quyết định không chính xác.
Thứ hai, xác định rõ giới hạn tự quyết định của trợ lý AI. Những giao dịch có giá trị lớn hoặc tính chất nhạy cảm phải có con người phê duyệt. Hệ thống cũng cần được trang bị cơ chế dừng khẩn cấp (Emergency Stop), cho phép ngắt hoạt động ngay khi phát hiện dấu hiệu rủi ro.
Thứ ba, chuyển sang xử lý dữ liệu theo thời gian thực. Theo ông Tú, trong phòng chống lừa đảo, chỉ cần phát hiện chậm vài phút cũng có thể khiến người dân mất tiền.
Thay vì chỉ tổng hợp dữ liệu vào cuối ngày theo phương thức xử lý theo lô (Batch processing), ngân hàng cần phát triển hệ thống phân tích dòng dữ liệu tức thì (Real-time stream processing). Hệ thống có thể nhận diện các dấu hiệu bất thường như thiết bị lạ, vị trí giao dịch bất thường hoặc chuỗi chuyển tiền liên tục, từ đó ngăn chặn giao dịch gian lận trước khi tiền rời khỏi tài khoản.
Thứ tư, xây dựng hệ thống cảnh báo và phòng vệ ba lớp. Lớp đầu tiên là cảnh báo trực tiếp trên ứng dụng khi phát hiện khách hàng có dấu hiệu bị thao túng tâm lý. Lớp thứ hai tự động tạm dừng những giao dịch có mức độ rủi ro cao. Lớp thứ ba hỗ trợ khóa tài khoản tức thì 24/7 thông qua trợ lý ảo AI, đồng thời phối hợp với lực lượng an ninh mạng, đặc biệt là Cục A05 - Bộ Công an, để truy vết và xử lý.
Mô hình này hướng đến việc phát hiện sớm, ngăn chặn ngay và phối hợp xử lý nhanh, thay vì chỉ tập trung khắc phục hậu quả sau khi tiền đã bị chiếm đoạt.
Thứ năm, thiết lập vòng bảo vệ kỹ thuật bốn lớp cho trợ lý AI và xây dựng lộ trình nâng cấp mật mã hậu lượng tử.
Đối với AI, ông đề xuất vận hành trong hạ tầng cô lập, có cơ chế định danh riêng để lọc nguy cơ lộ lọt thông tin cá nhân, ngăn chặn các cuộc tấn công thông qua câu lệnh độc hại (Prompt Injection) và giám sát nhật ký hoạt động không thể chỉnh sửa.
Đối với hệ thống ngân hàng, cần rà soát các nền tảng mã hóa cốt lõi, hệ thống Core Banking và chữ ký số liên ngân hàng để chuẩn bị chuyển đổi sang các thuật toán mật mã kháng lượng tử. Việc này cần bám sát lộ trình và định hướng của Ban Cơ yếu Chính phủ.
Bên cạnh các giải pháp kỹ thuật, Hiệp hội Ngân hàng Việt Nam cũng đề xuất lộ trình bốn bước dành cho các tổ chức tín dụng và ngân hàng thương mại.
Bước đầu tiên là đánh giá toàn diện năng lực hạ tầng, nhân lực và dữ liệu. Thay vì chạy theo phong trào, triển khai nhiều dự án nhỏ lẻ, các tổ chức cần tập trung nguồn lực vào những ứng dụng có giá trị thực tế.
Bước thứ hai là chuẩn hóa dữ liệu nội bộ, rà soát danh mục hệ thống mật mã đang sử dụng và xây dựng kế hoạch chuyển đổi sang mật mã hậu lượng tử.
Bước thứ ba là triển khai công cụ phát hiện bất thường theo thời gian thực, đồng thời trang bị bộ lọc an toàn cho các ứng dụng AI trước khi đưa vào phục vụ khách hàng hoặc nhân viên.
Bước thứ tư là hình thành mạng lưới phối hợp liên ngành. Cục A05 - Bộ Công an được đề xuất giữ vai trò chủ trì vận hành hệ thống phòng vệ chung, chia sẻ danh sách tài khoản lừa đảo và phối hợp xử lý tội phạm. Ban Cơ yếu Chính phủ định hướng, hỗ trợ giải pháp mật mã kháng lượng tử. Các ngân hàng và doanh nghiệp công nghệ kết nối, chia sẻ dữ liệu gian lận theo thời gian thực để phát hiện, ngăn chặn website và dịch vụ giả mạo.
Cùng với đó, cần đầu tư phát triển nhân lực bảo mật chất lượng cao và nâng cao kỹ năng số cho người dân. Bởi dù hệ thống công nghệ có hiện đại đến đâu, người dùng vẫn là một mắt xích quan trọng trong chuỗi bảo vệ tài sản.
TS. Đào Minh Tú cho rằng sự tồn tại bền vững của một ngân hàng không chỉ phụ thuộc vào tốc độ giao dịch hay mức độ tiện lợi của dịch vụ, mà còn nằm ở năng lực quản trị rủi ro và khả năng giữ vững niềm tin của khách hàng.
Ông nhấn mạnh: “Niềm tin của người dân chỉ có thể được giữ vững khi mỗi giao dịch - dù là một chạm hay một câu lệnh - đều được bảo vệ bởi một lá chắn an toàn và thông minh ngay từ ngày đầu triển khai”.
Theo ông, AI và công nghệ lượng tử vừa tạo ra thách thức vừa mở ra cơ hội để ngành ngân hàng nâng cấp hạ tầng an toàn thông tin, hướng tới mô hình tài chính thông minh, an toàn và hiệu quả. Tuy nhiên, muốn xây dựng được lá chắn an ninh tài chính quốc gia, các cơ quan quản lý, ngân hàng, tổ chức tín dụng và doanh nghiệp công nghệ phải phối hợp thực chất, cùng chia sẻ trách nhiệm trong bảo vệ dữ liệu và tài sản của người dân.