

Hacker làm nóng nhiều tủ lạnh siêu thị lên 50 độ C, gây cháy và hỏng thực phẩm
Hacker khiến nhiệt độ của nhiều tủ lạnh tại các siêu thị ở Pháp tăng lên 50 độ C vào đêm 11/10, gây ra những vụ cháy và làm hư hỏng thực phẩm trong hàng trăm cửa hàng trên khắp cả nước.
Văn phòng Công tố Paris cho biết một cuộc tấn công mạng “trên diện rộng” đang ảnh hưởng đến các tủ lạnh kết nối mạng tại nhiều chuỗi bán lẻ thực phẩm lớn trên khắp nước Pháp. Thiệt hại được ghi nhận bao gồm thực phẩm bị hư hỏng và các vụ cháy.
Trong khi đó, Thủ tướng Pháp Sébastien Lecornu đã chỉ đạo Cơ quan An ninh mạng quốc gia Pháp (ANSSI) điều tra vụ việc, theo nguồn tin của Reuters từ văn phòng thủ tướng.
Nguồn tin này cho biết Pháp đang “phối hợp với các đối tác châu Âu, do những quốc gia khác cũng có thể bị ảnh hưởng”, đồng thời điều tra xem liệu các doanh nghiệp Pháp khác có đang đối mặt với nguy cơ tương tự hay không.
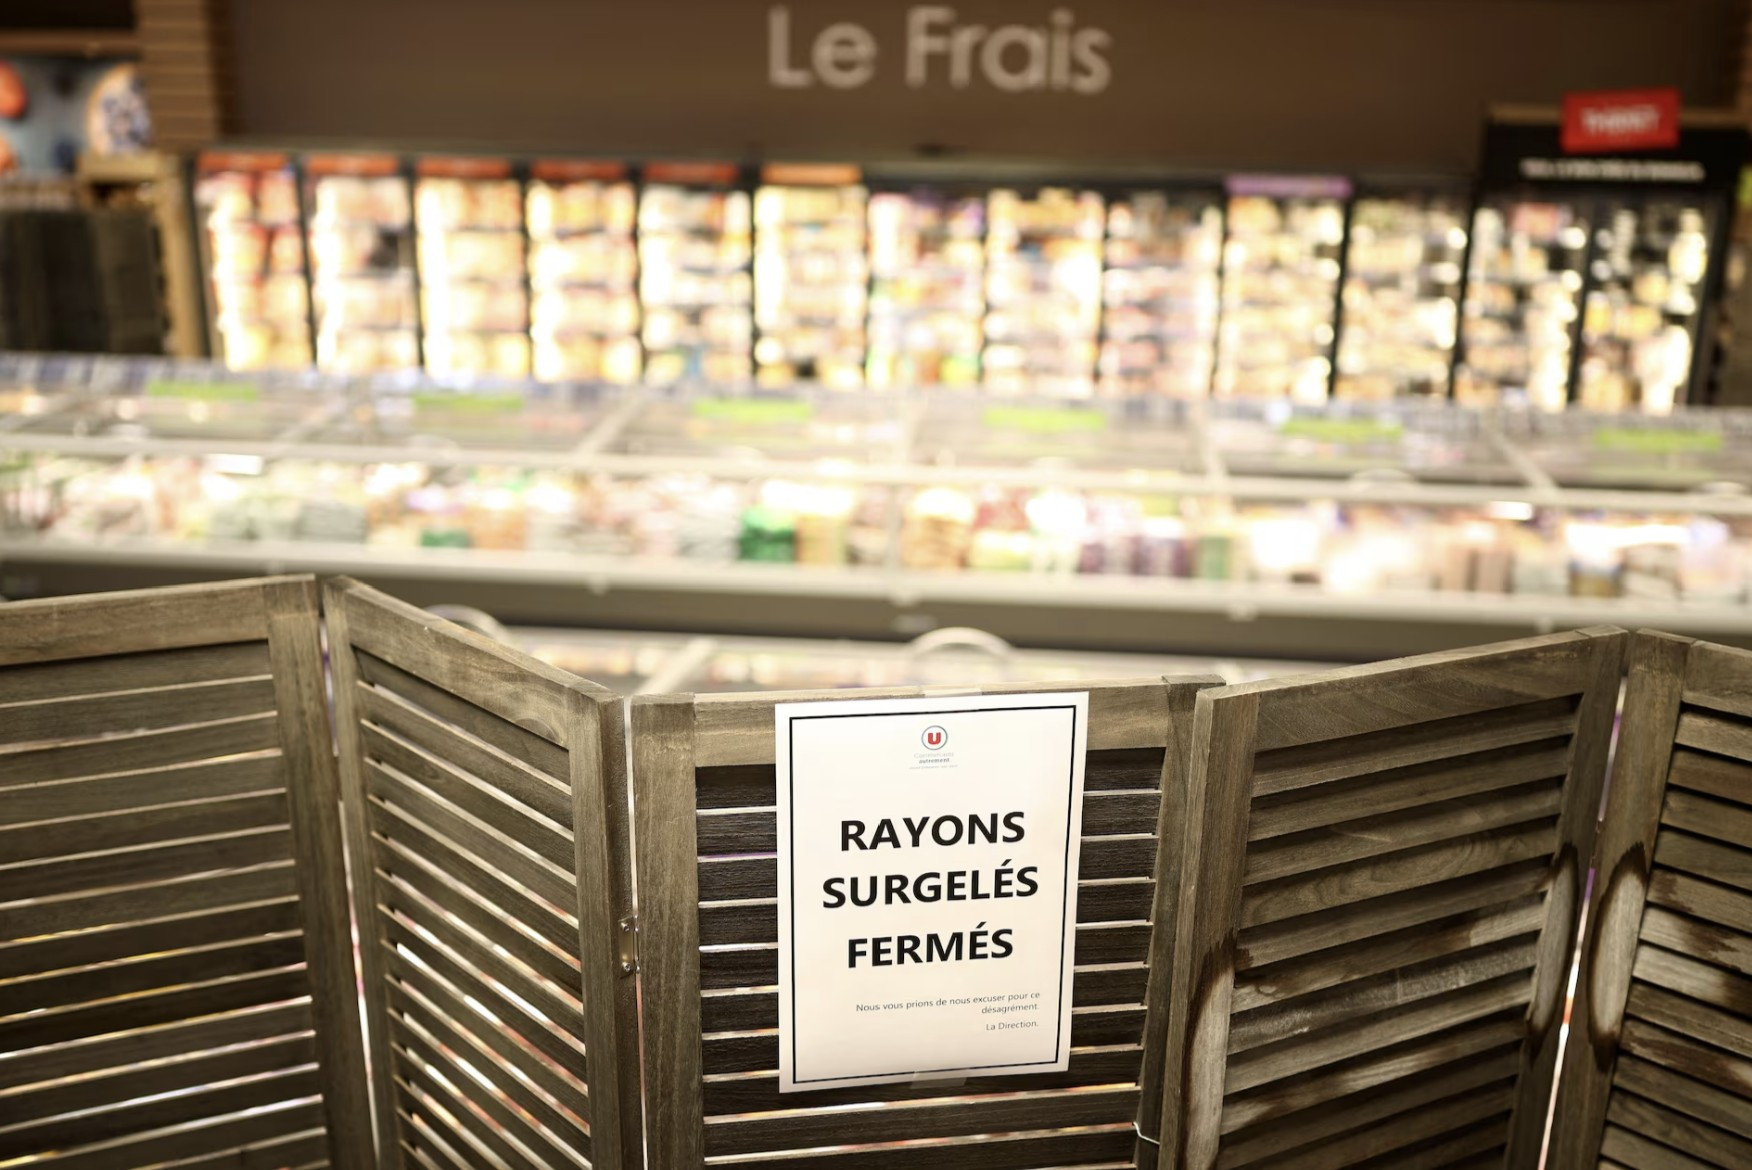
Nhiệt độ trong các tủ lạnh tăng lên 50 độ C
Les Mousquetaires, tập đoàn sở hữu chuỗi siêu thị Intermarché, cho biết khoảng 150 cửa hàng của họ bị ảnh hưởng. Nhiệt độ trong các tủ lạnh tại đây đã tăng lên 50 độ C và duy trì trong 6 giờ. Một người phát ngôn Les Mousquetaires cho biết toàn bộ thực phẩm liên quan đã bị tiêu hủy để tránh nguy cơ mất an toàn vệ sinh thực phẩm.
Dominique Schelcher, Giám đốc điều hành chuỗi siêu thị Coopérative U, cũng xác nhận hệ thống của doanh nghiệp này bị ảnh hưởng bởi cuộc tấn công mạng.
“Nhắm mục tiêu vào các thiết bị thiết yếu để bảo quản thực phẩm tươi sống và bảo đảm nguồn cung thực phẩm cho người dân Pháp là hành vi đặc biệt nghiêm trọng, chưa từng có tiền lệ”, ông Dominique Schelcher viết trên mạng xã hội X.
Carrefour cho biết 80 siêu thị của chuỗi này bị ảnh hưởng, nhưng phần lớn trong tổng số 6.000 cửa hàng của hãng vẫn hoạt động bình thường.
Một số chuỗi siêu thị khác, gồm Monoprix, E.Leclerc và Auchan, chưa phản hồi khi được đề nghị bình luận.
Theo nguồn tin thân cận với Thủ tướng Pháp Sébastien Lecornu, ANSSI đã xác định được một lỗ hổng trong phần mềm do công ty Danfoss (Đan Mạch) cung cấp.
Danfoss cho biết công ty “đã ghi nhận các sự cố ở Pháp ảnh hưởng đến một số lượng hạn chế hệ thống quản lý thiết bị làm lạnh”.
Theo Danfoss, các thiết bị bị ảnh hưởng đang sử dụng firmware (phần mềm điều khiển) đã lỗi thời. Công ty cho biết từ lâu đã khuyến cáo khách hàng cập nhật phiên bản phần mềm mới nhất cho các hệ thống còn được hỗ trợ, đồng thời thay thế những hệ thống cũ bằng các giải pháp thế hệ hiện tại.
Sự cố an ninh mạng tại Hà Lan
Ahold Delhaize, tập đoàn bán lẻ điều hành Albert Heijn, cho biết họ cũng đang xử lý một “sự cố an ninh” trong hệ thống mạng và đã tạm ngắt một số hệ thống để bảo vệ chúng.
Albert Heijn là chuỗi siêu thị lớn nhất Hà Lan, đồng thời có hoạt động kinh doanh đáng kể tại Mỹ.
Ứng dụng di động của Albert Heijn thông báo rằng dịch vụ giao hàng tạp hóa tạm thời không thể hoạt động do một “sự cố an ninh mạng”.
Đơn hàng trực tuyến chiếm khoảng 10% doanh thu của Albert Heijn. Các cửa hàng vật lý của Albert Heijn vẫn mở cửa và hãng tin ANP (Hà Lan) cho biết các đối thủ cạnh tranh đã ghi nhận sự gia tăng đột biến về số lượng đơn hàng giao tận nơi.
Hiện chưa rõ liệu cuộc tấn công nhằm vào các siêu thị Pháp có liên quan đến sự cố mà Ahold Delhaize thông báo hay không.
Ahold Delhaize là nhà bán lẻ thực phẩm lớn thứ tư tại Mỹ. Các trang web của những chuỗi siêu thị thuộc Ahold Delhaize, gồm Stop & Shop, Giant, Hannaford và Food Lion, đều hiển thị thông báo “tạm thời ngừng hoạt động”.
Chưa rõ các hoạt động khác của Ahold Delhaize có bị ảnh hưởng hay không.
Tủ lạnh siêu thị trở thành mục tiêu của hacker như thế nào?
Các hệ thống làm lạnh tại siêu thị hiện đại không đơn thuần là thiết bị điện hoạt động độc lập, mà thường được kết nối với bộ điều khiển trung tâm để nhân viên kỹ thuật theo dõi nhiệt độ, quản lý chu kỳ xả đá và phát hiện sự cố từ xa. Việc kết nối giúp tiết kiệm năng lượng, giảm chi phí bảo trì, nhưng cũng tạo ra nguy cơ an ninh mạng nếu thiết bị được cấu hình thiếu an toàn.
Theo trang công nghệ Numerama, các hệ thống điều khiển lạnh Danfoss đời cũ đang được chú ý trong quá trình tìm hiểu vụ tấn công mạng. Hacker được cho là đã lợi dụng chức năng xả đá để buộc thiết bị vận hành liên tục, khiến nhiệt độ tăng cao. Tuy nhiên, cơ quan điều tra chưa công bố kết luận cuối cùng về phương thức tấn công hoặc xác nhận mối liên hệ với những lỗ hổng cụ thể từng được phát hiện trước đó.
ANSSI khuyến nghị các tổ chức công nghiệp không để hệ thống điều khiển có thể truy cập trực tiếp từ Internet. Nếu cần bảo trì từ xa, doanh nghiệp nên sử dụng kết nối được bảo vệ, xác thực nhiều lớp và giới hạn quyền truy cập theo nhu cầu công việc. Các thiết bị cũ cần được cập nhật phần mềm hoặc thay thế khi không còn được nhà sản xuất hỗ trợ.
Vụ việc cho thấy hậu quả của tấn công mạng không dừng ở dữ liệu bị đánh cắp hay dịch vụ trực tuyến gián đoạn. Khi hacker tác động đến thiết bị vật lý, thiệt hại có thể lan sang hàng hóa, hoạt động kinh doanh và an toàn thực phẩm.
Vì vậy, các siêu thị cần xem hệ thống làm lạnh, kho đông và những thiết bị công nghiệp kết nối mạng là một phần quan trọng trong kế hoạch bảo vệ an ninh mạng, thay vì chỉ tập trung vào máy tính và dữ liệu khách hàng.