

Khi các đối tượng lừa đảo lên kịch bản tinh vi nhắm vào giới đầu tư
Vụ HOSE cảnh báo tình trạng giả mạo giấy phép, hợp đồng để lừa đảo giới đầu tư cho thấy các đối tượng lừa đảo có thủ đoạn ngày càng liều lĩnh và tinh vi.
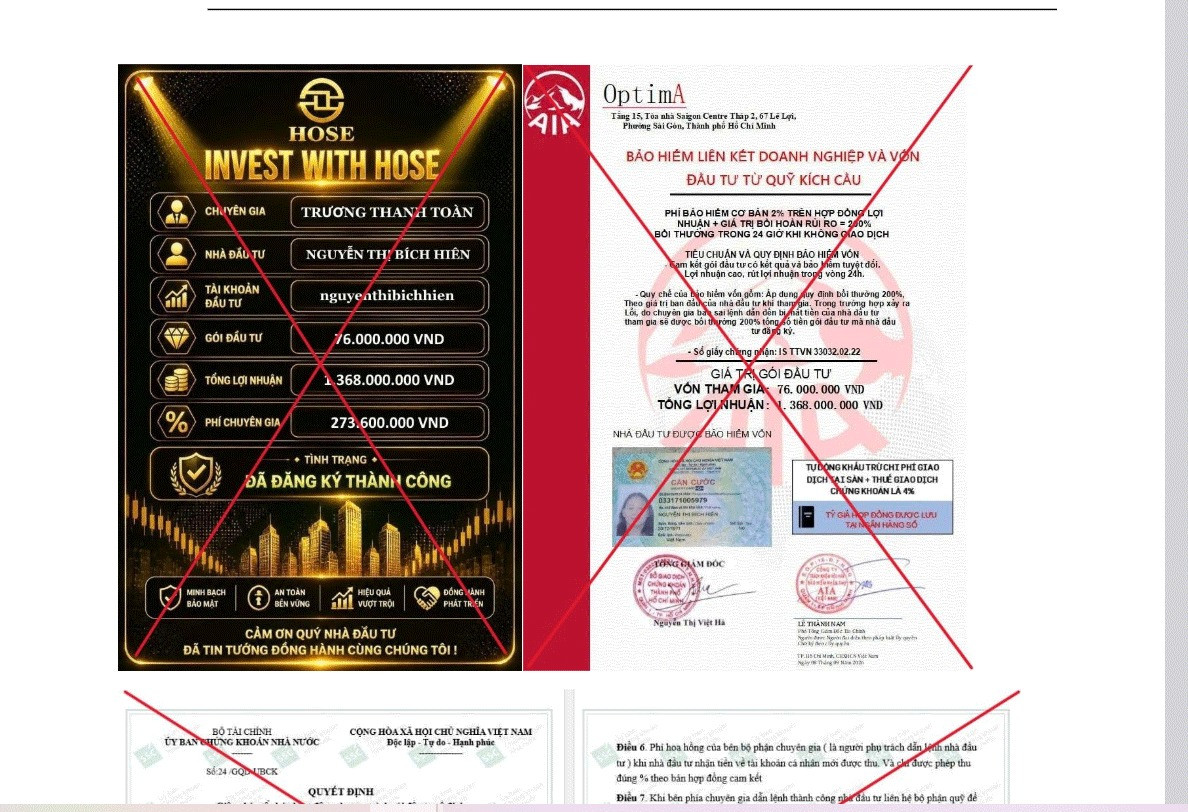
Sở Giao dịch Chứng khoán TP.HCM (HOSE) vừa cảnh báo về tình trạng một số đối tượng sử dụng trái phép tên, hình ảnh và logo của Sở để tạo lập các văn bản, tài liệu giả mạo, bịa đặt thông tin về việc cấp phép hoạt động đầu tư.
Mạo danh tổ chức, nhắm vào giới đầu tư
Không dừng ở việc sao chép nhận diện thương hiệu, các đối tượng còn làm giả con dấu, chữ kí của lãnh đạo Ủy ban Chứng khoán Nhà nước để tạo cảm giác những tài liệu này có nguồn gốc từ cơ quan quản lý.
Các tài liệu được HOSE cảnh báo cho thấy một thủ đoạn đáng chú ý: thay vì chỉ gửi một lời mời đầu tư đơn giản, các đối tượng dựng lên cả một hệ thống tài liệu nhằm tạo cảm giác về một hoạt động đầu tư chính thức.
Trong đó có “Hợp đồng hợp tác gói đầu tư” sử dụng logo HOSE, đưa ra mức đầu tư 76 triệu đồng nhưng ghi lợi nhuận cam kết lên tới 1,368 tỉ đồng. Thời gian hiệu lực được nêu là 24 giờ kể từ khi bắt đầu tham gia nhận dữ liệu.
Hợp đồng còn có các điều khoản về cung cấp dữ liệu, thực hiện hoạt động đầu tư, phí xử lý và trách nhiệm của các bên. Cách trình bày giống một văn bản giao dịch chính thức, có thông tin đại diện và chữ kí.
Một tài liệu giả mạo khác lại mang hình thức quyết định của cơ quan quản lý nhà nước, sử dụng tên Bộ Tài chính và Ủy ban Chứng khoán Nhà nước, đề cập các chương trình đầu tư theo gói cố định. Tài liệu này còn đưa ra thông tin về việc hoàn trả 200% giá trị gói đầu tư nếu xảy ra sai sót từ phía chuyên gia hoặc hệ thống.
Bên cạnh các văn bản, những đối tượng này còn sử dụng hình ảnh giao diện một ứng dụng mang tên “HOSE Invest with HOSE”. Giao diện hiển thị các gói đầu tư, tài khoản, số dư, tổng lợi nhuận, phí chuyển tiền và trạng thái tài khoản.
Những hình ảnh như vậy có thể khiến người nhận tin rằng họ đang sử dụng một nền tảng giao dịch chuyên nghiệp, trong khi thực tế HOSE khẳng định Sở không ban hành và không liên quan đến các văn bản, tài liệu nói trên.
Trước tình trạng này, HOSE đề nghị nhà đầu tư và người dân nâng cao cảnh giác, không cung cấp thông tin cá nhân, thông tin tài khoản, mã OTP hoặc chuyển tiền theo yêu cầu của các cá nhân, tổ chức chưa được xác thực. Khi phát hiện dấu hiệu nghi vấn, nhà đầu tư cần khẩn trương thông báo cho cơ quan Công an và các cơ quan chức năng có thẩm quyền.
Trước đó, HOSE cũng liên tục phát đi cảnh báo, đề nghị nhà đầu tư nâng cao cảnh giác trước các hình ảnh, tài liệu mạo danh Sở bị lan truyền trên một số nền tảng mạng xã hội, như “Quyết định hoạt động gói đầu tư”; “Hợp đồng hợp tác đầu tư”; hình ảnh giả mạo giấy chứng nhận đăng kí doanh nghiệp liên quan đến HOSE…
Không thể chỉ trông chờ người dùng tự nhận diện lừa đảo
Có thể coi đây là một thủ đoạn mới của các đối tượng lừa đảo khi chúng nhảy sang sân chơi của dân đầu tư và mạo danh cả các tổ chức. Với môi trường mạng xã hội không dễ kiểm soát và các đối tượng lừa đảo có sự hỗ trợ của AI, mọi người cần thận trọng.
Tiến sĩ Joshua Dwight, chuyên gia an ninh mạng từ Đại học RMIT trước đó đã cảnh báo cuộc chiến chống lừa đảo trên môi trường số cần được nhìn nhận như trách nhiệm của cả nền tảng và người sử dụng. Ông cho rằng các nền tảng mạng xã hội cần cải thiện hơn nữa việc xác minh tài khoản và doanh nghiệp quảng cáo trên nền tảng của mình.
Điều này có ý nghĩa đặc biệt trong những vụ mạo danh như trường hợp HOSE. Khi một nhóm lừa đảo có thể tạo ra đồng thời hợp đồng, quyết định, logo, chữ kí và giao diện ứng dụng, việc yêu cầu từng người dùng tự phân biệt thật - giả trở nên khó khăn hơn.
“Người dùng càng hiểu biết và được trang bị kĩ năng nhận diện lừa đảo thì họ càng ít có nguy cơ rơi vào bẫy của các trung tâm lừa đảo”, Tiến sĩ Dwight nhận định. Nhưng ông không cho rằng chỉ tuyên truyền để người dùng cảnh giác là đủ.
Theo chuyên gia RMIT, các nền tảng mạng xã hội có thể sử dụng công nghệ phát hiện bất thường để nhận diện những hành vi có dấu hiệu liên quan đến lừa đảo. Dữ liệu cũng cần được chia sẻ với các tổ chức, doanh nghiệp, lực lượng thực thi pháp luật và những đối tác phi chính phủ để phát hiện sớm các xu hướng mới. Cách tiếp cận này đặc biệt quan trọng khi thủ đoạn lừa đảo thay đổi nhanh hơn khả năng cập nhật của người dùng.
Tiến sĩ Dwight cho rằng công nghệ phát hiện bất thường có thể được sử dụng để đánh giá rủi ro đối với các quảng cáo trực tuyến nhắm mục tiêu vào người dùng Việt Nam. AI cũng có thể trở thành một lớp bảo vệ ngay bên trong nền tảng. Theo ông, các tác nhân AI có thể được sử dụng để tạo cảnh báo khi người dùng nhận được tin nhắn đáng ngờ hoặc tiếp xúc với số lạ. “AI có thể giúp nhận diện các tin nhắn, đường link đáng ngờ trong quảng cáo”, ông giải thích.
Bên cạnh đó, ông đề xuất các nền tảng và người dùng tăng cường hợp tác chia sẻ thông tin với những kho dữ liệu công khai và tổ chức chuyên môn như VirusTotal, Viettel, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao thuộc Bộ Công an và Trung tâm Ứng cứu khẩn cấp máy tính khu vực ASEAN.