Tìm tư liệu truyền hình bằng AI: Nhập ‘mai thúy’, tìm ra phóng sự ma túy
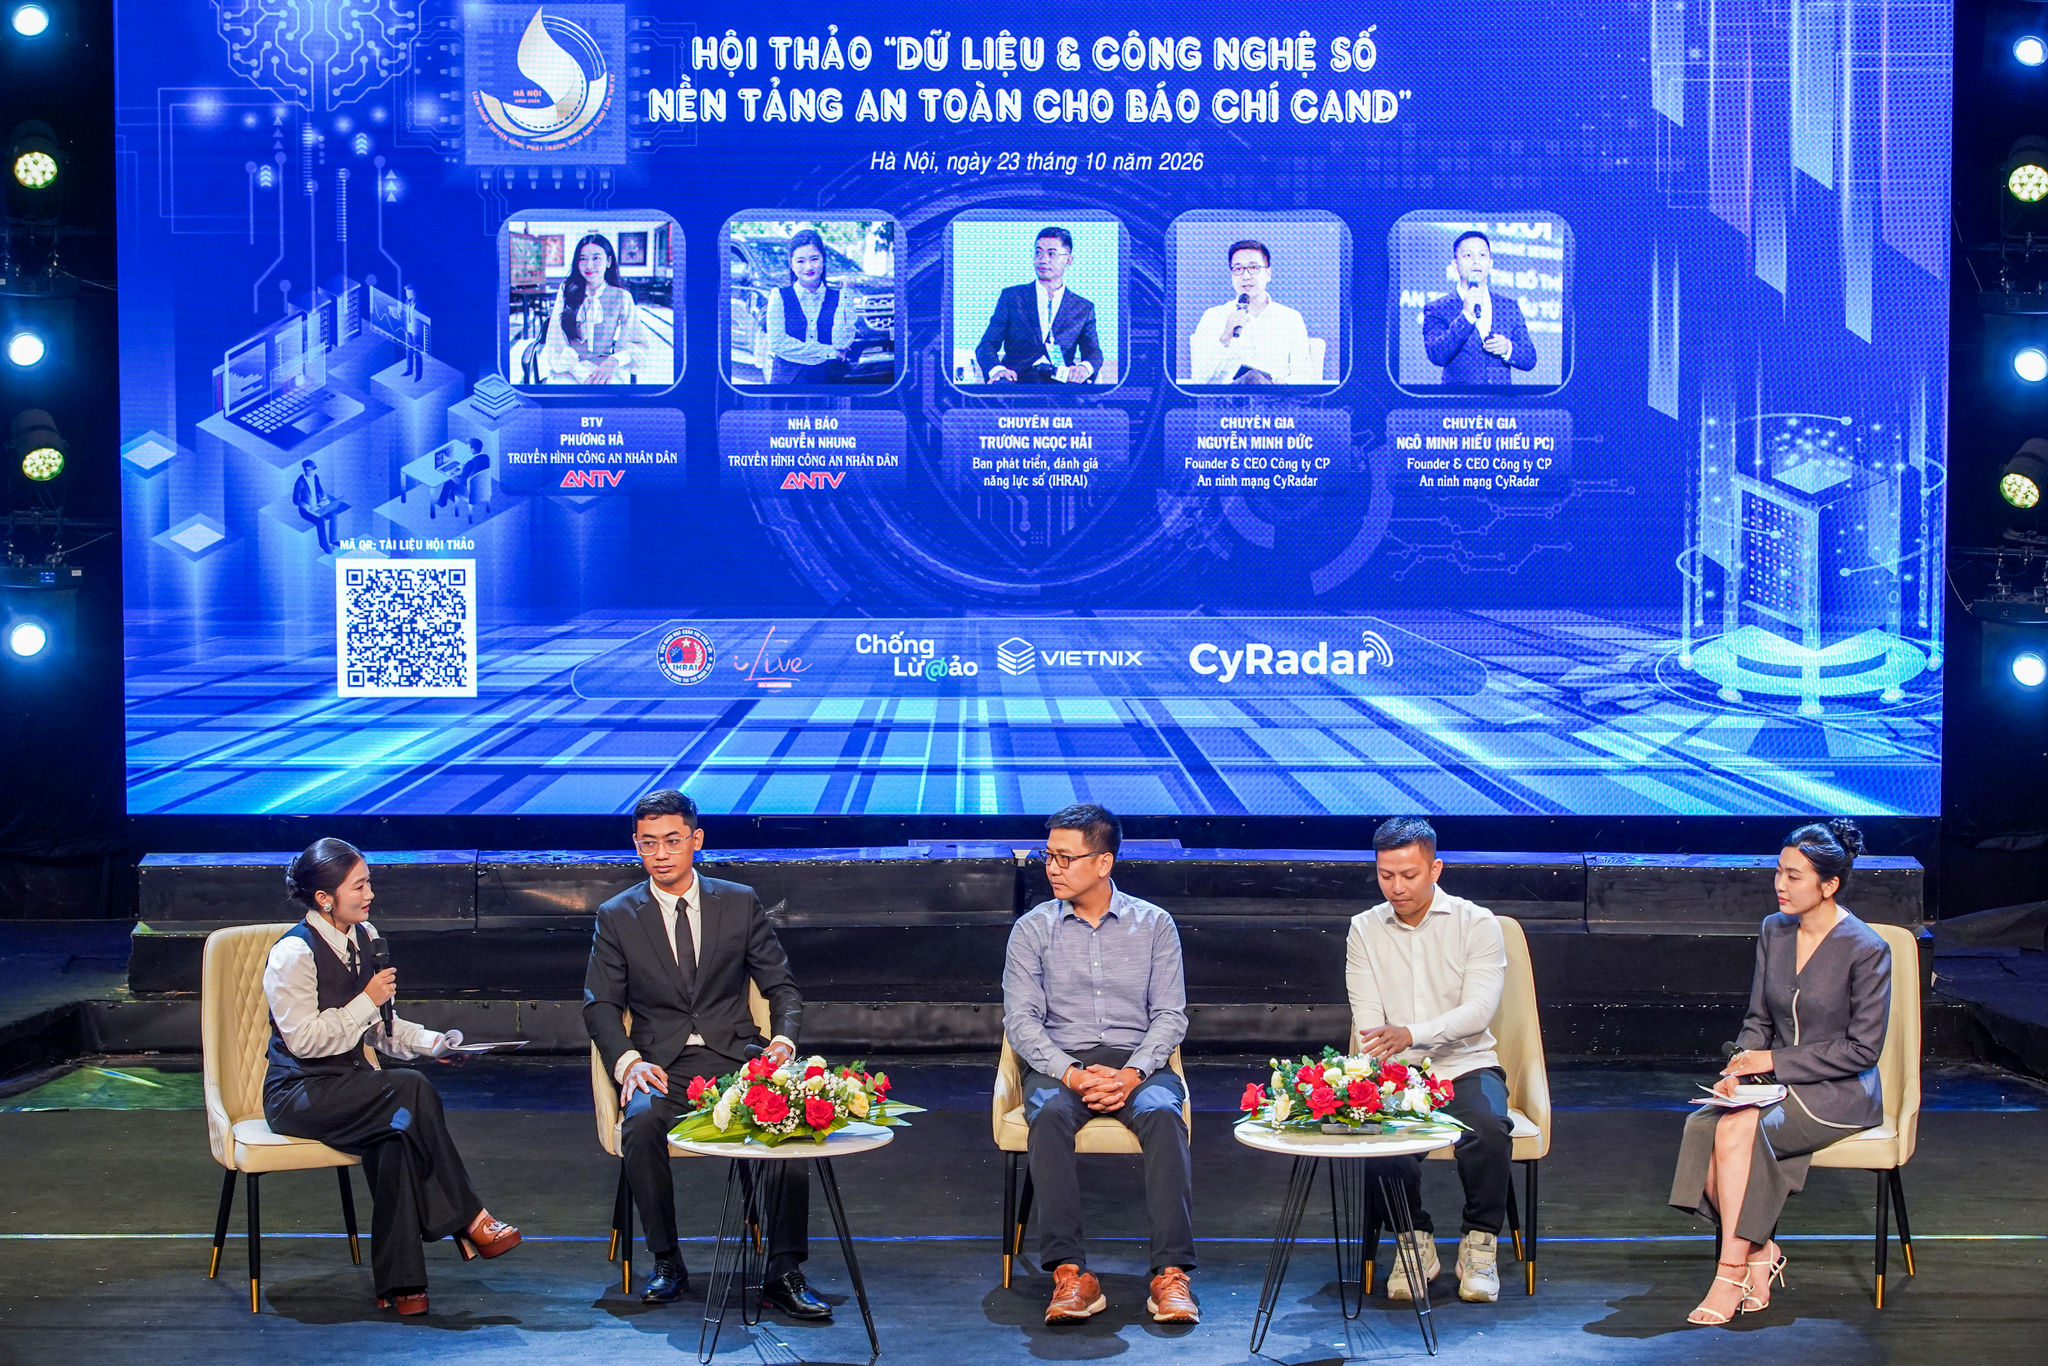
Tại hội thảo “Dữ liệu và công nghệ số: Nền tảng an toàn cho báo chí Công an nhân dân” ngày 23/10, trong khuôn khổ Liên hoan Truyền hình, Phát thanh, Điện ảnh CAND lần thứ XV năm 2026, các chuyên gia đề xuất ứng dụng AI khai thác tư liệu truyền hình và cảnh báo nguy cơ tấn công mạng.
AI hỗ trợ tìm kiếm, khai thác tư liệu truyền hình
Trong tham luận về ứng dụng AI trong quản trị và khai thác dữ liệu truyền hình, ThS. Đặng Tuấn Tiến - Viện trưởng Viện Khoa học Quản trị Nhân lực và Ứng dụng Trí tuệ nhân tạo (IHRAI), đề cập tình trạng tư liệu đã được số hóa nhưng việc tìm kiếm vẫn phụ thuộc nhiều vào trí nhớ của phóng viên, biên tập viên.
Theo ông Tiến, khi cần tìm lại phát biểu hoặc đoạn phỏng vấn từ 2-3 năm trước, người làm báo thường phải hỏi đồng nghiệp, tìm qua nhiều thư mục và mở từng tệp. Việc tìm kiếm mất thời gian do không nhớ chính xác tên tệp, chương trình hoặc ngày phát sóng.
Để giải quyết vấn đề này, IHRAI đề xuất ứng dụng AI bóc tách thông tin từ video và bổ sung siêu dữ liệu (metadata). Các trường thông tin gồm lời nói, nhân vật, bối cảnh, chủ đề, sự kiện và những dữ liệu liên quan. Công nghệ Speech-to-Text chuyển lời nói thành văn bản, lập chỉ mục nội dung. Người dùng có thể tìm kiếm bằng từ khóa và xác định đoạn video cần trích xuất.
Theo tham luận, IHRAI minh họa giải pháp qua phóng sự dài 30 phút về chuyên án triệt phá đường dây ma túy của ANTV. Sau khi xử lý bằng AI, tư liệu được gắn 8 trường thông tin: Tên tư liệu, chủ đề, địa điểm, ngày ghi hình, nhân vật, từ khóa, từ liên quan và mốc thời gian.
Cụ thể, tư liệu có tên “Triệt phá đường dây ma túy”, thuộc chủ đề an ninh trật tự, phòng chống ma túy. Địa điểm ghi hình là TP.HCM, ngày 15/10/2026. Nhân vật gồm điều tra viên và các đối tượng liên quan.
Hệ thống gắn các từ khóa như ma túy, chất cấm, vận chuyển trái phép. Từ liên quan có “mai thúy”, giúp tìm kiếm những cách nói chệch. Mốc 08:30 được gắn với đoạn phỏng vấn điều tra viên.
Công nghệ tìm kiếm ngữ nghĩa có thể liên kết những cách diễn đạt khác nhau cùng chủ đề. Tuy nhiên, theo ông Tiến, dữ liệu chuyên ngành của lực lượng Công an nhân dân (CAND) chứa nhiều thuật ngữ nghiệp vụ, tên riêng và từ viết tắt. Vì vậy, hệ thống cần được hiệu chỉnh và kiểm tra trên dữ liệu chuyên ngành.
Ông Tiến nhấn mạnh, tìm kiếm và xác thực là hai công việc khác nhau. Bản chuyển lời nói thành văn bản do AI tạo ra chỉ hỗ trợ tìm kiếm, không thay thế tư liệu gốc. Con người vẫn phải kiểm chứng kết quả trước khi sử dụng.
IHRAI đề xuất quy trình thử nghiệm gồm 7 bước: Chọn nhóm dữ liệu đại diện; làm sạch dữ liệu; thử chuyển lời nói thành văn bản; xây dựng metadata; thử tìm kiếm ngữ nghĩa; đưa hệ thống vào sử dụng với phóng viên, biên tập viên; đánh giá và hoàn thiện dựa trên các chỉ số thực tế.
Việc đánh giá dựa trên thời gian tìm kiếm tư liệu trước và sau khi triển khai, cùng tỷ lệ trường hợp phải quay lại phương pháp tìm kiếm cũ. Theo tham luận, ba yếu tố cần chú trọng là tổ chức dữ liệu, nâng cao khả năng sử dụng công nghệ của nhân sự và xây dựng cơ chế quản trị.
CyRadar cảnh báo nguy cơ tấn công hạ tầng truyền hình số
Trong tham luận về an ninh mạng cho hoạt động tác nghiệp và hạ tầng truyền hình số, ông Nguyễn Minh Đức, đại diện CyRadar, xác định ba giai đoạn có nguy cơ bị tấn công.
Sản xuất gồm thiết bị phóng viên, thẻ nhớ hiện trường và kho MAM/SAN. Xuất bản liên quan đến CMS báo điện tử, cổng API, hạ tầng OTT và Live Ingest. Phân phối đối mặt nguy cơ từ mạng xã hội, website lậu và ứng dụng OTT giả mạo.
Theo tham luận, các cơ quan báo chí truyền hình đối mặt 4 nhóm nguy cơ chính: mã độc tống tiền (ransomware) nhắm vào kho lưu trữ MAM/NAS; chiếm đoạt tài khoản quản trị CMS hoặc fanpage qua lừa đảo trực tuyến (phishing); can thiệp luồng phát sóng trực tiếp để chèn nội dung xuyên tạc hoặc deepfake; vi phạm bản quyền và giả mạo thương hiệu.
Ông Đức dẫn ba vụ tấn công nhằm vào các tổ chức truyền thông quốc tế. Trong đó, TV5Monde (Pháp) năm 2015 bị tấn công mạng, khiến hoạt động phát sóng và các kênh truyền thông trực tuyến bị gián đoạn.
Theo tham luận, nhóm gián điệp mạng APT28, hoạt động dưới danh nghĩa CyberCaliphate, được cho là đã xâm nhập hệ thống qua lỗ hổng của nhà thầu thứ ba. Mã độc phá hoại firmware và cấu hình router, switch cùng bộ mã hóa tín hiệu, khiến 11 kênh phát sóng toàn cầu bị gián đoạn. Website và mạng xã hội của đài cũng bị chiếm quyền để phát tán nội dung. Các kỹ sư phải rút dây mạng vật lý để ứng phó sự cố.
Tại Nine Network (Australia) năm 2021, một cuộc tấn công bằng mã độc khiến hệ thống NRCS, bàn dựng NLE và đồ họa trực tiếp tại trụ sở Sydney tê liệt trước giờ phát sóng. Đài phải chuyển quyền điều khiển tổng khống chế sang trung tâm dự phòng ở Melbourne.
Cùng năm 2021, Sinclair Broadcast Group (Mỹ) bị xâm nhập qua VPN và phishing. Tin tặc chiếm quyền Active Directory dùng chung, phát tán mã độc Macaw Locker, mã hóa hệ thống phát sóng và chèn quảng cáo sai lệch. Sự cố ảnh hưởng gần 185 kênh địa phương, gây tổn thất ròng hơn 24 triệu USD sau bảo hiểm.
Từ các vụ việc này, ông Nguyễn Minh Đức đề xuất mô hình bảo vệ hạ tầng truyền hình số theo nhiều lớp phòng thủ, tập trung vào phân vùng mạng, kiểm soát dữ liệu đầu vào, giám sát hệ thống phát sóng và bảo vệ bản quyền trên không gian mạng.
CyRadar đề xuất sử dụng tường lửa thế hệ mới (Next-Gen Firewall) để tách biệt hạ tầng phát sóng, gồm Playout, MAM, NLE và hệ thống ST 2110, khỏi mạng văn phòng. Hệ thống định danh Active Directory dành cho mạng Broadcast cũng cần được xây dựng độc lập.
Dữ liệu từ hiện trường, gồm thẻ nhớ SD, CFexpress và ổ cứng di động, cần được quét bằng nhiều công cụ diệt virus (Multi-AV), kết hợp công nghệ CDR để làm sạch tệp trước khi đưa vào kho MAM hoặc máy dựng NLE.
Với luồng phát sóng trực tiếp (Live Ingest), giải pháp được đề xuất là sử dụng giao thức mã hóa SRT qua VPN chuyên dụng, đồng thời giám sát dữ liệu trong môi trường cách ly (Sandbox) để phát hiện nguy cơ. Ở khâu giám sát, CyRadar đề xuất theo dõi hành vi bất thường trên luồng tín hiệu 24/7.
Hệ thống EDR cần được tinh chỉnh để bảo vệ thiết bị mà không ảnh hưởng đến quá trình dựng và phát sóng. Hệ thống phát sóng khẩn cấp (Emergency Playout) phải hoạt động độc lập, cách ly hoàn toàn khỏi mạng nội bộ.
Trong khi đó, kho tư liệu lịch sử cần sử dụng công nghệ lưu trữ bất biến (Immutable Storage) hoặc băng từ LTO nhằm hạn chế nguy cơ bị mã hóa, xóa dữ liệu bởi mã độc tống tiền (ransomware).
Mô hình bảo vệ của CyRadar gồm 3 lớp, kết hợp AI và công cụ phân tích tình báo mối đe dọa (Threat Intelligence Engine). Lớp đầu tiên bảo vệ tài sản số và hạ tầng sản xuất thông qua kiosk làm sạch dữ liệu và hệ thống EDR.
Ở lớp truyền dẫn, CMS và OTT, giải pháp sử dụng tường lửa ứng dụng web thế hệ mới (Next-Gen WAF) để ngăn chặn các cuộc tấn công SQLi, XSS; đồng thời triển khai xác thực đa yếu tố (MFA) cho 100% tài khoản biên tập viên và hệ thống chống tấn công từ chối dịch vụ phân tán (DDoS).
Lớp thứ ba tập trung bảo vệ bản quyền và thương hiệu trên không gian mạng. AI được sử dụng để phát hiện các luồng phát lại trái phép (re-stream), truy vết địa chỉ IP, máy chủ vi phạm và nhận diện tên miền giả mạo. Hệ thống còn hỗ trợ thu thập chứng cứ, phục vụ yêu cầu gỡ bỏ nội dung vi phạm trên Google, Meta và YouTube.