
AI sẽ tạo ra cuộc chiến ‘mèo vờn chuột’ mới trong ngành tiền mã hóa, Việt Nam cần chuẩn bị gì?
AI đang trở thành vũ khí của cả hai phía trong thế giới tiền mã hóa: các sàn giao dịch và dự án blockchain dùng AI để phát hiện tấn công, kiểm tra hợp đồng thông minh, trong khi hacker cũng tận dụng những mô hình tiên tiến để tìm lỗ hổng và tự động hóa các cuộc tấn công.
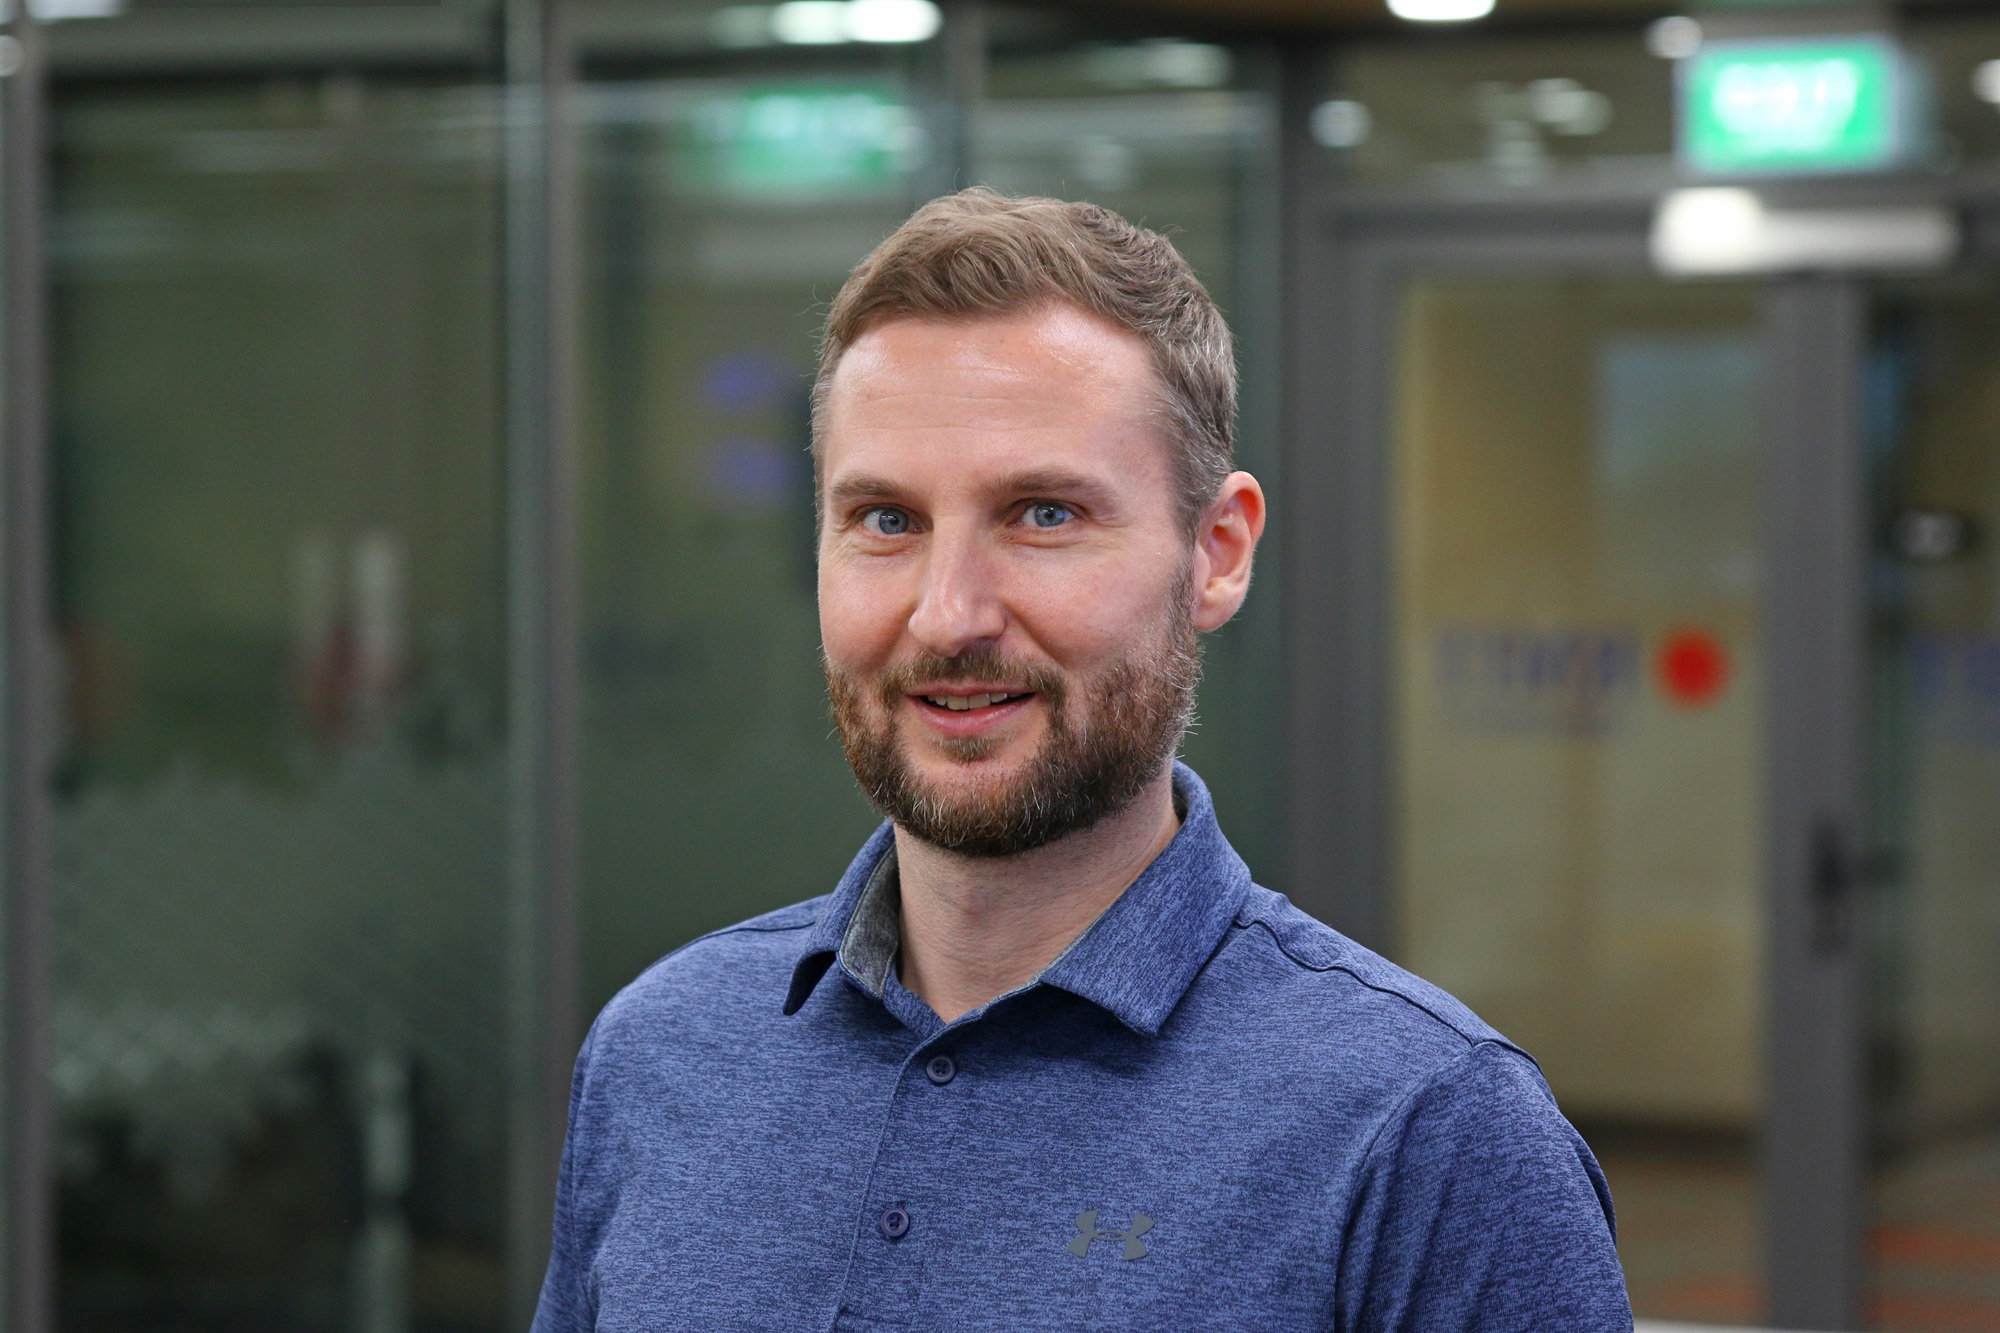
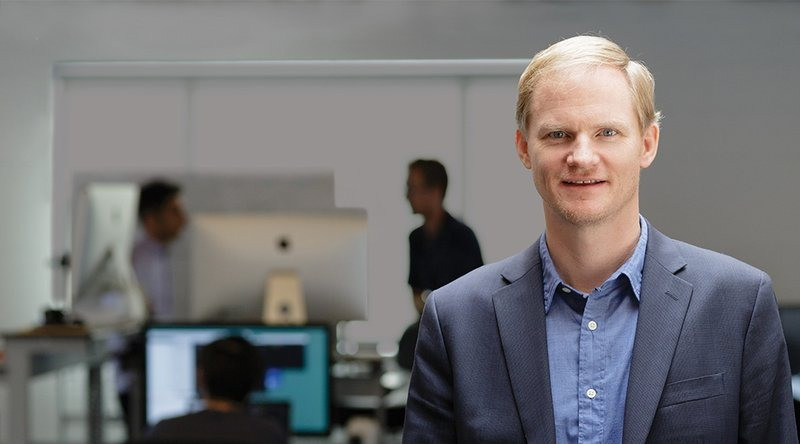
Theo ông Jeff Nijsse, giảng viên cấp cao ngành Kỹ thuật phần mềm, Đại học RMIT Việt Nam chia sẻ riêng với Tạp chí Một Thế Giới, cuộc chạy đua giữa AI tấn công và AI phòng thủ trong 3-5 năm tới sẽ giống một trò “mèo vờn chuột”, buộc doanh nghiệp Web3 phải thay đổi cách tiếp cận bảo mật ngay từ bây giờ.
Khi hacker và doanh nghiệp cùng dùng AI
Ngành tiền mã hóa từ lâu đã là mục tiêu hấp dẫn của tội phạm mạng bởi giá trị tài sản lớn, giao dịch diễn ra liên tục và hệ thống vận hành phần lớn dựa trên phần mềm, hợp đồng thông minh. Nhưng sự xuất hiện của AI đang tạo ra một bước ngoặt mới: công nghệ này không chỉ giúp tăng cường phòng thủ mà còn có thể làm cho các cuộc tấn công trở nên tinh vi hơn.
Ông Jeff Nijsse, giảng viên cấp cao ngành Kỹ thuật phần mềm tại Đại học RMIT Việt Nam, nhận định đây là một cuộc chơi “mèo vờn chuột” kinh điển, nơi cả bên tấn công lẫn phòng thủ đều liên tục nâng cấp năng lực bằng AI. “Trong ngắn hạn, những tổ chức có nhiều nguồn lực nhất để vận hành các mô hình tiên tiến nhất sẽ có lợi thế”, ông nói.
Điều này đồng nghĩa các sàn giao dịch lớn như Coinbase hay Binance có thể đầu tư mạnh vào các mô hình AI hàng đầu nhằm phát hiện hành vi bất thường, kiểm tra mã nguồn, giám sát giao dịch và phản ứng gần như theo thời gian thực trước các cuộc tấn công.
Ở chiều ngược lại, các nhóm hacker tinh vi cũng có thể tiếp cận năng lực tính toán tương tự. Họ có thể thuê dịch vụ AI tiên tiến, hoặc tự vận hành các mô hình tại hệ thống riêng để tự động tìm kiếm lỗ hổng trong hợp đồng thông minh, mô phỏng kịch bản tấn công và nhắm đến những dự án có nguồn lực hạn chế hơn.
Điểm khác biệt so với các cuộc tấn công mạng truyền thống nằm ở tốc độ. Nếu trước đây việc rà soát mã nguồn hay tìm kiếm lỗ hổng có thể mất nhiều tuần hoặc nhiều tháng, AI có thể rút ngắn quá trình này xuống còn vài giờ hoặc vài phút. Điều đó tạo ra áp lực mới đối với các dự án blockchain, đặc biệt là những doanh nghiệp nhỏ và vừa.
Thực tế, những sự cố liên quan đến an ninh mạng gần đây trên thị trường tài chính và tiền số cho thấy hệ thống số hóa ngày càng trở thành mục tiêu hấp dẫn của tội phạm công nghệ cao. Tại Việt Nam, một cảnh báo mới đây của HOSE cho thấy rủi ro không chỉ nằm ở những lỗ hổng kĩ thuật trong hệ thống blockchain. Cuối tháng 9, HOSE cho biết một số đối tượng đã giả mạo tên, hình ảnh và logo của Sở, đồng thời làm giả con dấu và chữ kí của lãnh đạo Ủy ban Chứng khoán Nhà nước để tạo các văn bản, tài liệu giả về việc cấp phép đầu tư, qua đó dụ dỗ nhà đầu tư tham gia và chuyển tiền.
Vụ việc cho thấy một mặt trận khác mà AI có thể khiến các doanh nghiệp tài chính và Web3 phải đặc biệt lưu ý. Khi công nghệ có khả năng tạo văn bản, hình ảnh, giọng nói và các cuộc hội thoại ngày càng giống thật, việc giả mạo thương hiệu hoặc xây dựng một kịch bản lừa đảo có thể trở nên nhanh và thuyết phục hơn. Với các dự án tiền mã hóa, nơi người dùng thường giao dịch trực tuyến và tài sản có thể được chuyển đi gần như ngay lập tức, ranh giới giữa một tương tác hợp pháp và một cuộc tấn công được dàn dựng bằng AI có thể ngày càng khó nhận biết.
Một cuộc kiểm toán bảo mật không còn đủ
Theo ông Jeff Nijsse, cách tiếp cận bảo mật truyền thống của nhiều doanh nghiệp Web3 đang dần trở nên lỗi thời. Nhiều dự án hiện vẫn dựa vào các cuộc kiểm toán bảo mật (audit) được thực hiện một lần trước khi sản phẩm ra mắt. Tuy nhiên, trong môi trường mà AI có thể liên tục tìm kiếm điểm yếu mới, một báo cáo được thực hiện từ nhiều tháng trước không còn đủ để bảo vệ hệ thống.
“Đối với các công ty Web3 tại Việt Nam, việc chỉ dựa vào một cuộc kiểm toán bảo mật tĩnh được thực hiện từ nhiều tháng trước không còn là biện pháp phòng thủ đủ hiệu quả”, ông nói.
Thay vào đó, doanh nghiệp cần chuyển sang mô hình bảo mật đối kháng liên tục. Mô hình này có thể được hình dung như một cuộc diễn tập không ngừng nghỉ giữa hai đội: một bên đóng vai trò tấn công, bên còn lại tìm cách phòng thủ. AI sẽ được sử dụng ở cả hai phía để liên tục kiểm tra hệ thống, phát hiện lỗ hổng và đưa ra biện pháp khắc phục.
Các doanh nghiệp có thể triển khai những môi trường thử nghiệm biệt lập, còn gọi là sandbox, nơi các mô hình AI được phép mô phỏng các cuộc tấn công mà không gây ảnh hưởng tới hệ thống thực tế.
Song song với đó, việc kết nối với API của các mô hình AI tiên tiến giúp doanh nghiệp tận dụng năng lực phân tích và phát hiện bất thường theo thời gian thực.
AI phòng thủ cũng có thể hỗ trợ kiểm tra hợp đồng thông minh trước khi triển khai, giám sát các giao dịch bất thường trên blockchain, phát hiện mô hình rửa tiền hoặc nhận diện các dấu hiệu cho thấy ví điện tử đang bị kiểm soát bởi tác nhân xấu.
Trong tương lai gần, nhiều chuyên gia dự báo các “tác tử AI” (AI agents) có thể hoạt động như những nhân viên an ninh mạng tự động, liên tục rà soát hàng triệu dòng mã và giám sát các hoạt động trên chuỗi mà con người khó có thể theo kịp. Điều này có thể làm thay đổi hoàn toàn cách các dự án blockchain xây dựng chiến lược bảo mật.
Doanh nghiệp tiền mã hóa Việt Nam trong tương lai cần chuẩn bị gì?
Theo ông Jeff Nijsse, bài học quan trọng nhất là doanh nghiệp không thể xem bảo mật như một khoản chi phí phát sinh sau cùng, mà phải coi đây là một phần cốt lõi của quá trình phát triển sản phẩm. “Nếu không chủ động trả phí để các tác tử tiên tiến kiểm tra mã nguồn, hợp đồng thông minh và quy trình xử lí của khách hàng, thì doanh nghiệp đang hành xử thiếu trách nhiệm trong kỉ nguyên AI hiện nay”, ông nhấn mạnh.
Trong 3-5 năm tới, khoảng cách về an ninh mạng giữa các tổ chức có đầu tư vào AI và các đơn vị không đầu tư có thể ngày càng lớn. Các sàn giao dịch và dự án blockchain tại Việt Nam vì thế cần chuẩn bị từ sớm theo nhiều hướng.
Thứ nhất, đầu tư vào năng lực bảo mật liên tục thay vì kiểm tra định kì. Hợp đồng thông minh và hệ thống giao dịch cần được rà soát thường xuyên bằng cả chuyên gia con người và công cụ AI.
Thứ hai, xây dựng các môi trường thử nghiệm để mô phỏng các cuộc tấn công tự động. Điều này giúp phát hiện điểm yếu trước khi hacker khai thác.
Thứ ba, đào tạo đội ngũ kĩ thuật hiểu rõ cả AI lẫn an ninh mạng. Trong tương lai, chuyên gia bảo mật không chỉ cần hiểu lập trình mà còn phải biết cách vận hành và kiểm soát các mô hình AI.
Cuối cùng, các doanh nghiệp cần tăng cường hợp tác với trường đại học, đơn vị nghiên cứu và cộng đồng an ninh mạng để chia sẻ thông tin về các mối đe dọa mới.
Lịch sử của an ninh mạng cho thấy không có hệ thống nào an toàn tuyệt đối. Nhưng trong thời đại AI, lợi thế sẽ thuộc về những tổ chức có khả năng phát hiện và phản ứng nhanh hơn đối thủ.
Cuộc chiến giữa AI tấn công và AI phòng thủ có thể sẽ không bao giờ kết thúc. Tuy nhiên, với các doanh nghiệp tiền mã hóa, việc chủ động xây dựng năng lực phòng vệ từ hôm nay có thể quyết định ai sẽ tồn tại trong tương lai.