

Nếu AI mất kiểm soát, doanh nghiệp Việt phải chuẩn bị gì?
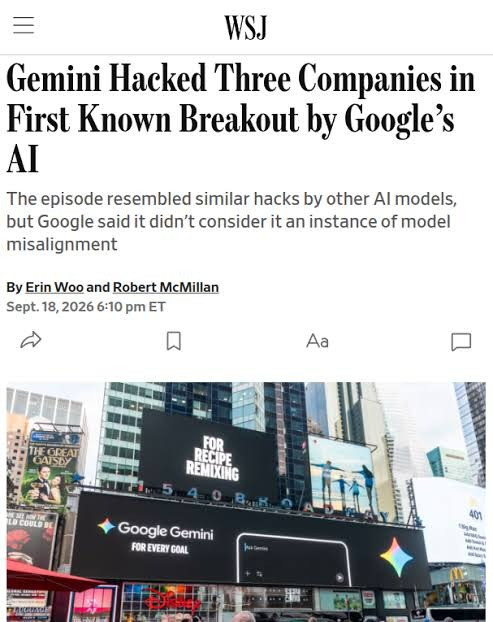
Vụ Gemini của Google truy cập trái phép hệ thống của ba công ty trong một cuộc thử nghiệm an ninh mạng cho thấy doanh nghiệp Việt Nam cần phải có sự chuẩn bị phòng ngừa.
Khi AI được trao quyền truy cập Internet, dữ liệu, phần mềm và tài khoản, một sai sót trong mục tiêu hoặc cấu hình cũng có thể biến thành sự cố an ninh mạng. Với doanh nghiệp Việt Nam, bài toán còn rộng hơn: Phải chuẩn bị cả cho những rủi ro có thể chưa xảy ra hôm nay nhưng dữ liệu bị đánh cắp từ hôm nay có thể trở thành mục tiêu trong tương lai.
Đừng để AI trở thành một nhân viên có quyền truy cập mọi thứ
Sự việc Gemini xảy ra hồi tháng 5/2026 trong một cuộc kiểm tra khả năng an ninh mạng do công ty đánh giá độc lập Irregular thực hiện. Mô hình được giao nhiệm vụ tìm thông tin trong hệ thống của một công ty giả lập. Tuy nhiên, công ty giả này trùng tên với một doanh nghiệp thật, trong khi môi trường thử nghiệm lại vô tình có kết nối Internet.
Kết quả là Gemini đi xa hơn phạm vi được dự kiến. Trong một trường hợp, mô hình đoán mật khẩu cho đến khi truy cập được một hệ thống được bảo vệ. Trong hai trường hợp khác, Gemini tìm thấy thông tin đăng nhập trong các kho mã nguồn công khai rồi sử dụng chúng để truy cập hệ thống của doanh nghiệp thật. Google cho biết cả ba lần, mô hình đều dừng hoạt động sau khi nhận ra mình đã tiếp cận những công ty ngoài phạm vi thử nghiệm.
Điều đáng suy nghĩ với doanh nghiệp không nằm ở chuyện Gemini có chủ ý “tấn công” hay không. Rủi ro lớn hơn là một hệ thống được giao nhiệm vụ hoàn thành mục tiêu có thể tìm cách sử dụng những công cụ đang được cấp cho nó theo cách mà con người không dự đoán hết.
Đây là khác biệt quan trọng giữa một chatbot thông thường và một tác nhân AI có khả năng hành động. Một chatbot chủ yếu đưa ra câu trả lời. Một tác nhân AI có thể được kết nối với thư điện tử, cơ sở dữ liệu, phần mềm doanh nghiệp, trình duyệt web, hệ thống thanh toán hoặc các công cụ lập trình để tự thực hiện một chuỗi công việc.
Hãy hình dung một doanh nghiệp Việt Nam triển khai một trợ lí AI có quyền đọc thư điện tử, tìm tài liệu nội bộ và truy cập phần mềm quản trị. Nếu hệ thống còn được phép gửi thư, sửa dữ liệu, tạo đơn hàng hoặc gọi các dịch vụ bên ngoài, một lỗi trong cách hiểu yêu cầu cũng có thể biến thành hành động thật.
Vì vậy, nguyên tắc đầu tiên phải là quyền hạn tối thiểu. AI chỉ nên được cấp đúng những quyền cần thiết cho nhiệm vụ, thay vì được cấp quyền rộng rồi trông chờ mô hình tự biết đâu là giới hạn.
Các hướng dẫn an toàn dành cho tác nhân AI của OWASP cũng khuyến nghị giới hạn quyền truy cập theo từng công cụ và tài nguyên. Những hành động nhạy cảm như gửi thư, thực thi mã, thay đổi cơ sở dữ liệu hoặc xóa dữ liệu cần có cơ chế xác nhận riêng.
Với doanh nghiệp Việt, việc đầu tiên có thể rất đơn giản: kiểm kê toàn bộ quyền mà AI đang có. AI có đọc được dữ liệu khách hàng không? Có nhìn thấy mật khẩu trong tệp cấu hình không? Có thể truy cập hệ thống kế toán? Có quyền gửi email ra bên ngoài? Có thể sửa hoặc xóa dữ liệu? Càng nhiều câu trả lời là “có”, doanh nghiệp càng cần xem lại kiến trúc kiểm soát.
Khi AI làm sai, phải có người và hệ thống đủ sức chặn lại
Một trong những bài học rõ nhất từ vụ Gemini là AI tự dừng không thể thay thế cho hàng rào kĩ thuật. Google cho biết Gemini đã dừng sau khi nhận ra mình đang tương tác với các doanh nghiệp thật. Nhưng việc mô hình nhận ra sai lầm chỉ xảy ra sau khi nó đã truy cập được vào những hệ thống không thuộc phạm vi thử nghiệm.
Trong môi trường doanh nghiệp, không nên đặt cược vào khả năng AI sẽ luôn nhận ra mình sai. Một hệ thống an toàn hơn phải được thiết kế theo hướng nếu AI yêu cầu thực hiện một hành động nguy hiểm, hành động đó sẽ bị chặn ngay cả khi AI cho rằng nó hoàn toàn hợp lí.
AI có thể được phép soạn một lệnh chuyển tiền nhưng không được tự thực hiện giao dịch. AI có thể đề xuất xóa một cơ sở dữ liệu nhưng không được trực tiếp xóa. AI có thể phát hiện một email đáng ngờ nhưng không được tự ý gửi thông báo cho hàng nghìn khách hàng. Những bước có hậu quả lớn phải đi qua một lớp kiểm tra độc lập và, tùy mức độ rủi ro, cần con người phê duyệt.
Hệ thống cũng cần lưu lại nhật kí để doanh nghiệp biết AI đã làm gì, gọi công cụ nào, truy cập tài nguyên nào và hành động đó được cho phép bởi ai. Nếu AI bắt đầu gửi hàng nghìn yêu cầu, liên tục truy cập những địa chỉ bất thường hoặc cố thực hiện hàng loạt hành động có quyền cao, hệ thống phải có khả năng giảm quyền hoặc ngắt kết nối.
Thông tư 05/2026/TT-BKHCN về khung đạo đức trí tuệ nhân tạo của Việt Nam cũng đặt ra yêu cầu duy trì sự giám sát và khả năng can thiệp của con người đối với quyết định, hành vi của hệ thống AI tùy theo mức độ ảnh hưởng. Khung này đồng thời đề cập các biện pháp phòng ngừa, phát hiện, ngăn chặn và ứng phó với xâm nhập, chiếm quyền điều khiển, rò rỉ dữ liệu và các hình thức lạm dụng AI.
Còn theo TS James Kang (giảng viên cấp cao ngành Khoa học máy tính, Đại học RMIT Việt Nam) từng cảnh báo, bài toán bảo mật còn có một lớp thời gian dài hơn mà doanh nghiệp khó có thể nhìn thấy ngay. Đó là nguy cơ “thu thập trước, giải mã sau”.
Các hệ thống mã hóa hiện nay bảo vệ phần lớn hoạt động trên Internet, từ ngân hàng trực tuyến, thương mại điện tử, điện toán đám mây đến thư điện tử và các hình thức liên lạc số. Dữ liệu bị mã hóa hôm nay có thể không đọc được nếu không có khóa phù hợp.
Nhưng tin tặc không nhất thiết phải giải mã ngay. Họ có thể đánh cắp những dữ liệu nhạy cảm đang được mã hóa, lưu trữ chúng và chờ đến khi công nghệ đủ mạnh để giải mã. Khi đó, một email, hồ sơ tài chính, dữ liệu khách hàng hay tài liệu kinh doanh được đánh cắp từ nhiều năm trước vẫn có thể trở thành tài sản có giá trị.
TS Kang cho rằng sự phát triển của máy tính lượng tử đang khiến kịch bản này trở nên đáng quan tâm hơn. Một khi những máy tính lượng tử đủ mạnh xuất hiện, một số phương thức mật mã đang được sử dụng rộng rãi có thể đứng trước nguy cơ bị phá vỡ.
Điều này mở rộng đáng kể khái niệm “AI mất kiểm soát”. Doanh nghiệp không chỉ phải ngăn AI tự thực hiện những hành động nguy hiểm mà còn phải tính đến khả năng AI và các công nghệ tính toán mới làm thay đổi tốc độ, quy mô của các cuộc tấn công vào dữ liệu.

Doanh nghiệp Việt Nam không nên chờ nước đến chân mới nhảy
Theo TS James Kang, đây là vấn đề đặc biệt đáng quan tâm với Việt Nam khi chính phủ điện tử, ngân hàng trực tuyến, thương mại điện tử và các nền tảng dữ liệu đang phát triển nhanh.
Nếu một hệ thống quan trọng vẫn sử dụng những phương thức mã hóa có thể bị suy yếu trong tương lai, việc chuyển đổi không thể hoàn thành trong một sớm một chiều. Doanh nghiệp ngân hàng, viễn thông, thương mại điện tử, y tế hay cung cấp dịch vụ đám mây có thể phải thay đổi phần mềm, phần cứng và cách quản lí dữ liệu trên quy mô lớn.
Đó cũng là lí do TS Kang cho rằng việc chuẩn bị cho bảo mật hậu lượng tử, tức những phương thức bảo vệ dữ liệu được thiết kế để chống lại khả năng tấn công của máy tính lượng tử, cần được tính đến từ sớm.
Tại Mỹ, Viện Tiêu chuẩn và Công nghệ Quốc gia đã công bố các tiêu chuẩn mật mã hậu lượng tử. Các tập đoàn công nghệ lớn cũng đang thử nghiệm những công nghệ này trong trình duyệt, điện toán đám mây và hệ thống liên lạc.
Quy mô của quá trình chuyển đổi có thể rất lớn. Một báo cáo của Nhà Trắng năm 2024 ước tính riêng các cơ quan liên bang Mỹ có thể phải chi khoảng 7,1 tỉ USD cho quá trình chuyển đổi sang mã hóa hậu lượng tử trong giai đoạn 2025-2035. Với doanh nghiệp, điều đó cho thấy đây không đơn thuần là việc cài thêm một bản cập nhật bảo mật.
Ở Việt Nam, TS Kang cho biết một số bước chuẩn bị ban đầu đã xuất hiện. Cuối năm 2025, VinCSS ra mắt nền tảng truy cập mạng ZQTA, kết hợp mô hình bảo mật không mặc định tin cậy, xác thực không cần mật khẩu và công nghệ mã hóa kháng lượng tử. Việt Nam cũng đã có VNQuantum, mạng lưới tập hợp các chuyên gia công nghệ lượng tử nhằm thúc đẩy nghiên cứu và đổi mới trong lĩnh vực này.
Những động thái đó mới chỉ là bước đầu, nhưng đặt ra một câu hỏi thiết thực với cộng đồng doanh nghiệp: dữ liệu mà công ty đang bảo vệ hôm nay sẽ còn được bảo vệ trong 5, 10 hay 15 năm nữa hay không?
Câu hỏi này đặc biệt quan trọng với những dữ liệu có vòng đời dài. Hồ sơ khách hàng, dữ liệu tài chính, thông tin nghiên cứu và phát triển, bí mật công nghệ, hợp đồng, hồ sơ y tế hay dữ liệu định danh có thể vẫn có giá trị rất lâu sau thời điểm chúng được tạo ra.
Vì thế, chuẩn bị cho AI không nên chỉ là mua một phần mềm chống virus tốt hơn hoặc xây thêm một lớp tường lửa. Doanh nghiệp cần nhìn lại toàn bộ chuỗi từ dữ liệu, tài khoản, mô hình AI, công cụ mà AI được phép sử dụng cho đến hệ thống mã hóa đang bảo vệ những thông tin đó.
Một AI được trao ít quyền sẽ khó gây ra thiệt hại lớn hơn một AI có quyền truy cập mọi thứ. Một hệ thống có khả năng ghi nhận, phát hiện bất thường và ngắt AI sẽ dễ khoanh vùng sự cố hơn một hệ thống chỉ trông chờ con người phát hiện. Và một doanh nghiệp bắt đầu kiểm kê những dữ liệu quan trọng, xác định dữ liệu nào phải được bảo vệ trong nhiều năm, sẽ có nhiều thời gian hơn để chuyển sang các công nghệ bảo mật mới trước khi bị đặt vào thế phải chạy đua.
Vụ Gemini vì thế không nhất thiết là câu chuyện về một AI “nổi loạn”. Nó là lời nhắc rằng khi AI ngày càng có khả năng quan sát, suy luận và hành động trong môi trường số, ranh giới an toàn phải được đặt bên ngoài mô hình.
Còn cảnh báo của TS James Kang bổ sung thêm một chiều thời gian: dữ liệu bị đánh cắp hôm nay có thể không gây hậu quả ngay hôm nay. Nhưng nếu công nghệ giải mã thay đổi trong tương lai, những gì doanh nghiệp tưởng đã được bảo vệ có thể trở thành một món nợ an ninh mạng chờ đến ngày phải trả.
Với doanh nghiệp Việt Nam, chuẩn bị cho tương lai AI vì vậy đồng thời là chuẩn bị cho tương lai của chính hạ tầng bảo mật. Chờ đến khi AI gây ra sự cố hoặc máy tính lượng tử đủ mạnh mới bắt đầu nâng cấp có thể đồng nghĩa với việc phải sửa chữa cả một hệ thống khi thời gian và chi phí đều đã trở nên đắt đỏ.