

Việt Nam cần làm gì để bảo vệ thị trường tài sản mã hóa trước máy tính lượng tử?
Máy tính lượng tử thường được xem là mối đe dọa của tương lai đối với tiền mã hóa, bởi khả năng giải quyết một số bài toán mà máy tính truyền thống gần như không thể xử lí trong thời gian thực tế.
Theo TS Sreenivas Tirumala, giảng viên cấp cao ngành Công nghệ thông tin và An ninh mạng, Đại học RMIT Việt Nam trao đổi riêng với Tạp chí Một Thế Giới, nguy cơ đáng chú ý nhất nằm ở khả năng máy tính lượng tử suy ra khóa riêng tư từ khóa công khai, từ đó giả mạo chữ kí và đánh cắp tài sản. Nhưng với Việt Nam, câu chuyện còn rộng hơn Bitcoin: dữ liệu được mã hóa hôm nay có thể trở thành mục tiêu của chiến lược “thu thập trước, giải mã sau”.
Điểm yếu nằm ở “chiếc chìa khóa” bảo vệ Bitcoin
Bitcoin thường được nhắc đến như một hệ thống dựa trên toán học và mật mã, nhưng để hiểu tại sao máy tính lượng tử có thể trở thành mối đe dọa, cần nhìn vào cách một giao dịch được xác thực.
Bitcoin sử dụng mật mã bất đối xứng để tạo ra cặp khóa công khai và khóa riêng tư. Có thể hình dung khóa công khai giống như một địa chỉ mà người khác có thể biết, trong khi khóa riêng tư giống như chiếc chìa khóa bí mật chứng minh quyền kiểm soát tài sản. Người dùng không cần công khai khóa riêng tư để nhận Bitcoin, nhưng phải sử dụng nó để tạo chữ kí xác thực giao dịch.
TS Sreenivas Tirumala giải thích rằng “tiền mã hóa dựa vào mật mã bất đối xứng (chẳng hạn ECDSA trong Bitcoin) để tạo ra các cặp khóa công khai – khóa riêng tư và xác thực giao dịch”.
Trong điều kiện của máy tính truyền thống, việc suy ra khóa riêng tư từ khóa công khai được thiết kế để cực kì khó. Đây chính là một trong những nền tảng giúp các hệ thống mật mã hiện nay hoạt động.
Nhưng máy tính lượng tử sử dụng một cách tiếp cận hoàn toàn khác để xử lí một số bài toán toán học. Thay vì chỉ tăng tốc độ của máy tính truyền thống, máy tính lượng tử khai thác các hiện tượng cơ học lượng tử để xử lí thông tin theo cách mà máy tính cổ điển không thể tái tạo trực tiếp.
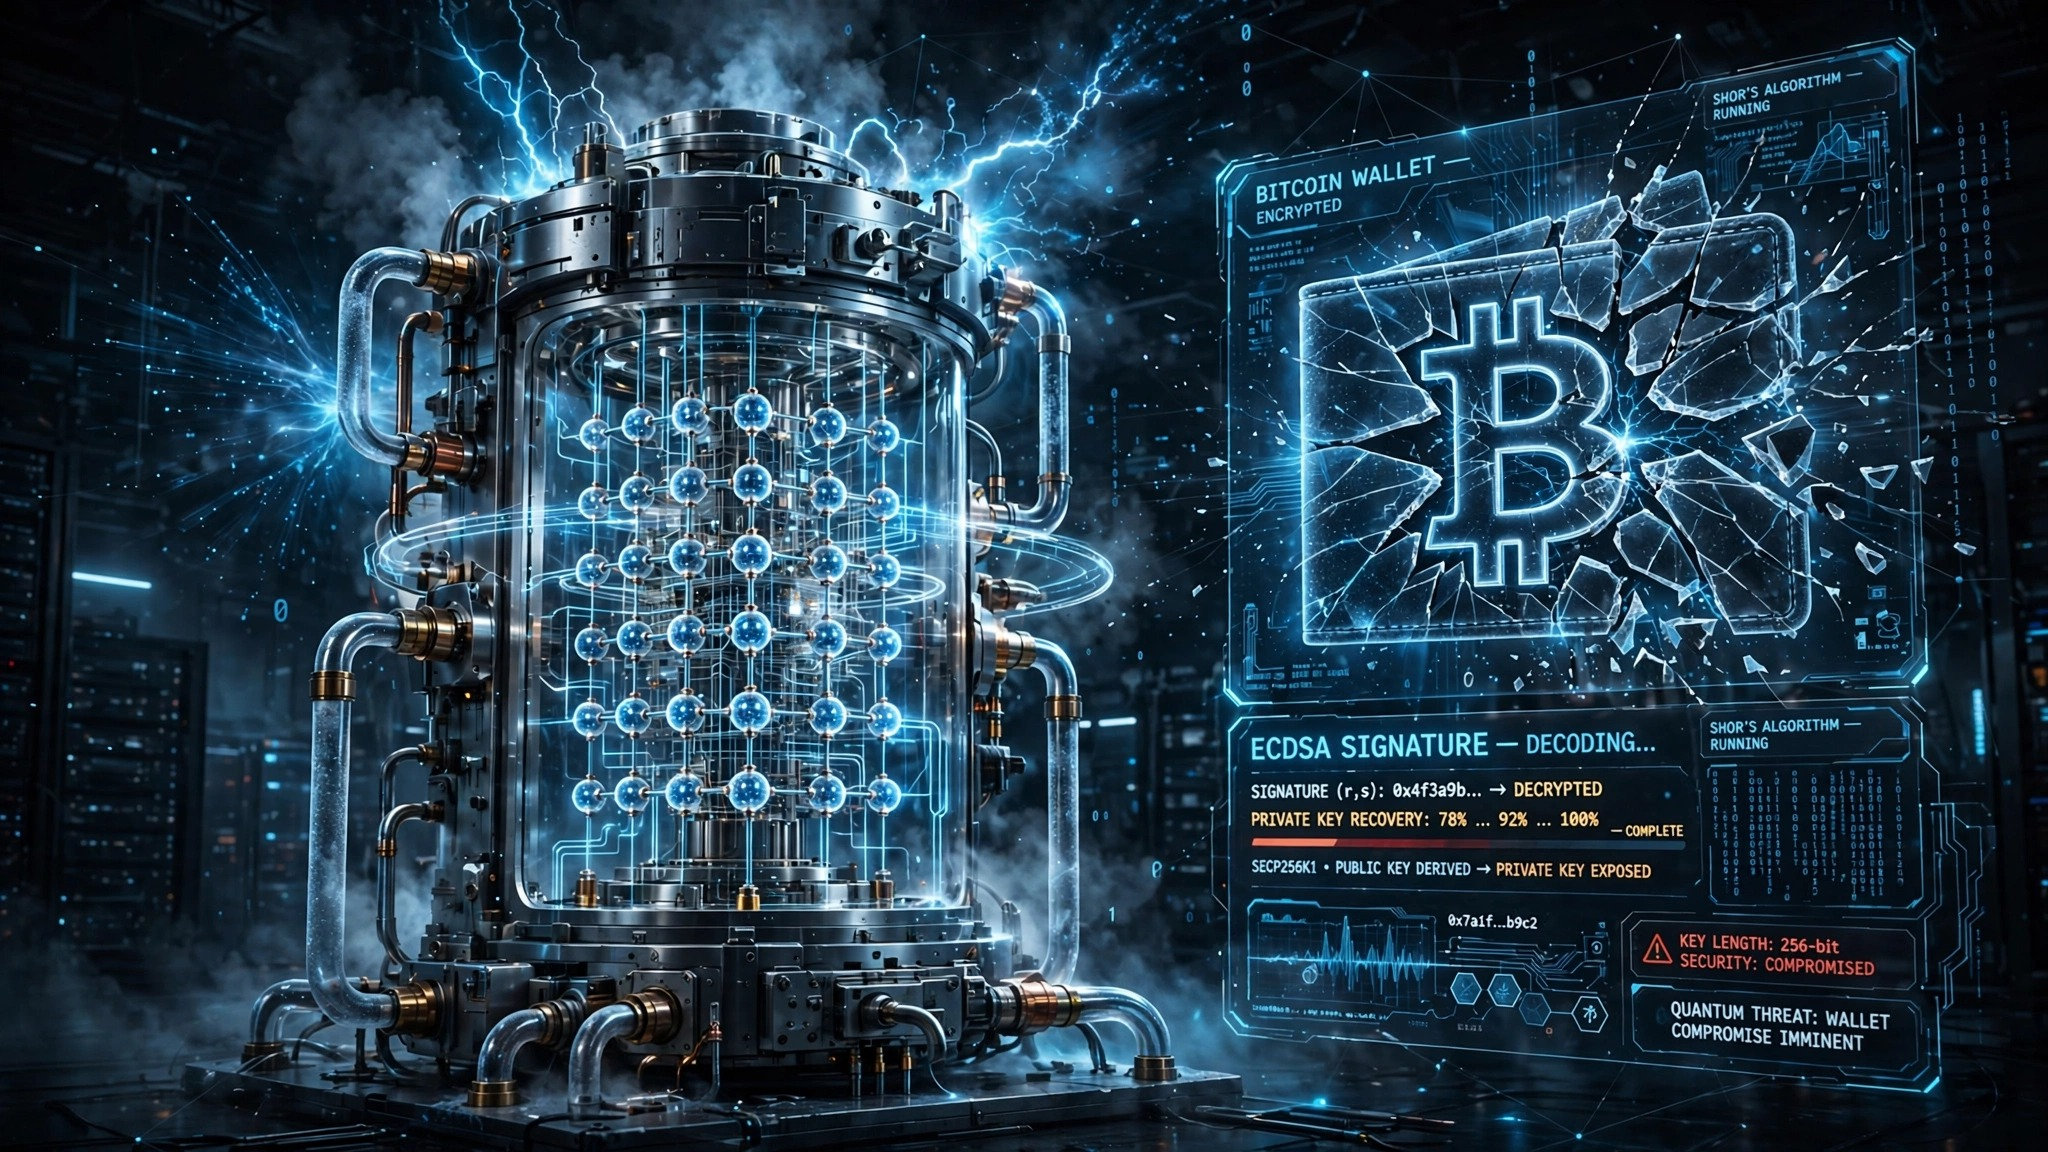
Một trong những thuật toán nổi tiếng nhất là Shor. Theo TS Tirumala, “một máy tính lượng tử chạy thuật toán Shor có thể đảo ngược quá trình để suy ra khóa riêng tư từ khóa công khai đã bị lộ”.
Đây là điểm đặc biệt quan trọng đối với Bitcoin. Nguy cơ không đơn giản là máy tính lượng tử có thể “hack blockchain”. Nó nhắm vào một lớp mật mã cụ thể đang được sử dụng để chứng minh quyền sở hữu và kí giao dịch.
TS Tirumala lưu ý rằng điều này đặc biệt đáng quan tâm “chẳng hạn khi một địa chỉ thực hiện giao dịch hoặc được sử dụng lại”. Khi khóa công khai đã được đưa ra theo cách cho phép kẻ tấn công có được thông tin cần thiết, một máy tính lượng tử đủ mạnh có thể về lí thuyết sử dụng thuật toán Shor để tìm ra khóa riêng tư tương ứng. Khi đó, hậu quả rất trực tiếp là "cho phép kẻ tấn công giả mạo chữ kí và đánh cắp tài sản”.
Nói cách khác, nếu kịch bản này trở thành hiện thực, kẻ tấn công không nhất thiết phải phá toàn bộ blockchain. Chỉ cần phá được cơ chế mật mã bảo vệ quyền kiểm soát tài sản, chúng có thể tạo ra giao dịch được xác thực bằng chữ kí giả mạo.
Đây cũng là lí do câu chuyện máy tính lượng tử không nên được hiểu đơn giản là “một ngày nào đó máy tính sẽ nhanh hơn”. Điều quan trọng là một loại máy tính mới có thể làm suy yếu những giả định toán học vốn đang đứng sau hệ thống bảo mật của tiền mã hóa.
Không chỉ chữ kí số, SHA-256 cũng nằm trong bài toán
Nếu mật mã bất đối xứng là một trong những điểm đáng lo nhất, vậy còn toàn bộ cấu trúc Bitcoin thì sao? Bitcoin cũng sử dụng các hàm băm mật mã, trong đó SHA-256 đóng vai trò quan trọng trong việc bảo vệ tính toàn vẹn của các khối và trong hoạt động đào Bitcoin.
Hàm băm có thể được hình dung như một cỗ máy biến dữ liệu đầu vào thành một chuỗi đầu ra có độ dài cố định. Một đặc điểm quan trọng là rất khó tìm ngược dữ liệu ban đầu chỉ từ kết quả băm. Nếu dữ liệu thay đổi, kết quả băm cũng thay đổi, giúp hệ thống phát hiện sự can thiệp.
TS Tirumala cho biết “các hàm băm mật mã như SHA-256 được sử dụng để bảo vệ tính toàn vẹn của các khối và hoạt động đào tiền”. Tuy nhiên, máy tính lượng tử không chỉ đặt ra câu hỏi đối với mật mã bất đối xứng. Theo ông, “dù có khả năng chống chịu tốt hơn nhiều, các hàm này vẫn có thể bị làm suy yếu bởi thuật toán Grover”.
Thuật toán Grover không tạo ra kiểu đe dọa giống Shor. Nếu Shor đặc biệt đáng chú ý vì có thể làm suy yếu các hệ thống dựa trên một số bài toán toán học như những bài toán đứng sau mật mã khóa công khai, Grover có thể tăng tốc việc tìm kiếm trong một không gian lớn.
Theo TS Tirumala, Grover “làm giảm độ dài bit bảo mật hiệu dụng, từ đó đe dọa kiến trúc đồng thuận rộng hơn nếu không có biện pháp giảm thiểu”.
Điều này giúp lí giải tại sao việc chuẩn bị cho kỉ nguyên lượng tử không thể chỉ đơn giản là thay một thuật toán chữ kí bằng một thuật toán mới. Nhiều lớp mật mã khác nhau đang được sử dụng trong hệ thống, với những chức năng khác nhau. Khi một giả định bảo mật thay đổi, toàn bộ kiến trúc cần được đánh giá lại.
Đáng chú ý, nguy cơ này vẫn thuộc về tương lai. Một máy tính lượng tử có khả năng thực hiện những cuộc tấn công quy mô như vậy chưa phải là công cụ phổ biến hiện nay. Vì thế, không có nghĩa Bitcoin sẽ đột nhiên bị phá vỡ ngay khi máy tính lượng tử tiếp tục phát triển. Nhưng chính khoảng thời gian chuẩn bị mới là vấn đề.
Việt Nam không thể đợi đến khi máy tính lượng tử xuất hiện
Theo TS Tirumala, với Việt Nam, tác động của điện toán lượng tử không chỉ liên quan đến tiền mã hóa. Khi nền kinh tế số phát triển, lượng dữ liệu quan trọng được truyền và lưu trữ dưới dạng mã hóa cũng ngày càng lớn.
Ông cho rằng “khi Việt Nam đang nhanh chóng xây dựng nền kinh tế số, điện toán lượng tử đặt ra một thách thức đặc thù về an ninh trong dài hạn”.
Đặc biệt, ông lưu ý “mối quan ngại trước mắt đối với các tổ chức Việt Nam không phải là máy tính lượng tử sẽ ngay lập tức phá vỡ các hệ thống mã hóa hiện nay, mà là chiến lược được gọi là ‘Harvest Now, Decrypt Later’ – thu thập dữ liệu ngay bây giờ, giải mã sau”.
Đây là một kịch bản đáng chú ý bởi dữ liệu có giá trị trong thời gian dài không nhất thiết phải được giải mã ngay hôm nay để trở thành mục tiêu.
Các nhóm tấn công có thể thu thập những dữ liệu được mã hóa hiện tại, lưu trữ chúng và chờ đến khi công nghệ lượng tử đủ trưởng thành để phá vỡ lớp bảo vệ. Một dữ liệu tài chính, hồ sơ doanh nghiệp, thông tin liên lạc hoặc dữ liệu chiến lược có thể vẫn có giá trị nhiều năm sau thời điểm bị đánh cắp.
TS Tirumala cho biết “các nhóm tin tặc và tội phạm mạng hiện đã âm thầm chặn và lưu trữ dữ liệu được mã hóa trên toàn bộ hạ tầng số, từ mạng lưới tài chính đến thông tin liên lạc của doanh nghiệp để chờ đến khi máy tính lượng tử đủ trưởng thành và có thể giải mã những dữ liệu này”.
Rủi ro còn có thể lan truyền qua chuỗi cung ứng số. “Do chỉ một vụ xâm nhập trong một chuỗi cung ứng có tính liên kết cũng có thể khiến nhiều tổ chức bị ảnh hưởng, rủi ro này mang tính hệ thống”, ông nói.
Điều đó đặt ra một yêu cầu khác với cách tiếp cận an ninh mạng truyền thống. Thay vì đợi đến khi một công nghệ mới xuất hiện rồi mới tìm cách chống lại nó, các tổ chức cần chuẩn bị từ trước.
Đối với Việt Nam, TS Tirumala nhấn mạnh: “bảo vệ chủ quyền dữ liệu quốc gia đồng nghĩa với việc chúng ta không thể chờ đợi”.
Theo ông, “các cơ quan nhà nước, tổ chức tài chính và doanh nghiệp cần chuyển từ cách tiếp cận phản ứng sang chủ động”. Một trong những khái niệm quan trọng là “crypto-agility”, tức khả năng linh hoạt trong việc chuyển đổi và nâng cấp các hệ thống mật mã khi thuật toán hiện tại không còn đáp ứng yêu cầu an toàn.
Điều này có nghĩa các hệ thống được xây dựng hôm nay cần được thiết kế sao cho có thể thay đổi thuật toán mà không phải xây dựng lại toàn bộ hạ tầng từ đầu. Đây là yêu cầu đặc biệt quan trọng khi vòng đời của một hệ thống công nghệ có thể kéo dài nhiều năm, thậm chí nhiều thập kỉ.
TS Tirumala cho rằng quá trình chuẩn bị cần bao gồm “áp dụng ‘crypto-agility’, tức là khả năng linh hoạt trong việc chuyển đổi và nâng cấp các hệ thống mật mã, đầu tư vào mật mã hậu lượng tử và đẩy nhanh phát triển nguồn nhân lực an ninh mạng trong nước”. Mục tiêu cuối cùng, theo ông, là “bảo đảm xã hội số trong tương lai có khả năng chống chịu trước các mối đe dọa thế hệ mới”.
Nhìn từ Bitcoin, máy tính lượng tử đặt ra câu hỏi về khả năng bảo vệ khóa riêng tư và chữ kí số. Nhìn rộng hơn, nó đặt ra một câu hỏi lớn hơn đối với toàn bộ nền kinh tế số: những dữ liệu đang được bảo vệ bằng các thuật toán hiện nay sẽ còn an toàn trong bao lâu?
Câu trả lời không phụ thuộc vào thời điểm chính xác một máy tính lượng tử đủ mạnh xuất hiện. Bởi nếu dữ liệu đã bị thu thập trước đó, thời điểm công nghệ có khả năng giải mã xuất hiện có thể đã quá muộn để bảo vệ những gì đã bị đánh cắp. Vì vậy, thách thức lượng tử thực chất không chỉ là câu chuyện của tương lai. Nó là bài toán về những quyết định bảo mật được đưa ra ngay từ hôm nay.