

Đến khi nào máy tính lượng tử có thể đánh cắp Bitcoin?
Sự phát triển của máy tính lượng tử đang làm dấy lên lo ngại về khả năng phá vỡ những hệ mật mã bảo vệ Bitcoin và các tài sản số. Thậm chí, nhiều người tin rằng, sắp đến ngày tàn của tài sản số.
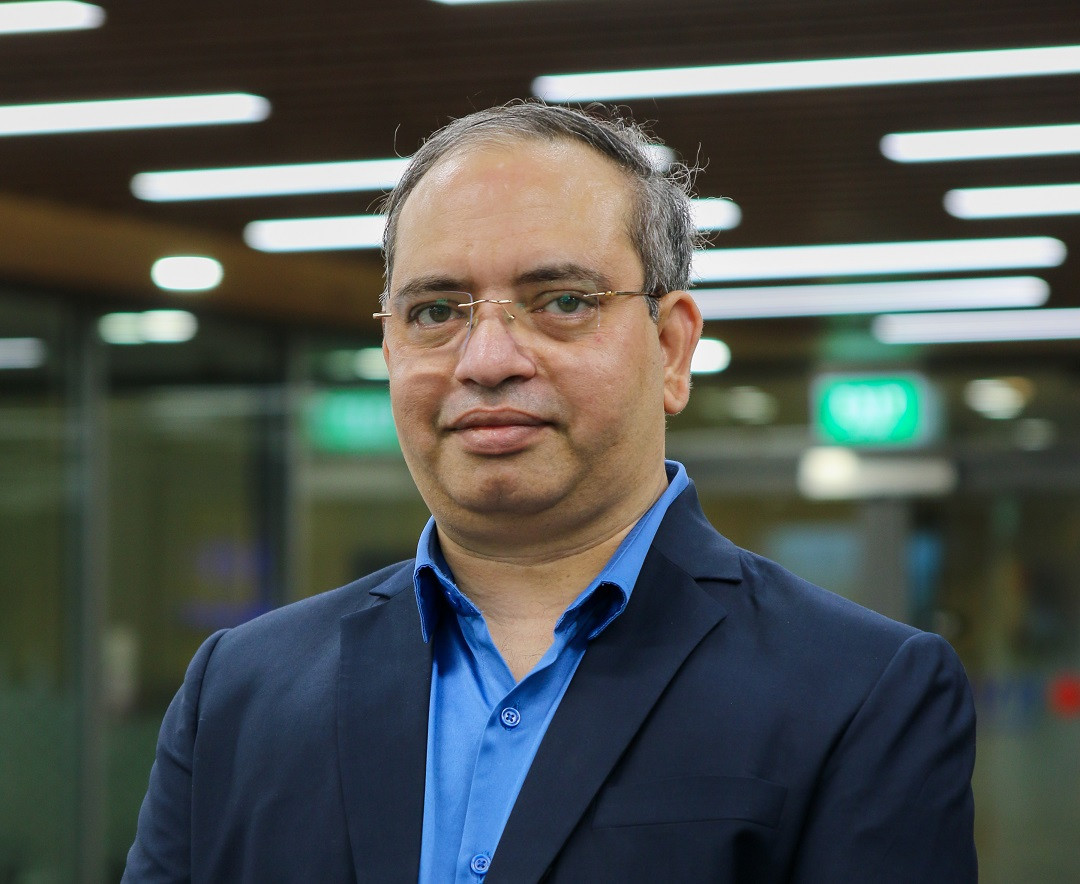
Tuy nhiên, theo Tiến sĩ Sreenivas Tirumala (giảng viên cấp cao ngành Công nghệ thông tin và An ninh mạng, Đại học RMIT Việt Nam) chia sẻ với tạp chí Một Thế Giới, kịch bản này về mặt kĩ thuật là có thật nhưng vẫn còn cách rất xa năng lực của những máy tính lượng tử hiện nay.
Khi khóa công khai có thể trở thành “điểm yếu”
Bitcoin được xây dựng trên một hệ thống mật mã nhằm chứng minh ai có quyền kiểm soát tài sản số. Về nguyên tắc, người sở hữu Bitcoin không cần công khai khóa riêng tư của mình. Thay vào đó, khóa công khai được sử dụng trong quá trình xác minh quyền sở hữu và giao dịch.
Chính cơ chế này đang trở thành tâm điểm của những cảnh báo liên quan đến máy tính lượng tử. Khác với máy tính truyền thống, máy tính lượng tử có thể khai thác những thuật toán được thiết kế riêng cho các bài toán mà máy tính thông thường rất khó xử lí. Trong số đó, thuật toán Shor được xem là mối đe dọa đáng chú ý đối với một số hệ mật mã khóa công khai hiện nay.
Theo Tiến sĩ Sreenivas Tirumala, về lí thuyết, một máy tính lượng tử đủ mạnh có thể sử dụng thuật toán Shor để đảo ngược bài toán mật mã mà Bitcoin đang dựa vào.
“Một máy tính lượng tử chạy thuật toán Shor có thể đảo ngược quá trình để suy ra khóa riêng tư nếu có quyền truy cập vào khóa công khai khi khóa này được công khai, qua đó cho phép kẻ tấn công đánh cắp tài sản”, ông nói.
Điều này có nghĩa là mối đe dọa không nằm ở việc máy tính lượng tử có thể đơn giản “bẻ khóa Bitcoin” theo cách thường được hình dung. Kịch bản nguy hiểm hơn là khi kẻ tấn công có thể suy ra khóa riêng tư từ khóa công khai, sau đó tạo ra giao dịch được mạng lưới xác nhận như thể nó đến từ chủ sở hữu hợp pháp.
Rủi ro cũng không giống nhau đối với mọi địa chỉ. Theo Tiến sĩ Sreenivas Tirumala, “mức độ dễ bị tấn công sẽ cao hơn trong trường hợp địa chỉ được sử dụng lại”.
Việc sử dụng lại địa chỉ có thể làm lộ thông tin mật mã cần thiết trong thời gian dài hơn, tạo thêm điều kiện cho một cuộc tấn công lượng tử trong tương lai. Đây là lí do câu chuyện về “Bitcoin và máy tính lượng tử” không chỉ là câu chuyện về tốc độ xử lí của những cỗ máy mới, mà còn liên quan đến cách người dùng quản lí khóa và cách các giao thức tiền mã hóa được nâng cấp.

Máy tính lượng tử phải mạnh đến mức nào?
Nếu chỉ nhìn vào khả năng lí thuyết của thuật toán Shor, nguy cơ có thể khiến người dùng Bitcoin lo lắng. Nhưng khoảng cách giữa một thuật toán có khả năng phá vỡ hệ mật mã và một cỗ máy thực sự đủ sức chạy thuật toán đó trên quy mô Bitcoin là rất lớn.
Bitcoin sử dụng hệ mật mã đường cong elliptic 256 bit, cụ thể là chuẩn secp256k1. Để phá vỡ hệ thống này bằng máy tính lượng tử, vấn đề không đơn giản là có càng nhiều qubit càng tốt. Những qubit được sử dụng phải đủ ổn định và phải được sửa lỗi, bởi qubit vật lí hiện nay rất dễ chịu tác động của nhiễu và mất trạng thái lượng tử.
Tiến sĩ Sreenivas Tirumala cho biết để phá vỡ hệ mật mã này, một máy tính lượng tử sẽ cần khoảng 1.200-1.450 qubit logic đã được sửa lỗi. Con số này thoạt nhìn có thể không quá lớn nếu so với những tuyên bố về các hệ thống lượng tử có hàng nghìn qubit. Nhưng “qubit logic” và “qubit vật lí” là hai khái niệm rất khác nhau.
Một qubit logic cần được tạo ra từ nhiều qubit vật lí để có thể phát hiện và sửa những lỗi phát sinh trong quá trình tính toán. Vì vậy, một hệ thống có hàng nghìn qubit logic không đồng nghĩa với một máy tính chỉ cần hàng nghìn qubit vật lí.
“Các máy tính lượng tử hiện nay vẫn quá nhỏ và thiếu ổn định, hoạt động với các qubit vật lí nhiều nhiễu”, ông Sreenivas Tirumala nhận định. Đây chính là khoảng cách kĩ thuật lớn nhất giữa nguy cơ trên lí thuyết và một cuộc tấn công thực tế.
Theo ông, tùy thuộc vào kiến trúc của hệ thống, việc sửa lỗi cho số qubit logic cần thiết để phá vỡ hệ mật mã của Bitcoin có thể đòi hỏi phần cứng tương đương với hàng trăm nghìn qubit vật lí hoạt động liên tục, đồng thời phải kết hợp những kĩ thuật sửa lỗi lượng tử tiên tiến.
Nói cách khác, bài toán không chỉ là xây dựng một máy tính lượng tử “to” hơn. Các nhà phát triển phải tạo ra một hệ thống có thể duy trì trạng thái lượng tử đủ lâu, thực hiện lượng lớn phép tính mà không bị lỗi tích lũy, đồng thời có khả năng phát hiện và sửa lỗi trong quá trình tính toán. Đó là một thách thức kĩ thuật ở quy mô rất lớn.


Cuộc đua không chỉ nằm ở việc xây máy tính lượng tử
Điểm đáng chú ý là cuộc chạy đua giữa máy tính lượng tử và hệ thống mật mã không nhất thiết có kết cục là bên nào xây dựng được công nghệ trước.
Ngay cả khi một máy tính lượng tử đủ mạnh chưa xuất hiện, ngành tiền mã hóa vẫn có thể chủ động thay đổi hệ thống để giảm thiểu nguy cơ. Đây là lí do Tiến sĩ Sreenivas Tirumala cho rằng không nên nhìn mối đe dọa lượng tử như một cuộc đếm ngược đơn giản đến ngày Bitcoin bị “bẻ khóa”.
“Mặc dù các ước tính công nghệ gần đây cho thấy yêu cầu này đang giảm xuống, việc xây dựng một cỗ máy ở quy mô như vậy vẫn là một thách thức kĩ thuật khổng lồ và hiện chưa tồn tại”, ông nói.
Nhận định này cho thấy hai diễn biến đang diễn ra song song. Một mặt, công nghệ máy tính lượng tử tiếp tục phát triển và những yêu cầu về phần cứng để thực hiện các cuộc tấn công mật mã có thể thay đổi khi kĩ thuật sửa lỗi được cải thiện. Mặt khác, chính các mạng lưới tiền mã hóa cũng có thời gian để chuẩn bị.
Theo Tiến sĩ Sreenivas Tirumala, “mạng lưới tiền mã hóa có thể nâng cấp giao thức lên các tiêu chuẩn chống lượng tử từ lâu trước khi một cỗ máy như vậy được xây dựng”.
Đây có thể là yếu tố quan trọng nhất khi đánh giá rủi ro. Một hệ thống mật mã không nhất thiết phải tồn tại bất biến trong suốt vòng đời của công nghệ. Khi xuất hiện những phương pháp tấn công mới, giao thức có thể được thay đổi, các chuẩn chữ kí số có thể được nâng cấp và tài sản có thể được chuyển sang những cơ chế được thiết kế để chống lại các thuật toán lượng tử.
Điều đó không có nghĩa nguy cơ có thể bị xem nhẹ. Một khi máy tính lượng tử đạt đến quy mô đủ lớn, những hệ thống vẫn sử dụng các thuật toán mật mã dễ bị tổn thương sẽ phải đối mặt với sức ép rất lớn. Đặc biệt, những tài sản nằm trong các địa chỉ có khóa công khai đã bị lộ hoặc được sử dụng lại có thể trở thành mục tiêu đáng chú ý.
Nhưng ở thời điểm hiện tại, khoảng cách giữa “có thể về mặt toán học” và “có thể thực hiện trên thực tế” vẫn rất lớn. Bitcoin vì thế đang đứng trước một cuộc chạy đua dài hạn: Một bên là khả năng ngày càng mạnh của máy tính lượng tử, bên kia là khả năng thích ứng của chính mạng lưới tiền mã hóa. Nếu quá trình nâng cấp diễn ra trước khi một máy tính lượng tử có đủ năng lực xuất hiện, mối đe dọa có thể được xử lí như một bài toán chuyển đổi công nghệ thay vì một cuộc tấn công bất ngờ vào toàn bộ hệ thống.
Vấn đề quan trọng không phải là liệu thuật toán Shor có tồn tại hay không. Nó đã tồn tại. Câu hỏi thực tế hơn là khi nào phần cứng lượng tử có thể biến khả năng toán học đó thành năng lực tấn công thực sự và liệu các hệ thống tiền mã hóa có kịp chuyển sang những tiêu chuẩn chống lượng tử trước thời điểm ấy hay không.